

Как дефекты корпоративного управления создают условия для мошенничества
Когда в компании обнаруживают мошенничество, внимание почти всегда сосредотачивается на исполнителе: кто совершил нарушение, как действовал, кто ему помогал и какие правила удалось обойти. Такая реакция понятна, но сама по себе она не устраняет причины произошедшего.
Главный вопрос находится уровнем выше: какое управленческое решение сделало мошенничество возможным? Кто утвердил продукт, процесс или систему мотивации? Кто оценивал риск до запуска? Какая информация не дошла до руководителей, способных остановить проблему?
Элина Мошкович, международный эксперт по GRC, управлению рисками и противодействию мошенничеству, предлагает рассматривать мошенничество не только как результат действий отдельных сотрудников, но и как симптом дефектов корпоративного управления. Наибольшая угроза возникает там, где сама система создает условия, в которых злоупотребления легко возникают, быстро распространяются и долго остаются незаметными.
Корпоративное управление не сводится к организационной структуре
С точки зрения риска мошенничества корпоративное управление представляет собой систему, в рамках которой принимаются решения. Важно не только то, кто формально отвечает за тот или иной вопрос, но и кто участвует в обсуждении, какие данные получает руководство, кто обладает правом голоса или вето и какие темы вообще не доходят до совета директоров или профильного комитета.
Именно эта система определяет, какие риски организация замечает, а какие остаются за пределами внимания. Одни варианты выносятся на открытое обсуждение, другие исключаются еще до заседания. Одни тревожные сигналы оперативно эскалируются, другие смягчаются, задерживаются или вовсе исчезают по пути наверх.
В системе корпоративного управления можно выделить девять взаимосвязанных элементов: бизнес-стратегию, организационную и операционную структуру, распределение ролей и ответственности, работу комитетов, коммуникации, корпоративную культуру, систему мотивации и вознаграждения, а также внутренний контроль. Дефект любого из этих элементов способен создать условия для мошенничества.
Особенно важна связь между первыми восемью элементами и внутренним контролем. Контрольные процедуры не работают изолированно. Если ответственность размыта, система мотивации поощряет рискованное поведение, а контрольные функции не имеют доступа к полной информации, внутренний контроль не сможет компенсировать недостатки всей системы управления.
Четыре типовых дефекта корпоративного управления
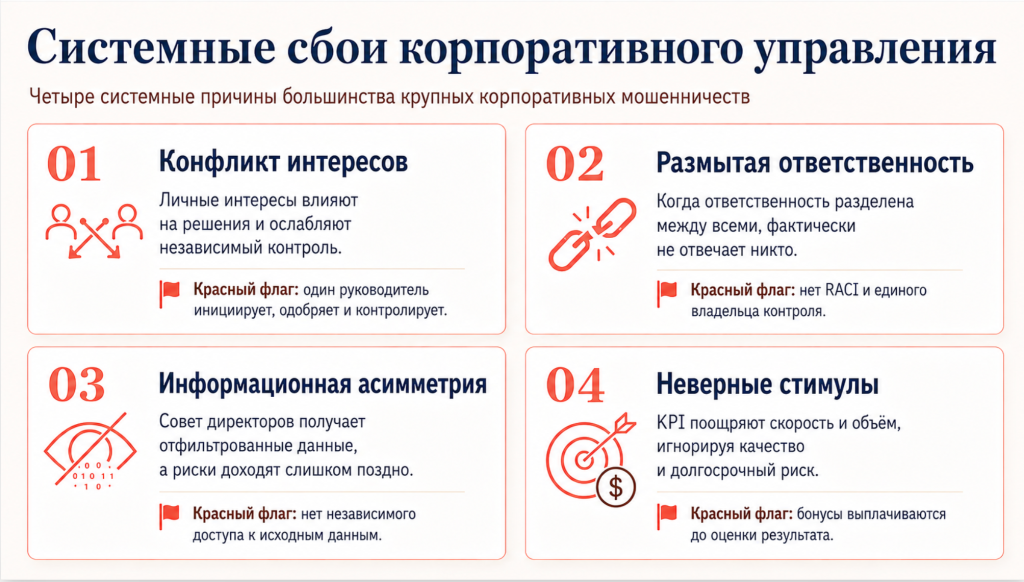
На практике чаще всего встречаются четыре дефекта, которые создают благоприятную среду для мошенничества.
Первый дефект, конфликт интересов. Он возникает, когда функция, обязанная независимо оценивать риск, подчинена подразделению, заинтересованному в быстром коммерческом результате. В такой структуре неудобный вывод сложнее донести до руководства без смягчения или искажения.
Второй дефект, размытая ответственность. Когда ответственность распределена между несколькими функциями, но ни одна из них не является однозначным владельцем риска или контроля, возникают серые зоны. Именно в этих зонах теряются сигналы и откладываются решения.
Третий дефект, информационная асимметрия. Совет директоров или профильный комитет могут получать не объективную картину, а отредактированную версию происходящего. Если данные проходят через единственный канал, сводятся к кратким управленческим резюме и не подкрепляются исходной информацией, время для своевременного вмешательства может быть упущено.
Четвертый дефект, непродуманная система мотивации. Если вознаграждение зависит от объема, скорости или роста, но не учитывает качество продаж, сохранность портфеля, убыточность и жалобы клиентов, компания фактически стимулирует поведение, которое впоследствии будет вынуждена расследовать.
Это не означает, что любой сотрудник с агрессивными KPI неизбежно станет мошенником. Речь идет о другом: система может создать правила, при которых злоупотребление оказывается проще, выгоднее и менее заметно, чем добросовестное поведение.
Рассмотрим два обезличенных кейса, в которых причины потерь были разными, а управленческий механизм оказался схожим.
Кейс 1. Продукт, в дизайне которого риск был заложен еще до запуска
Первый кейс связан со страховым продуктом, предусматривавшим страхование жизни и критических заболеваний с дополнительным покрытием инвалидности третьей группы. Компания испытывала давление из-за невыполнения коммерческих планов и искала решение, способное быстро поддержать рост продаж.
Компания изучила рынок, предложения конкурентов и клиентский спрос. Новый продукт заметно отличался от существующих аналогов и был выведен на рынок в ускоренном порядке. Формально его согласовали заинтересованные функции, включая риск менеджмент, комплаенс и подразделение по противодействию мошенничеству.
Проблема проявилась позднее, когда резко выросло число заявлений по инвалидности третьей группы. Многие симптомы было сложно подтвердить объективно, например ухудшение зрения или слуха, а также постоянные головные боли после ДТП. Это создало возможности для злоупотреблений, в том числе для инсценировки аварий и действий организованных групп.
Доказать мошеннический характер заявлений было крайне сложно. В отдельных эпизодах выявлялись связи, дополнительно затруднявшие расследование. После обсуждения на комитете по рискам продажи продукта прекратили, однако финансовые последствия продолжали проявляться еще несколько лет.
Почему это стало возможным, несмотря на формальное согласование продукта?
Причина заключалась в дефектах корпоративного управления. Руководитель подразделения по разработке продуктов подчинялся руководителю продаж. Коммерческое давление и стремление быстрее выйти на рынок оказались сильнее независимой оценки риска. Полноценная независимая экспертиза продукта не проводилась, а медицинские специалисты не были вовлечены в обсуждение на необходимом этапе.
Дополнительным дефектом стало отсутствие географических ограничений андеррайтинга. Территории с повышенным риском сознательно не исключили из условий продукта, поскольку это могло снизить объем валовой страховой премии.
Кейс 2. Когда KPI создают условия для мошенничества
Второй кейс также относится к страховой компании, но источником риска стала система мотивации. Перед бизнесом была поставлена задача ускорить рост агентской сети.
В традиционной агентской модели вознаграждение зависит от продуктивного бизнеса и продления договоров страхования. Период становления агента обычно занимает от шести до двенадцати месяцев. Такая модель действует как естественный фильтр: непродуктивные агенты постепенно уходят, а сеть растет за счет устойчивого портфеля.
В новой программе этот фильтр заменили ускоренной схемой. В первые шесть месяцев агент получал фиксированное вознаграждение за прохождение обучения и оформление десяти продаж. С седьмого по двенадцатый месяц выплата зависела от двадцати продаж и привлечения трех новых агентов. Пилот запустили в четырех регионах.
Заявленной целью был ускоренный рост агентской сети. Фактическим результатом стал ускоренный рост потерь, связанных с мошенничеством и недобросовестными продажами.
Уже через шесть месяцев показатели существенно отклонились от результатов традиционного агентского канала. Частота расторжений в период охлаждения оказалась в десять раз выше, количество случаев мошенничества на одного агента выросло вдвое, а число жалоб на недобросовестные продажи в пилотных регионах превысило показатели других каналов более чем в три раза.
Корень проблемы находился в конструкции KPI. Вознаграждение зависело от количества полисов и привлеченных агентов, но не было связано с сохранностью договоров, убыточностью, жалобами клиентов или результатами проверки после окончания периода охлаждения. Выплаты производились раньше, чем компания могла объективно оценить качество продаж.
Агентам было выгодно быстро наращивать объем, даже если продажи не соответствовали потребностям клиентов или не формировали устойчивого портфеля. Показатель по привлечению новых агентов усиливал пирамидальную логику: людей набирали ради выполнения плана, а не ради развития качественной агентской сети.
В первом кейсе ключевым фактором был конфликт интересов, во втором, дефект системы мотивации. Но общий механизм совпадал: дизайн системы корпоративного управления не обеспечил своевременное выявление и эскалацию рисков до уровня, на котором можно было изменить решение.
Модель трех линий защиты не работает без четкого разделения ролей
Во многих финансовых организациях система контроля строится по модели трех линий защиты. Первая линия представлена бизнесом и владельцами процессов. Ко второй относятся управление рисками, комплаенс и функция противодействия мошенничеству. Третью линию составляет внутренний аудит.
Проблемы возникают, когда роли линий защиты пересекаются, дублируются или остаются неясными. Еще опаснее ситуация, при которой функция второй линии фактически подчинена первой, например когда управление рисками входит в коммерческий блок.
В такой конфигурации специалисты могут видеть риск, но их выводы не доходят до руководителей, обладающих полномочиями остановить запуск, изменить KPI или пересмотреть процесс. Контроль существует формально, но не влияет на решение. Поэтому принципиально важны реальные полномочия: кто вправе остановить продукт, кто имеет доступ к исходным данным и жалобам, кто может напрямую докладывать совету директоров без промежуточного управленческого фильтра.
Что необходимо проверить руководству
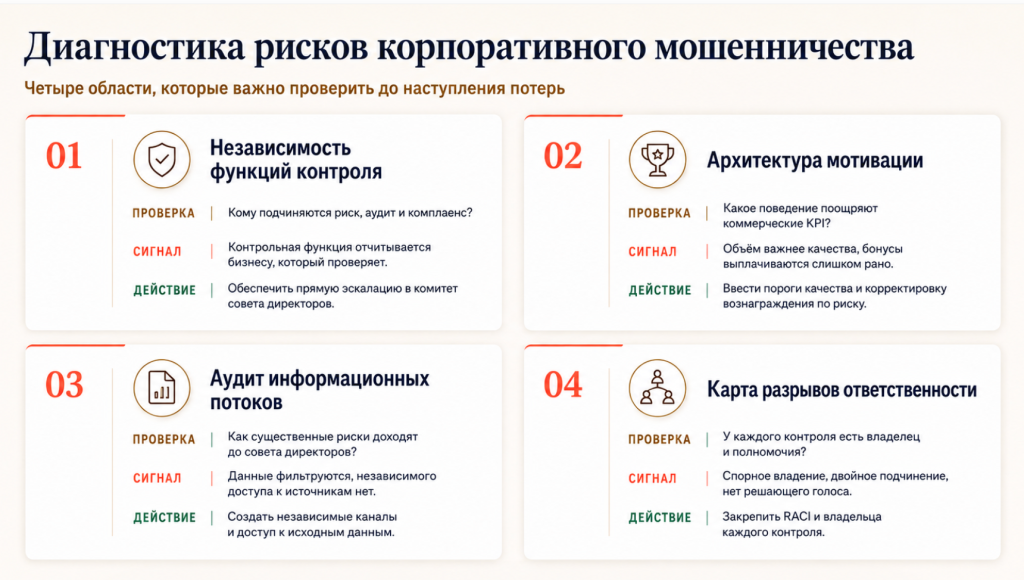
Практическую диагностику корпоративного управления можно построить вокруг четырех направлений.
Первое направление, независимость контрольных функций. Необходимо проверить, кому подчиняются управление рисками, внутренний аудит, комплаенс и подразделение по противодействию мошенничеству. Если функция, оценивающая риск, встроена в бизнес-линию, которую она должна контролировать, независимость контроля оказывается под угрозой.
Второе направление, система мотивации. KPI коммерческих, продуктовых и дистрибуционных подразделений следует оценивать не только по формулировкам, но и по поведению, которое они фактически поощряют. Если показатель вознаграждает объем и скорость, но не учитывает качество, компания сама создает предпосылки для злоупотреблений.
Третье направление, движение информации. Руководству стоит проследить путь последних существенных риск-сигналов от момента возникновения до совета директоров или профильного комитета. Кто увидел сигнал первым? Кто его интерпретировал? Как менялась формулировка? Дошли ли исходные данные до тех, кто принимал решение?
Четвертое направление, распределение ответственности. После каждого крупного инцидента важно спрашивать не только о виновных, но и о том, какой элемент системы управления остался без владельца. Был ли назначен ответственный за контроль? Обладал ли он достаточными полномочиями? Существовал ли понятный и независимый порядок эскалации?
Такая постановка вопросов переводит обсуждение из плоскости расследования в плоскость управленческой ответственности. Именно там чаще всего и находится первопричина системного мошенничества.
Мошенничество как сигнал о дефектах управления
Ни одна система корпоративного управления не способна полностью исключить мошенничество. Однако качественно выстроенная система не позволяет злоупотреблениям долго оставаться незамеченными и приобретать масштаб без возникновения заметных, проверяемых сигналов.
Для бизнеса это означает, что расследование не должно завершаться только наказанием виновных и формальным закрытием инцидента. После каждого существенного случая необходимо пересматривать управленческие решения, распределение полномочий, систему мотивации и движение информации, которые сделали нарушение возможным. Иначе компания будет искать новых нарушителей, сохраняя прежние условия для их появления.
Антифрод при ограниченных ресурсах: как искать точки схождения риска
Как банку выстраивать антифрод, когда ресурсов не хватает на тотальный контроль. Почему в такой ситуации важнее не количество проверок, а точная приоритизация, умение отделять шум от реального риска и видеть точки, в которых сходятся мошеннические действия. Какие меры помогают усилить защиту без тяжелой инфраструктуры: контроль неактивных счетов, ограничения для удаленной регистрации, анализ связей между операциями и участие сотрудников за пределами антифрод-функции.
Внутрикорпоративная коммуникация как инструмент управления эффективностью команды
Внутрикорпоративная коммуникация — это не просто обмен информацией. От неё зависит, как сотрудники понимают цели, принимают решения, делегируют задачи, разрешают разногласия и выстраивают доверие. Айгуль Сандалова объясняет, как руководителям и сотрудникам общаться яснее, управлять эмоциями и сокращать количество недопониманий, которые снижают эффективность команды.