

Антифрод при ограниченных ресурсах: как искать точки схождения риска
Мошеннические схемы становятся сложнее и быстрее. При этом у банков среднего размера обычно нет ни большого штата, ни лишнего бюджета, ни запаса времени на то, чтобы проверять все подряд. Но защищаться все равно нужно на том же уровне: потери, уязвимости и давление со стороны мошенников у всех вполне реальные.
Тико Мчедлишвили, руководитель департамента нефинансовых рисков BasisBank, рассказала, как выстраивать антифрод в такой ситуации. Ее подход строится на трезвой логике: не пытаться охватить все, не тонуть в сигналах, а сосредоточиться на том, что действительно опасно для бизнеса. В статье — о приоритетах, о простых рабочих мерах и о том, как даже при ограниченных ресурсах сделать защиту более устойчивой.
Не пытаться контролировать все
Невозможно контролировать каждую деталь. Если пытаться видеть все, система перегружается, а команда начинает тратить время на второстепенные сигналы. Поэтому мы не стремимся проверять все подряд. Мы смотрим на общую картину и выделяем в ней то, что действительно выбивается из нормы.
Такой подход помогает отделять шум от риска. Не все подозрительные события одинаково опасны для бизнеса. Есть множество мелких отклонений, которые не создают критичного ущерба. А есть небольшое число сценариев, где ошибка в контроле приводит к серьезным потерям. Именно на них и нужно направлять основные усилия.
Приоритизация важнее полного охвата
При ограниченных ресурсах особенно важна приоритизация. В первую очередь нужно защищать ключевые элементы системы: расчетную инфраструктуру, особенно ценных клиентов, новые счета и направления переводов, где появляются резкие аномалии. Это дает больший эффект, чем попытка одинаково контролировать весь поток операций.
Отдельное внимание мы уделяем направлениям переводов и типам операций, где возникает нетипичный рост. Если за короткое время резко увеличивается объем переводов между конкретными странами, банками или категориями операций, это требует реакции. В такой ситуации важно смотреть на весь маршрут движения денег.
Искать не отдельные события, а точки схождения
Один из самых полезных принципов — искать не отдельные подозрительные операции, а точки схождения. Мошенническая схема может долго оставаться незаметной, если рассматривать операции по одной. Но когда несколько не связанных между собой счетов внезапно начинают вести себя одинаково и отправляют деньги в одну точку, это уже сильный сигнал.
Мы увидели, что анализ связей часто дает больше, чем проверка каждой операции по отдельности. Если несколько счетов управляются с одного устройства, выходят на один и тот же адрес, используют общий сценарий действий или переводят деньги одному получателю, это помогает раскрыть схему целиком. Чем шире мошенники масштабируют действия, тем труднее им скрыть общие точки входа и вывода средств.
Проблема часто возникает из сочетания слабых мест
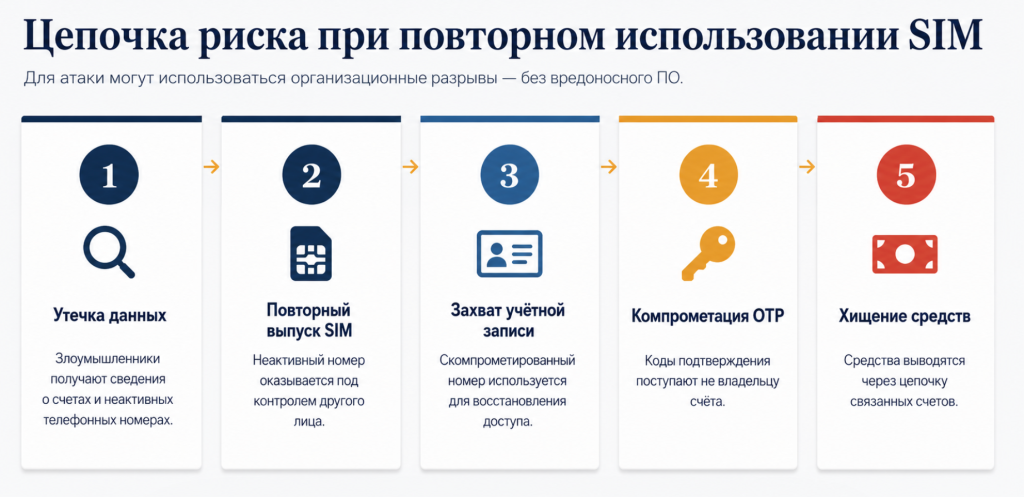
Опасность нередко возникает не из одной крупной уязвимости, а из сочетания нескольких слабых мест. Избыточно удобная удаленная регистрация, задержки в обновлении данных и отсутствие правил, которые фиксируют связанность операций, по отдельности могут не выглядеть критично. Но вместе они создают рабочую схему для захвата счета и вывода денег.
Поэтому важно с осторожностью относиться к удобству там, где оно снижает качество проверки. Для части клиентов и сценариев цифровой путь должен оставаться ограниченным до тех пор, пока не завершена дополнительная проверка. Если клиент зарегистрировался удаленно, этого не всегда достаточно для полного набора операций. В ряде случаев разумнее сначала ограничить доступ, а уже потом расширять возможности после подтверждения личности.
Неактивные счета требуют отдельного контроля
Тот же принцип работает и с неактивными счетами. Если счет долго не использовался, его резкое возвращение в активный режим нельзя воспринимать как обычное событие. Мы считаем оправданным более жесткий порядок такой активации — с ручной проверкой и дополнительными факторами подтверждения. Одного кода подтверждения в подобных случаях может быть недостаточно.
Это особенно важно там, где есть задержки в обновлении внешних данных или где часть клиентов долго не взаимодействует с банком. Такие счета часто становятся удобной целью.
Дорогих специалистов нельзя тратить на рутину
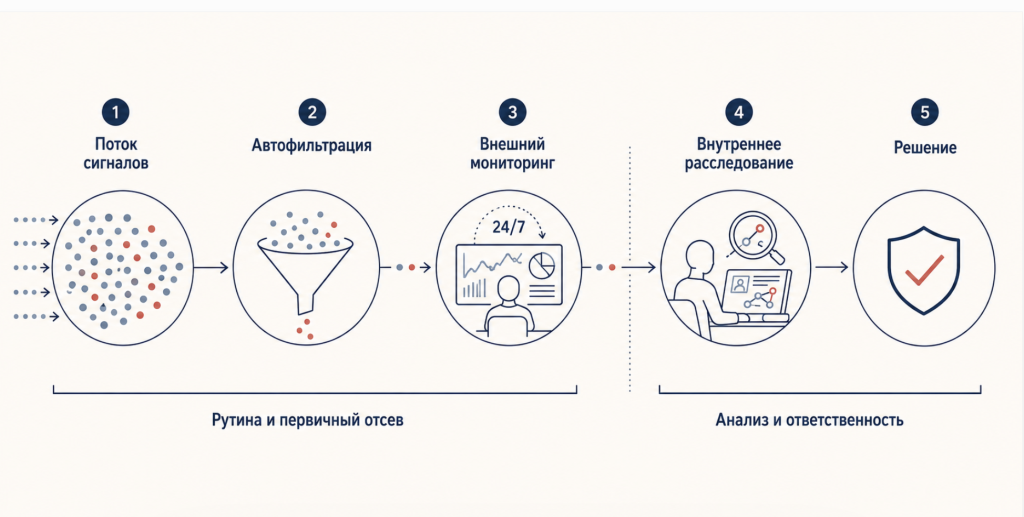
Квалифицированные аналитики — один из самых дефицитных ресурсов. Их время не должно уходить на массовую рутину и разбор слабых сигналов. Поэтому часть задач разумно выносить на внешний контур: круглосуточное наблюдение, первичную фильтрацию тревог, техническую обработку данных.
При этом для нас важно разделение ролей. Наблюдение можно передавать вовне, мышление — нет. Внешний контур может отслеживать поток событий и убирать явный шум. Но расследование, интерпретация и выводы должны оставаться внутри.
Полуавтоматические сети работают лучше ручного разбора всего подряд
Мы стараемся строить не только отдельные проверки, но и полуавтоматические контуры, которые постоянно собирают и связывают сигналы. Тогда человек подключается уже на этапе анализа действительно важных случаев. Это снижает нагрузку на команду и делает ее работу точнее.
Задача автоматизации здесь — убрать повторяющиеся действия, ускорить подготовку материалов и высвободить время специалистов для тех ситуаций, где нужен опыт и профессиональное суждение.
Защита — это еще и люди
Не все признаки мошенничества видны в системах. Иногда их раньше замечают сотрудники на первой линии: в продажах, поддержке, безопасности. Поэтому важно, чтобы в разных подразделениях были люди, которые понимают базовую логику антифрода и умеют заметить нетипичное поведение клиента или подозрительную просьбу.
Такой подход особенно важен там, где велика роль доверия и личных отношений. Внутреннее мошенничество и обход процедур часто опираются не на технический взлом, а на человеческую уступчивость. Кто-то просит ускорить процесс, закрыть глаза на правило, помочь «по знакомству» или не создавать неудобства клиенту. На практике именно такие компромиссы потом обходятся дорого.
Организационные барьеры не менее важны, чем технические
Поэтому мы считаем важным не только обучение, но и организационные ограничения. Критичные действия не должны зависеть от одного человека. Если сотрудник может единолично одобрить рискованную операцию, это создает лишнюю уязвимость. Там, где цена ошибки высока, нужен второй взгляд и понятный порядок согласования.
Помогают и внутренние ловушки. Это недорогие меры, которые позволяют заметить несанкционированный интерес к данным и операциям. Если в системе появляется объект, который не нужен для обычной работы, но привлекает внимание того, кто ищет уязвимые места, это становится поводом для проверки. Такие меры не заменяют базовые контроли, но хорошо их дополняют.
Регулярная чистка сигналов — обязательная часть работы
При ограниченных ресурсах антифрод должен быть не максимально сложным, а максимально осмысленным. Не обязательно пытаться контролировать все одинаково. Гораздо важнее понимать, где возникают реальные потери, какие признаки повторяются, где сходятся маршруты денег и какие процессы слишком легко обходятся.
Поэтому стоит регулярно пересматривать сигналы тревоги и задавать себе вопрос: какие из них действительно помогают, а какие только отнимают время. Если сигнал постоянно оказывается ложным и не дает пользы, он перегружает систему. А значит, его нужно отключать, упрощать или заменять более точным правилом.
Что из этого можно взять в работу
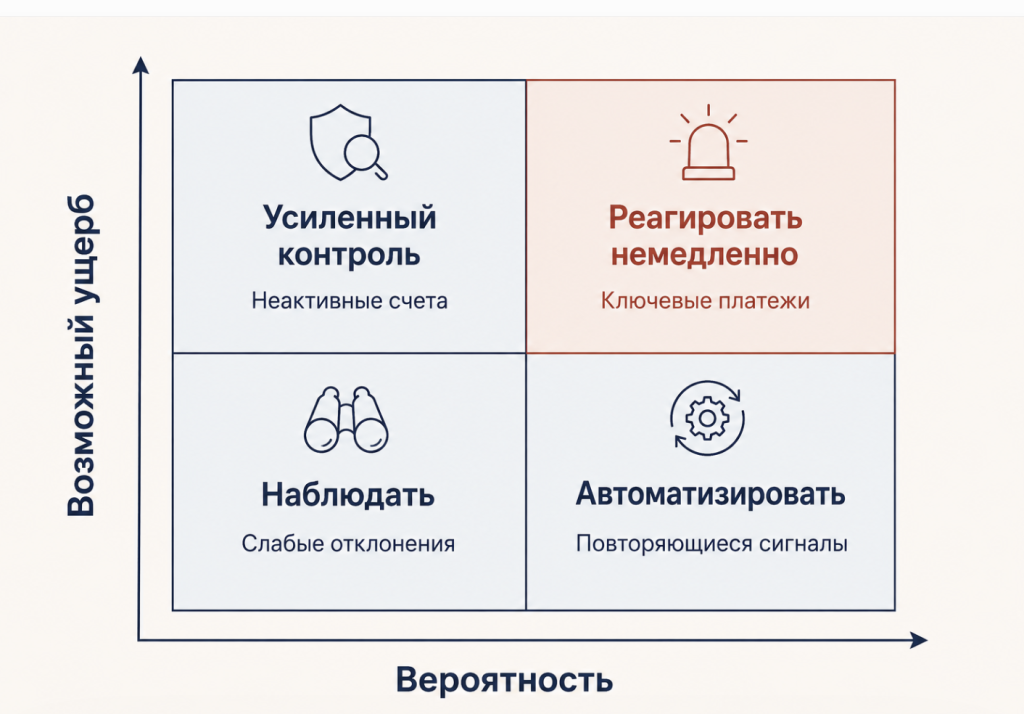
В первую очередь — пересмотреть логику приоритизации. Не пытаться одинаково контролировать весь поток операций, а выделить несколько зон, где возможен наибольший ущерб: ключевые платежные контуры, новые счета, неактивные счета, а также направления переводов с резким ростом активности.
Далее — проверить, видит ли система связи между событиями. Если несколько клиентов работают с одного устройства, одного адреса или выводят деньги одному получателю, такие совпадения должны становиться отдельным основанием для проверки.
Полезно также оценить, где удобство процесса уже стало риском. Если удаленная регистрация или повторная активация счета происходят слишком просто, имеет смысл добавить ручную проверку или дополнительное подтверждение для отдельных сценариев и сегментов.
Отдельный шаг — разгрузить аналитиков. Для этого можно вынести на внешний контур круглосуточное наблюдение и первичную фильтрацию тревог, а внутри оставить расследование и принятие решений.
Наконец, стоит посмотреть на антифрод шире, чем только на систему правил. Представители в бизнес-подразделениях, понятный порядок согласования рискованных действий, обучение сотрудников и простые внутренние ловушки могут дать заметный эффект даже без крупных инвестиций.
Ограниченные ресурсы сами по себе не делают защиту слабой. Слабой ее делает отсутствие приоритетов. Когда понятно, где искать главное и какие сигналы действительно важны, даже сравнительно небольшая система может работать устойчиво.
Как меняется фрод и почему рынку приходится действовать вместе
Фрод меняется быстрее, чем успевают меняться процедуры борьбы с ним. Пока банки, регуляторы и правоохранительные органы действуют по своим контурам, мошенники уже работают как связанная и гибкая сеть. Поэтому сегодня важны не только технологии защиты, но и скорость совместной реакции. Глобальные тенденции и трансформацию антифрода участники дискуссии на Евразийском саммите Антифрод 2026 рассмотрели с нескольких […]
Как дефекты корпоративного управления создают условия для мошенничества
Корпоративное мошенничество принято связывать прежде всего с действиями конкретных нарушителей. Однако не менее важно понять, какие решения руководства позволили нарушениям возникнуть, приобрести масштаб и долго оставаться незамеченными. На примере двух обезличенных кейсов Элина Мошкович показывает, как конфликт интересов, ошибочно сконструированные KPI и недостаточная независимость контрольных функций превращают отдельные злоупотребления в системный риск для бизнеса.