

Как злоумышленники заходят в корпоративную сеть через учетные записи сотрудников
Гибридный формат работы изменил не только организацию процессов, но и саму архитектуру корпоративных рисков. Теперь все больше атак развивается через обычные учетные записи, привычные маршруты доступа и устройства сотрудников. В ряде сценариев злоумышленнику не нужно проламывать защиту снаружи, если можно использовать легитимную учетную запись
Тимофей Костин, международный эксперт, экс-CRO Una Financial Group, поделился своим взглядом на проблему через логику внутреннего и внешнего контуров защиты. В центре его подхода ー защита инфраструктуры от внешнего воздействия и контроль за тем, что происходит внутри: как меняются права доступа, откуда идут подключения, какие действия отклоняются от нормы и в какой момент обычный сотрудник сам становится жертвой, через которую открывается доступ ко всей системе.
Почему прежний периметр уже не работает как раньше
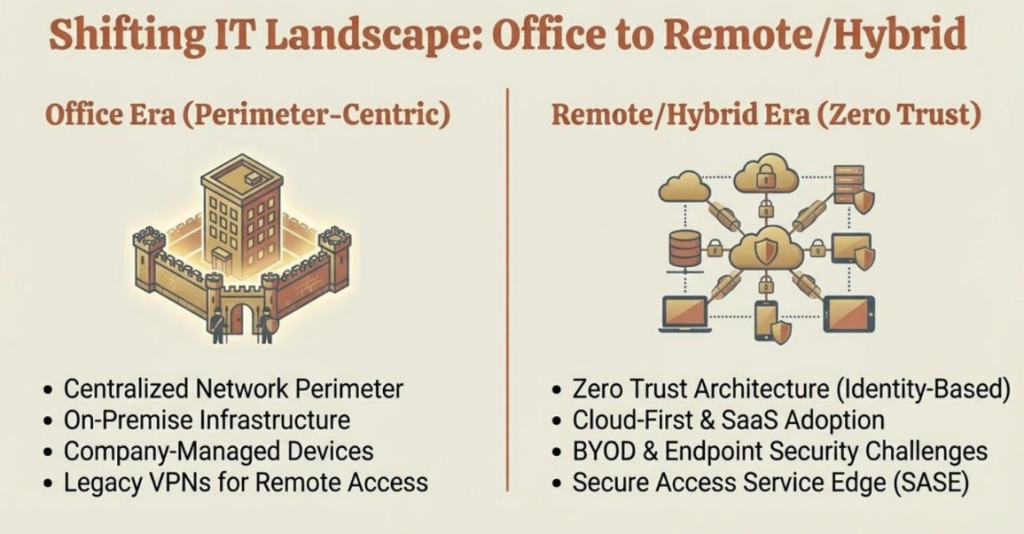
Мы привыкли думать о защите компании как о защите внешней границы. Эта логика по-прежнему нужна, но ее уже недостаточно.
Если раньше ИТ-ландшафт был в основном офисным, с централизованным сетевым периметром, локальной инфраструктурой и корпоративными устройствами, то теперь у компании другая реальность: удаленная и гибридная работа, облачные сервисы, использование личной и корпоративной техники, распределенные точки входа.
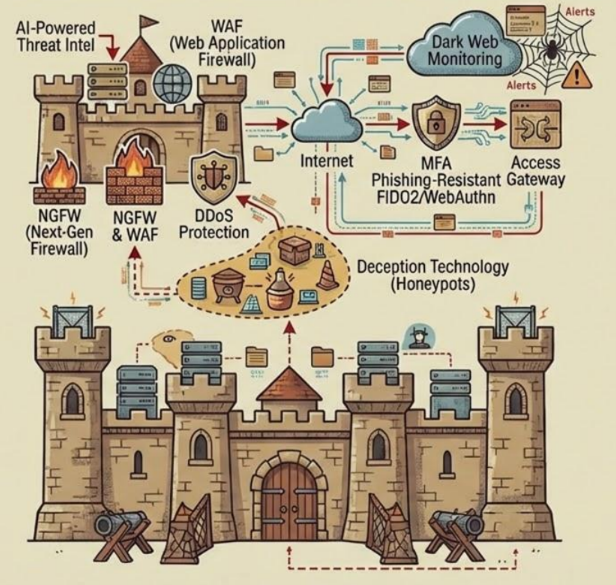
Мы видим два контура защиты.
Внешний контур отвечает за защиту от атак извне. Его задача ー не пустить злоумышленника внутрь, защитить границу, отследить подозрительную активность на подходе к инфраструктуре.
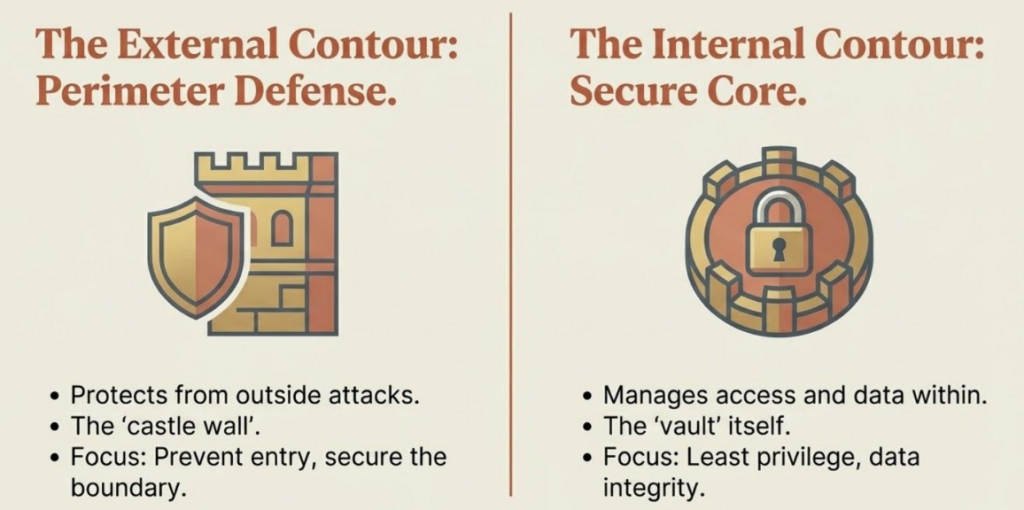
Внутренний контур отвечает за то, что происходит уже внутри. Здесь фокус смещается на права доступа, целостность данных, поведение пользователей, создание новых учетных записей, перемещение данных и любые отклонения от нормальной рабочей модели. И именно этот контур становится критичным, когда злоумышленник заходит не через пролом в стене, а через обычную учетную запись сотрудника.
Как выглядит такое проникновение
Мы исходим из того, что первая цель злоумышленника ー получить доступ к устройству сотрудника. Должность сама по себе не решающая. Это может быть сотрудник продаж, поддержки, разработки, рисков. Но особенно уязвимы роли, у которых есть технические полномочия и широкий обзор инфраструктуры: администраторы, сотрудники поддержки, специалисты с удаленным доступом к чужим рабочим местам.
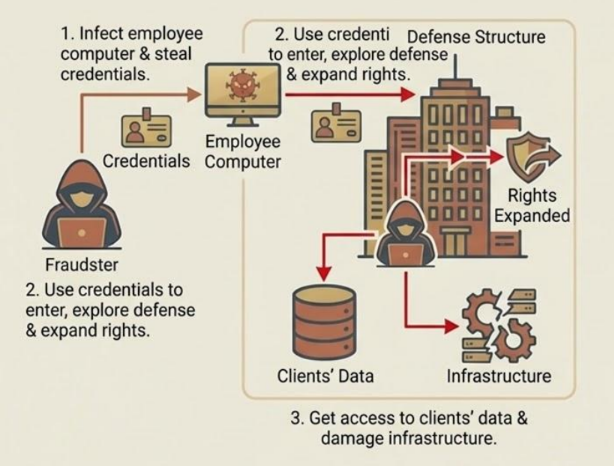
Дальше начинается подготовка. С устройства сотрудника можно собрать учетные данные, понять, как устроен вход, применяется ли двухфакторная аутентификация, есть ли ограничения по адресу подключения, какие у пользователя права и через какие системы он работает.
Если вход строится только на логине и пароле, сценарий для злоумышленника упрощается. Если доступ разрешен только с определенного адреса, тогда уже требуется перехват самого устройства. Это может происходить ночью, когда сотрудник не замечает, что с его рабочей станции идет вход во внутренний контур.
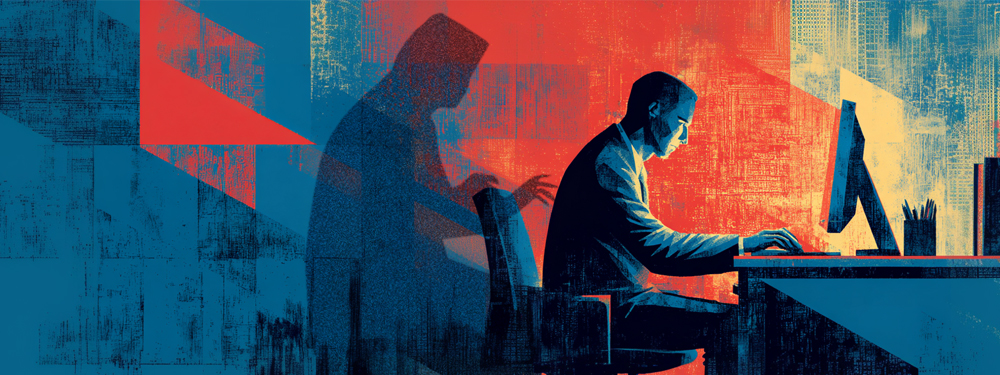
Даже двухфакторная аутентификация не всегда останавливает атаку. Мы видели схему, при которой в момент обычного входа сотрудника злоумышленник запускает параллельную сессию. Пользователь подтверждает действие в приложении, считая, что подтверждает собственный вход, а фактически подтверждает сессию злоумышленника. В результате открываются две сессии: легитимная и мошенническая. Этот тип аномалии как раз и должен выявляться средствами мониторинга.
Почему такие атаки трудно обнаружить
Главная проблема в том, что такие проникновения почти никогда не бывают быстрыми.
Мы выяснили, что злоумышленник после входа обычно не спешит. Он может неделями и месяцами изучать внутреннюю структуру компании, карту сервисов, распределение прав, контрольные точки и чувствительные участки инфраструктуры. За это время он способен создать фальшивую учетную запись, расширить права, подготовить для себя более устойчивый доступ и только потом переходить к активной фазе.
Именно поэтому такие атаки нередко опаснее прямого внешнего вторжения. При резкой атаке системы наблюдения чаще видят нетипичную активность и поднимают сигнал. Когда же злоумышленник действует под видом обычного пользователя, понять, сколько времени он находился внутри, какие данные выгрузил и какие операции успел провести, намного сложнее. Расследование может растянуться на месяцы и даже годы.
Чем это грозит бизнесу
Самый очевидный сценарий ー утечка клиентских данных. Это контактная информация, идентификаторы документов, телефоны, адреса электронной почты, номера счетов, а иногда и данные о движении средств, остатках и оборотах.
Но этим риск не ограничивается.
Гораздо тяжелее ситуация, когда злоумышленник получает управляемый доступ к самой инфраструктуре. В таком случае можно не просто выгрузить данные, а вмешиваться в критические процессы: менять права, блокировать доступы, влиять на финансовые потоки, открывать и закрывать счета, проводить фиктивные действия от имени легитимных пользователей. По сути, речь уже идет о захвате операционного контроля.
Что повышает риск в гибридной модели
Один из самых острых вопросов ー использование личной и корпоративной техники.
Идеальный вариант для компании понятен: выдать всем сотрудникам корпоративные устройства, запретить установку лишних программ, жестко контролировать среду и отслеживать активность. Но на практике это возможно не всегда. Поэтому необходим хотя бы базовый набор мер: стандарты создания паролей, защита от фишинга, обязательные защитные средства на устройствах, с которых сотрудники получают доступ к корпоративным ресурсам. Причем необходимость таких мер напрямую зависит от того, какими правами обладает конкретный пользователь.
Среди прочих уязвимостей новой среды: облачные сервисы, размещение части инфраструктуры вне территории компании, использование внешних площадок обработки данных. Все это расширяет внешний контур и увеличивает число точек, через которые может начаться атака.
Какие сигналы нужно видеть раньше
Здесь работает не одна мера, а связка из нескольких уровней наблюдения.
Во внешнем контуре важны наблюдение за нетипичными событиями, контроль адресов и доменов, которые уже связаны с вредоносной активностью, а также мониторинг теневого сегмента сети на предмет продажи учетных данных, баз и иной информации, которая может указывать на компрометацию.
Сюда же можно отнести ложные цели для злоумышленников, чтобы выявлять боковое перемещение внутри сети, защиту внешних программных интерфейсов, а также более устойчивые к фишингу способы многофакторной аутентификации.
Во внутреннем контуре мы должны видеть:
- изменение прав доступа;
- создание новых учетных записей;
- открытие и закрытие аккаунтов вне связи с кадровыми событиями;
- нетипичные сессии;
- необычные выгрузки данных;
- доступ к данным, который не соответствует роли или текущей задаче сотрудника.
Пример: сравнение числа открытых и закрытых аккаунтов с количеством принятых и уволенных сотрудников за день. Даже такой простой контроль позволяет находить странные отклонения. В одном из случаев это помогло обнаружить, что администраторы используют фальшивые аккаунты для тестирования, и перевести этот процесс в нормальный контролируемый режим.
Какие подходы работают внутри компании
Мы исходим из нескольких принципов.
Первый ー минимально необходимые права. Сотрудник должен иметь доступ не ко всему, что теоретически может пригодиться его подразделению, а только к тому, что действительно нужно ему сейчас.
Второй ー микросегментация. Если сотрудник уходит в отпуск, лишние доступы можно отключать в последний рабочий день и возвращать в первый день после выхода. Раньше это было слишком трудоемко, теперь такие действия можно запускать автоматически по кадровым событиям. Это снижает окно риска без заметного ручного администрирования.
Третий ー разделение данных по чувствительности. Не всем, кому нужен сводный отчет по продажам, нужна детализация до конкретного клиента. Доступ должен строиться не только вокруг должности, но и вокруг глубины просмотра данных.
Четвертый ー поведенческий профиль пользователя. Нужна модель типичных рабочих действий сотрудника и контроль отклонений от нее.. Если сотрудник обычно 8 раз в день открывает список закрепленных за ним клиентов, а нормальное отклонение лежит в диапазоне от 6 до 12, то 11 обращений не вызывают реакции, а 15 уже становятся поводом для сигнала. Дальше система либо привлекает внимание сотрудника безопасности, либо временно ограничивает доступ до выяснения обстоятельств.
Пятый ー непрерывное наблюдение и поиск угроз. Постоянный мониторинг, поиск скрытых угроз и единый контур выявления и реагирования во всей среде ー на устройствах, в сети и в облаке. Этот принцип важен именно потому, что атака развивается не мгновенно, а постепенно.
Где здесь место автоматизации
Без автоматизации и поведенческого анализа такой объем наблюдения уже трудно поддерживать вручную.
Раньше набор признаков пытались выводить в обычные панели мониторинга, но человеку сложно одновременно удерживать слишком много индикаторов. Поэтому нужно делать акцент на использовании систем, которые могут работать 7 на 24, отслеживать больше шаблонов поведения и быстрее связывать между собой разрозненные сигналы.
Но здесь есть важное ограничение. Такие системы нельзя разворачивать резко и на всю компанию сразу. При большом числе ложных срабатываний можно парализовать работу подразделений и получить вал жалоб от сотрудников. Внедрение должно идти постепенно: сначала на отдельных командах, с тестированием и перенастройкой. Масштабировать решение на всю компанию имеет смысл, когда уровень ложных срабатываний не превышает 1–2%.
Вопрос не сводится к недоверию к сотрудникам
Важно не подменять тему безопасности темой подозрительности к людям. 99% сотрудников не хотят причинить компании вред. Но по незнанию, неопытности или слабой цифровой гигиене они могут стать звеном атаки. Значит, задача компании ー не только контролировать, но и защищать самих сотрудников от такой роли.
Поэтому помимо наблюдения нужны обучение, регулярные разговоры о цифровой гигиене и внятные, неформальные курсы по безопасности. Такие, которые помещают человека в реальные ситуации и объясняют последствия его решений.
Что следует учесть при выстраивании защиты
Для компании здесь напрашивается не универсальный рецепт, а конкретная последовательность действий.
Во-первых, разделить защиту на внешний и внутренний контуры и перестать считать, что защита границы автоматически решает проблему доступа изнутри.
Во-вторых, пересмотреть права пользователей по принципу минимальной достаточности: кто, к чему, с какого устройства и в какой момент действительно должен иметь доступ.
В-третьих, поставить под контроль жизненный цикл учетных записей: создание, удаление, временные доступы, служебные и тестовые аккаунты.
В-четвертых, отслеживать аномалии не по одному признаку, а по совокупности: двойные сессии, неожиданные изменения прав, крупные выгрузки, обращения к нетипичным данным, активность с необычных устройств и адресов.
В-пятых, отдельно проработать правила для гибридной среды: личные устройства, облачные сервисы, удаленные подключения, доступы в период отпусков и увольнений.
В-шестых, внедрять автоматическое выявление отклонений постепенно, с проверкой на ложные срабатывания и без попытки сразу заблокировать все подозрительное.
И наконец, не выносить сотрудников за рамки системы защиты. Их нужно не только контролировать, но и обучать. Потому что в гибридной модели именно обычное рабочее действие все чаще становится точкой входа в инфраструктуру.
Самый неприятный сценарий для компании ー не тот, в котором систему однажды взломали, а тот, в котором она месяцами не замечает, что уже давно впустила чужого внутрь. И вопрос здесь не только к защите как таковой, а к управленческой честности: готов ли бизнес признать, что главные уязвимости часто находятся не снаружи, а в привычных исключениях, неформальных доступах, доверии по умолчанию и процессах, которые никто давно не пересматривал.
BI для мониторинга KPI: как управлять показателями ежедневно
Чтобы управлять KPI в течение месяца, недостаточно чаще обновлять отчётность. Нужны единые данные, согласованные правила расчёта и система, которая показывает отклонение, пока на него ещё можно повлиять. В Freedom Bank Kazakhstan такую модель выстраивали последовательно: от Excel-отчётов к DWH и ежедневной работе с BI.
Антифрод: как перейти от реакции на инциденты к управлению риском
Мошенничество все чаще развивается быстрее, чем компании успевают перестраивать контрольные процедуры. Эффективная antifraud-функция сегодня — это не только расследования после инцидента, а зрелая система раннего выявления, встроенная в продукты, процессы, культуру и бизнес-метрики. На примере банковской практики видно, почему организациям важно смотреть не только на отдельные подозрительные операции, но и на связи между участниками, скорость движения средств и собственные управленческие пробелы.