

Антифрод: как перейти от реакции на инциденты к управлению риском
Мошенники редко ломают систему в лоб. Чаще они заходят через то, что компания сама считает нормой: доверие к клиенту, быстрый онбординг, удобный платежный сценарий, короткий путь согласования, отсутствие лишних вопросов.
Уязвимость может выглядеть как хорошо отлаженный процесс. И антифрод должен быть способом заранее проверять, где бизнес-процесс может быть использован против самой компании.
Джиана Квандт-Мартена, директор по комплаенсу KBC Bank в Нидерландах, подходит к предотвращению мошенничества именно с этой точки зрения. Ее опыт показывает, что эффективное управление рисками мошенничества зависит не только от контрольных мер. Важную роль играют также дизайн продуктов, корпоративная культура, вовлеченность бизнеса, надежные метрики и аналитические инструменты выявления мошенничества. И прежде всего — забота о самом ценном, но при этом уязвимом активе: сотруднике, члене команды.
Мошенничество возникает там, где для него есть место
Мошенничество чаще возникает там, где у человека или группы есть мотив, возможность, оправдание своих действий и способность скрыть схему. Из перечисленного бизнес прежде всего может снижать возможность и способность скрыть схему: через разделение полномочий, мониторинг, контрольные процедуры и качество расследований.
Возможность возникает не только из-за отсутствия контроля. Иногда организация сама невольно поддерживает мошенническую схему: сложным процессом, слабой проверкой контрагентов, формальным онбордингом, запоздалым обновлением контрольной программы или разрывом между бизнесом и функциями риска.
Спросите себя — где в вашей системе есть лазейки? Это требует регулярной оценки: какие риски характерны для конкретной организации, какие изменения видны в поведении клиентов или сотрудников, когда обновлялась программа контроля, насколько эффективны линии защиты и где мошенники могут использовать слабые места.
Зрелость начинается с диагностики
Зрелость антифрод-функции можно рассматривать как движение от реактивного режима к стратегическому. На начальном уровне проверки запускаются вручную, часто по внешним сигналам, а обмен данными между функциями минимален. Более зрелый уровень предполагает автоматизированные правила, базовые протоколы проверки, аналитику, сетевое выявление связей и способность реагировать в режиме, близком к реальному времени. На стратегическом уровне антифрод становится частью оценки корпоративного риска и помогает согласовывать контроль с бизнес-целями.
Четыре уровня зрелости функции антифрода
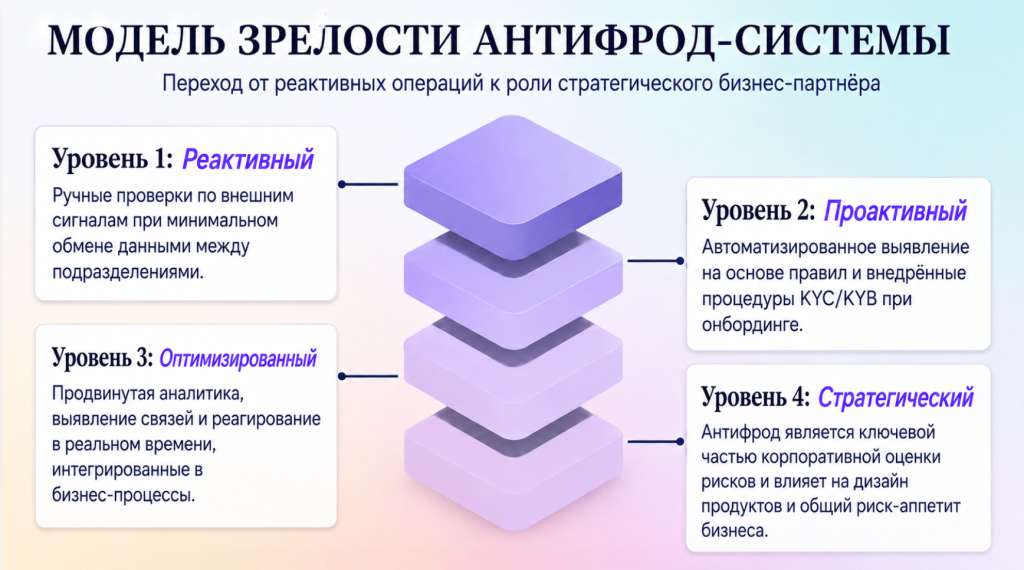
Зрелость также предполагает постоянный цикл улучшения: разбор кейсов, уточнение правил, пересмотр индикаторов, обучение команд и обмен выводами со стейкхолдерами. Это особенно важно, потому что схемы быстро меняются. То, что сегодня считается актуальным знанием, завтра может устареть.
Культура важнее формального контроля
Если в организации нет ясной позиции по нулевой терпимости к подозрительному поведению, сотрудники будут оценивать не риск, а возможные последствия для себя. Стоит ли поднимать вопрос? Не расстроит ли это коллег или руководителей? Не станет ли сигнал проблемой для бизнеса.
Поэтому культура предотвращения мошенничества — это прежде всего культура слушания. У сотрудников должен быть понятный канал сообщения о подозрениях, а у организации — готовность принимать такие сигналы всерьез. Большое значение имеет защита информаторов, обучение первой линии, правила эскалации и регулярный обмен fraud KPI с владельцами бизнеса.
Важная часть культуры — включение фрод-рисков в дизайн продукта и чек-листы перед запуском. Продукт должен проверяться на устойчивость к возможным сценариям злоупотребления. Иначе контроль появляется, когда мошенники нашли уязвимость.
Red flags: смотреть нужно не только на операцию
В банковской практике отдельная операция может выглядеть допустимой, если рассматривать ее изолированно. Риск становится заметнее, когда анализируется профиль клиента, логика бизнеса, скорость движения денег, повторяющиеся посредники и связи между участниками.
Примеры индикаторов:
- недавно созданная компания без цифрового следа,
- несоответствие заявленной бизнес-цели платежному профилю,
- минимальный web- или phone-footprint,
- кредиты, не соответствующие модели бизнеса.
Например, если компания с заявленным IT-профилем получает поток B2C-платежей, это требует дополнительного внимания.
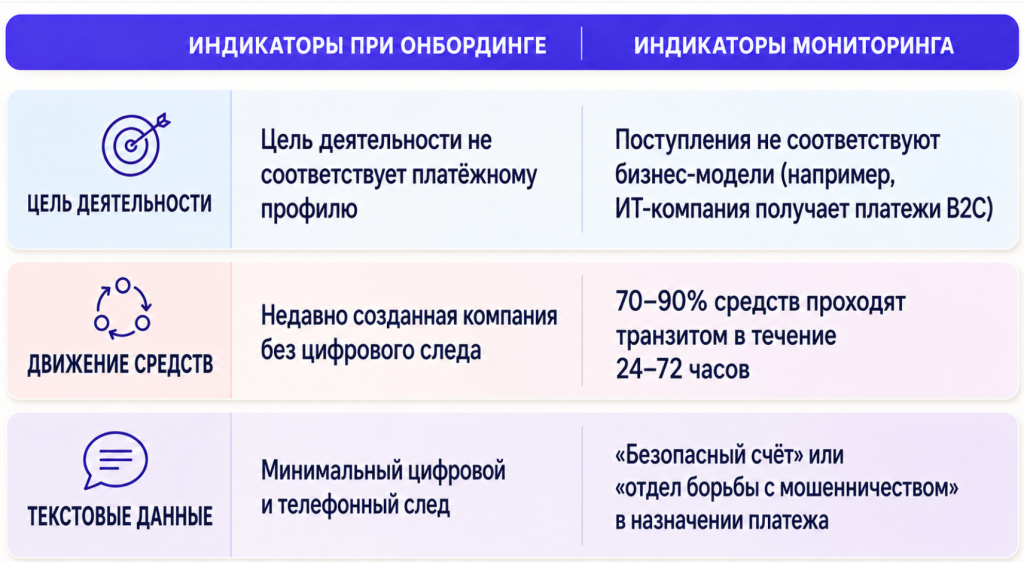
Отдельный признак — высокая скорость прохода средств. Например, в типичных профилях отмывания 70–90% средств могут проходить дальше в течение 24–72 часов.
Есть и поведенческие индикаторы: резкие изменения образа жизни сотрудников, нежелание брать отпуск или больничные, чрезмерная закрытость вокруг своих обязанностей. Эти признаки не являются доказательством мошенничества сами по себе, но в сочетании с другими сигналами помогают выявлять зоны риска.
Трансграничные схемы усложняют контроль
Один из кейсов показывает, как быстро мошенническая схема может стать трансграничной.
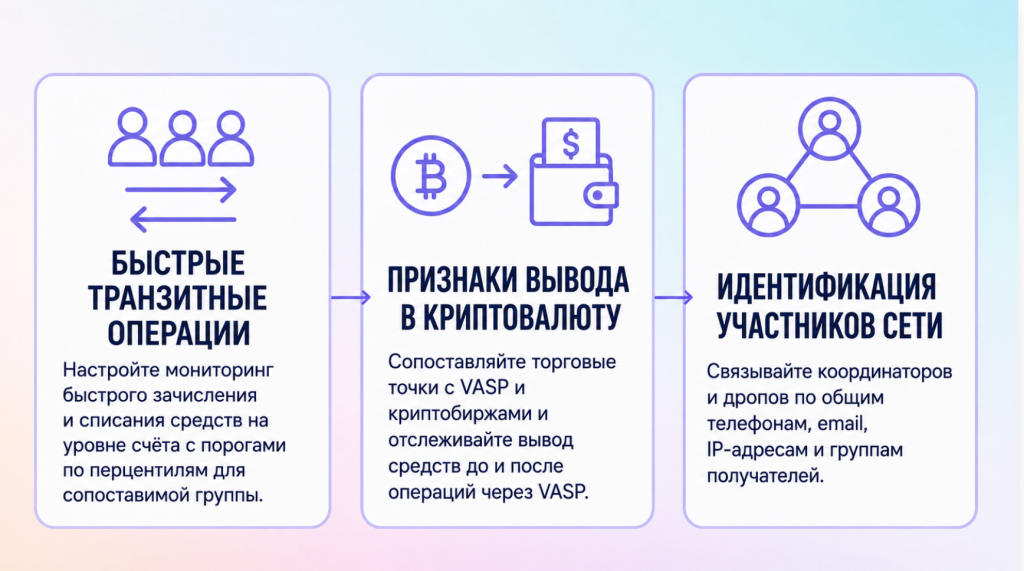
Жертв убеждали перевести деньги на якобы «безопасные» счета. Средства проходили через счета индивидуальных предпринимателей в Нидерландах, затем быстро уходили дальше — в том числе через SEPA-переводы между Нидерландами, Румынией, Болгарией и Бельгией. На финальном этапе деньги могли конвертироваться в криптоактивы или выводиться наличными.
Схема: социальная инженерия, проход средств через счета ИП, трансграничные переводы и вывод в криптоактивы
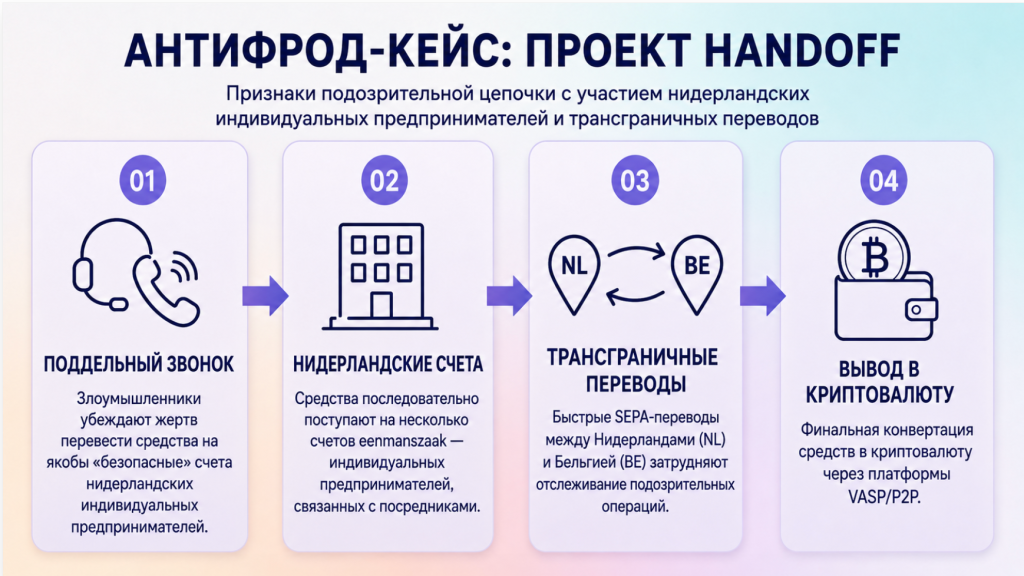
В такой схеме важно видеть всю цепочку участников. Кто связан между собой? Где повторяются телефоны, email, IP-адреса или бенефициары? Как быстро деньги проходят через счета? На каком этапе теряется след?
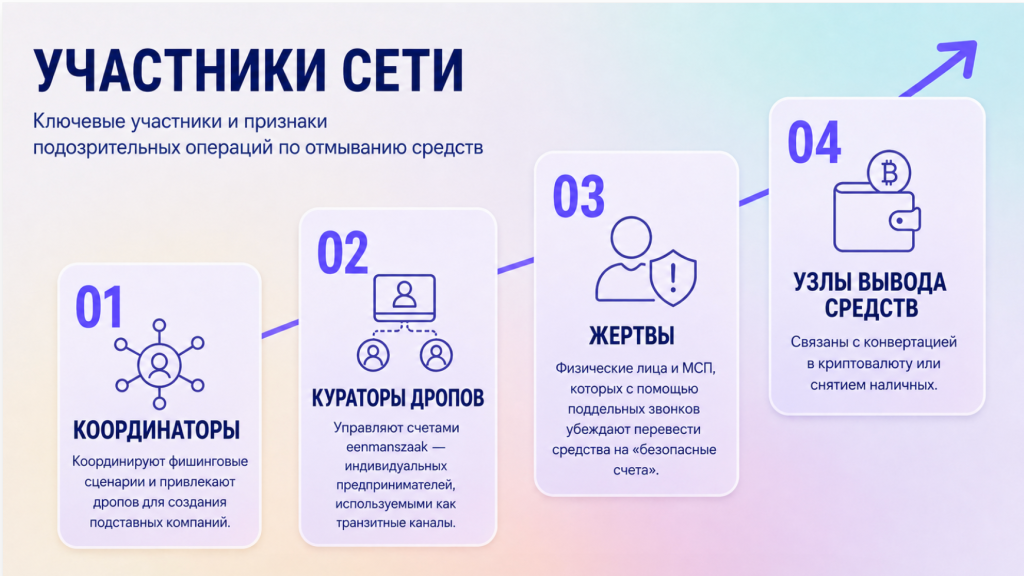
Именно поэтому для сложных сценариев недостаточно классического мониторинга операций. Компании нужна сетевая логика анализа: видеть связи, повторяющиеся паттерны и скорость движения средств.
Метрики должны показывать качество предотвращения
KPI в антифроде не должны ограничиваться количеством выявленных случаев. Такая метрика может стимулировать активность, но не обязательно показывает снижение риска. В зрелой модели метрики связываются с уменьшением потерь, долей ложноположительных срабатываний, временем разрешения кейса, временем до выявления, операционной стоимостью одного кейса и качеством взаимодействия с бизнесом.
Важно, что универсального набора метрик нет. У каждого продукта и каждой организации свои особенности, а значит, нужна собственная базовая статистика для мониторинга.
Метрики также должны быть понятны бизнес-владельцам. Если антифрод измеряет только внутренние показатели функции, связь с бизнесом слабая. Если же KPI показывают влияние на потери, скорость процесса и качество контроля, у бизнеса появляется предметный разговор: где контроль оправдан, где он создает лишнее трение, а где без него продукт становится уязвимым.
Ограниченные ресурсы требуют приоритизации и автоматизации
Нехватка квалифицированных кадров — один из постоянных вызовов для антифрода. Закрыть его только наймом сложно, поэтому важны обучение, распределение экспертизы между командами, внешняя поддержка и грамотная приоритизация.
Автоматизация здесь нужна, но ее не стоит воспринимать как быстрый универсальный ответ. Зрелая антифрод-функция движется постепенно: сначала понимает ключевые схемы и уязвимости, затем находит повторяющиеся паттерны, настраивает правила выявления и только после этого масштабирует аналитику.
При ограниченных ресурсах особенно важно не пытаться контролировать все одинаково глубоко. Лучше сфокусироваться на сценариях, где выше вероятность ущерба.
Искусственный интеллект помогает, но требует границ
AI в антифроде может быть как серьезной поддержкой, так и источником новых проблем. Перед использованием искусственного интеллекта важно определить цель и границы применения. AI может помогать в выявлении аномалий, например по IP-паттернам и другим метаданным, но подозрительные сигналы должны перепроверяться с использованием других источников данных и передаваться на человеческий анализ.
Систему нужно правильно обучать. Если искусственный интеллект усвоит нежелательные паттерны, исправить это может быть сложно; иногда приходится начинать заново.
Поэтому AI не заменяет зрелость антифрод-функции. Он усиливает ее только там, где уже есть понятные правила, качественные данные, ясная ответственность и процедура проверки результатов.
Что стоит проверить компаниям
Первое — насколько организация действительно знает свои уязвимости. Если контрольные пробелы закрываются только после инцидента, это признак реактивной модели.
Второе — встроены ли риски безопасности в продуктовый цикл. Новые продукты, каналы и клиентские сценарии должны проверяться на возможность злоупотребления до запуска, а не после появления потерь.
Третье — насколько бизнес понимает KPI. Метрики должны быть не отчетом, а инструментом управленческого разговора о риске, клиентах, доходности и операционной эффективности.
Четвертое — видит ли компания сеть, а не только отдельные операции. Для сложных схем важны связи между участниками, повторяющиеся посредники, скорость движения средств и переходы между юрисдикциями и каналами вывода.
Пятое — есть ли культура, в которой подозрение можно озвучить. Без этого даже хорошие правила и аналитика будут работать хуже: люди будут видеть сигналы, но не будут передавать их дальше.
Спросите себя: вы действительно закрываете возможности для злоупотреблений — или только учитесь расследовать их последствия?
Как злоумышленники заходят в корпоративную сеть через учетные записи сотрудников
Почему для бизнеса все более опасным становится не прямой внешний взлом, а проникновение через реальные учетные записи сотрудников. Как меняется логика защиты в гибридной среде, за счет чего злоумышленники получают доступ к внутреннему контуру и какие сигналы позволяют заметить атаку до того, как она приведет к утечке данных или захвату инфраструктуры.