




Мошенники становятся все больше похожи на клиентов
Игорь Ермак
Международный эксперт
Кибербезопасность, антифрод и непрерывность бизнеса финансовых компаний
ИИ чаще всего обсуждают в контексте повышения производительности, автоматизации процессов и новых возможностей для бизнеса. Однако любая технология существует не только для компаний, но и для тех, кто ищет способы обойти правила. Все, что ИИ может дать бизнесу, он может дать и мошенникам.
С точки зрения антифрода важно понимать, что искусственный интеллект сам по себе не создал принципиально новых видов мошенничества. Большинство схем существовало и раньше. Изменились стоимость, скорость и масштаб их реализации.
Игорь Ермак, международный эксперт по кибербезопасности, антифроду и непрерывности бизнеса, предлагает посмотреть на проблему глазами злоумышленника. На примерах из практики он показал, как ИИ помогает создавать более сложные мошеннические схемы, почему традиционная идентификация не гарантирует защиту и какие инструменты позволяют выявлять атаки.
Умные боты как новый стандарт мошенничества
Одним из заметных последствий развития генеративного ИИ стало распространение так называемых умных ботов.
Еще недавно реализацией массовых мошеннических сценариев занимались большие команды операторов. Их нужно было обучать, обеспечивать инфраструктурой и постоянно контролировать качество работы.
Сегодня же большинство этих задач можно автоматизировать. Генеративные модели быстро создают сценарии взаимодействия, адаптируют коммуникации под разные языки и страны, помогают в программировании и настройке автоматизированных процессов. Это снижает порог входа для новых участников и упрощает масштабирование существующих схем.
При этом современный бот все меньше похож на классического бота. Он воспроизводит поведение реального пользователя, проходит клиентские сценарии и адаптируется к существующим механизмам контроля. Поэтому проблема постепенно выходит за рамки защиты и превращается в задачу управления продуктом, пользовательским опытом и рисками.
Идентификации уже недостаточно
Исторически многие системы безопасности строились вокруг проверки личности — подтверждение документа, номера телефона, банковской карты, фотографии клиента. Но современные мошеннические схемы часто используют реальные данные. У злоумышленников появлились доступы к настоящим учетным записям, персональной информации и даже действующим клиентским кабинетам.
В результате система видит реальные данные и успешно проводит все предусмотренные проверки, но взаимодействует не с владельцем этих данных. Поэтому фокус антифрода постепенно смещается от идентификации клиента к анализу его поведения, цифрового окружения и контекста взаимодействия с сервисом.
Поведение рассказывает больше, чем анкета
Один из ключевых инструментов современного антифрода — анализ поведенческих и транзакционных данных.
Деньги, полученные мошенническим путем, должны куда-то поступить и каким-то образом использоваться. Следовательно, поведение мошенника и поведение обычного клиента неизбежно различаются.
Настоящий клиент использует финансовые инструменты в рамках привычных жизненных сценариев: получает доход, оплачивает покупки, совершает регулярные операции.
Мошеннические счета и карты ведут себя иначе. Даже если злоумышленник старается имитировать нормальную активность, статистические закономерности постепенно проявляются.
Поэтому большую роль играют модели, которые анализируют не отдельную операцию, а совокупность действий клиента во времени. Их использование позволяет выделять сегменты с минимальной вероятностью мошенничества и концентрировать дополнительные проверки там, где риск выше.
Когда хорошие модели начинают работать против себя
Еще несколько лет назад большие надежды возлагались на анализ социальных связей. Предполагалось, что цифровая биография человека — надежное подтверждение его благонадежности. У обычного пользователя есть друзья, контакты, история взаимодействий и длительное присутствие в социальных сетях. У мошенников такой истории зачастую не было.
Однако ситуация изменилась. Как показывает практика последних лет, злоумышленники научились создавать большое количество фальшивых аккаунтов и искусственно формировать цифровое окружение. В результате многие признаки, которые раньше считались надежными, перестали давать прежний эффект.
Этот пример хорошо показывает, что любой успешный антифрод-инструмент со временем становится объектом адаптации со стороны атакующих.
Цифровой слепок устройства: антифрод в мелочах
Одна из наиболее интересных частей современной антифрод-аналитики — работа с цифровым слепком устройства.
Речь идет о наборе технических и поведенческих характеристик, которые сопровождают каждое взаимодействие пользователя с сервисом.
Среди них:
- параметры браузера;
- особенности устройства;
- разрешение экрана;
- сетевые настройки;
- признаки использования VPN;
- геолокация;
- особенности взаимодействия с интерфейсом;
- поведенческие характеристики пользователя.
На первый взгляд многие из этих параметров кажутся незначительными. Однако именно такие детали нередко позволяют обнаруживать аномальные сценарии.
Хороший пример: фотографии селфи. Большинство пользователей делают такие фотографии привычным для себя способом. Отклонения от типичных сценариев сами по себе не означают мошенничество, но могут использоваться как дополнительный сигнал риска. Использование подобных дополнительных факторов может способствовать заметному снижению рисков.
Даже особенности того, как пользователь делает селфи, могут использоваться как дополнительный фактор оценки риска
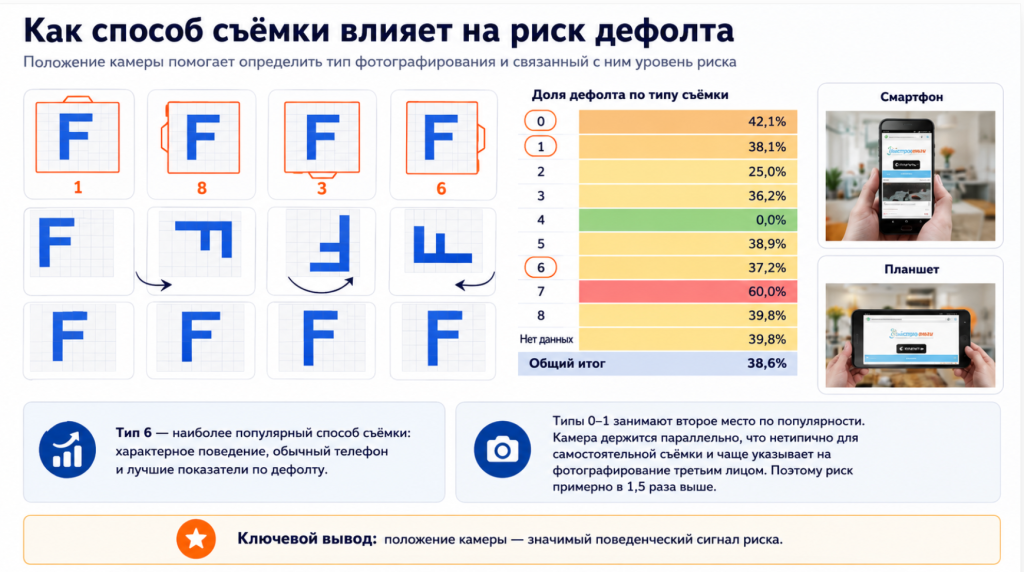
Антифрод практически никогда не работает с одним признаком. Его эффективность строится на сочетании множества слабых сигналов, которые по отдельности выглядят незначительными, но вместе формируют устойчивую картину.
Аномалии важнее средних показателей
Большинство управленческих систем ориентируется на средние значения. Антифрод же больше интересуют отклонения: необычные концентрации событий, неожиданные всплески активности, нетипичные комбинации признаков, повторяющиеся сценарии.
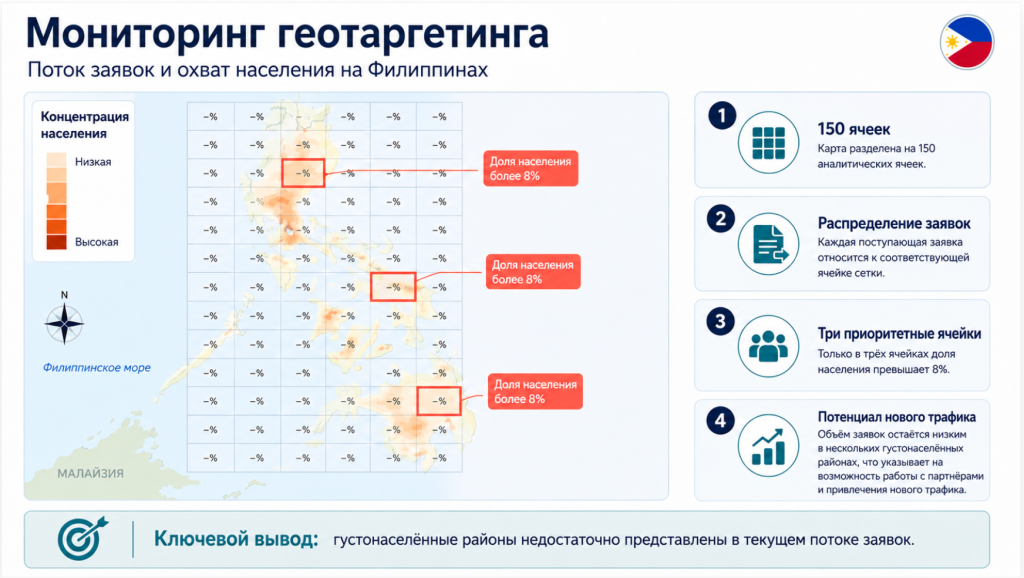
Один из примеров такого подхода — географический мониторинг заявок. Для анализа территория была разбита на отдельные квадраты, после чего специалисты отслеживали распределение потока по районам и его изменения во времени. Это позволяет заметить аномальные концентрации активности или, наоборот, неожиданное снижение потока в регионах, где он должен быть выше.
Анализ распределения заявок по территории позволяет выявлять аномальные зоны активности и оценивать качество трафика
Другой пример связан с мониторингом источников трафика. Если в определенный период из одного канала начинают поступать заявки, которые затем массово выходят в дефолт, это может указывать как на мошенническую активность, так и на проблемы в работе партнера или подрядчика. Так, серия последовательных дефолтов может стать поводом для дополнительного расследования.
Отдельное направление — анализ концентраций и повторяющихся событий. Если одно и то же нетипичное действие возникает пять и более раз подряд, вероятность случайного совпадения существенно снижается. Такие последовательности часто становятся первым сигналом организованной схемы.
Настоящее расследование начинается после первой операции
Отдельного внимания заслуживает расследование мошеннических цепочек.
В классическом понимании безопасность часто концентрируется на моменте атаки, но антифрод смотрит шире. Его интересует не отдельное событие, а вся последовательность действий, которая к нему привела.
Пример: злоумышленники сначала получали доступ к личному кабинету клиента, затем изменяли паспортные данные, создавали новую учетную запись с корректными данными клиента и уже через нее оформляли заявку с другими контактными данными и платежными реквизитами. После завершения операции первоначальный личный кабинет удалялся. Если рассматривать каждое действие отдельно, оно выглядит вполне допустимым. Однако вся цепочка целиком указывает на организованную мошенническую схему.
Анализ последовательности действий позволяет увидеть мошенническую схему, которая неочевидна при проверке отдельных операций
Другой пример связан с массовыми обращениями на удаление личных кабинетов. На первый взгляд такие запросы выглядели как обычные обращения клиентов. Но анализ показал десятки обращений с одного номера телефона по разным аккаунтам. Дальнейшее расследование выявило связи между удалением кабинетов, изменением телефонов, заменой банковских реквизитов и последующими попытками оформления займов.
В представленных кейсах мошеннические атаки удавалось связывать между собой через повторяющиеся IP-адреса, номера телефонов, банковские карты и обращения, которые по отдельности не выглядели подозрительно. Именно такие связи позволяли увидеть в наборе разрозненных инцидентов деятельность группы злоумышленников.
GEO и новые точки воздействия
Отдельное внимание антифрод уделяет развитию генеративного поиска и GEO (Generative Engine Optimization).
Сегодня пользователи все чаще получают ответы непосредственно от искусственного интеллекта, не переходя на сайты и не анализируя множество источников самостоятельно. И это потенциально формирует новые риски.
Пока рано говорить о сложившихся мошеннических практиках в этой области. Однако по мере роста популярности ИИ-поиска вопросы доверия к автоматически сформированным ответам будут становиться все более актуальными.
Дипфейки и новая роль биометрии
Развитие технологий синтеза изображений и видео создает дополнительные вызовы для систем удаленной идентификации.
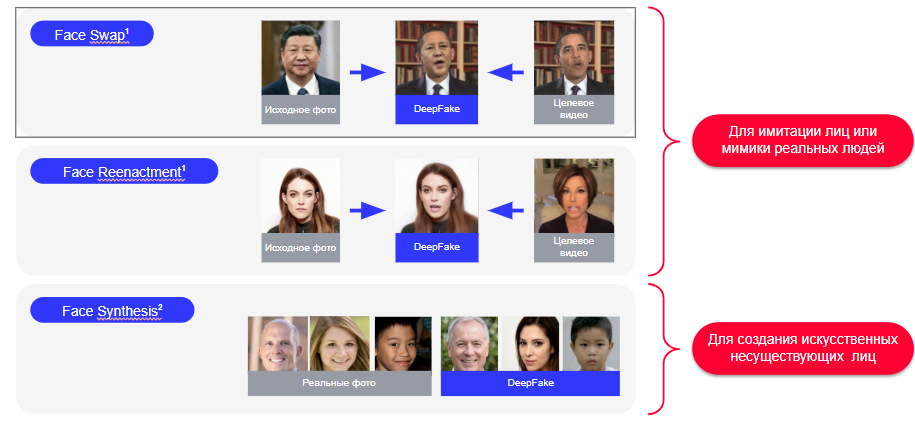
Если раньше основной угрозой была поддельная фотография или копия документа, то сегодня злоумышленники могут использовать гораздо более сложные инструменты: подмену видеопотока, виртуальные камеры и различные варианты дипфейков.
Современные технологии позволяют не только подменять лицо в видео, но и создавать полностью синтетические изображения людей
Однако проблема заключается не в том, что биометрия перестала работать. Проблема в том, что одной биометрии больше недостаточно. Подтверждение личности становится лишь одним из элементов многоуровневой системы контроля.
Дополнительную роль играют технологии определения живого присутствия пользователя — Liveness. Они позволяют проверять не только совпадение лица с шаблоном, но и факт взаимодействия с реальным человеком в конкретный момент времени.
В ряде случаев такие механизмы строятся на выполнении простых действий перед камерой: изменении положения головы, движении рукой или других сценариях, которые сложно воспроизвести заранее подготовленным изображением.
Что в итоге
Искусственный интеллект меняет возможности злоумышленников. И главный вызов для современных систем управления рисками заключается в изменении самого подхода к анализу. Мошенники копируют действия обычных пользователей все точнее с использованием ИИ, признаки атаки становятся неочевидными.
Мы понимаем на экспертном уровне, что мошенники в поисках уязвимостей всегда впереди команд антифрода, при этом нам понятен технологический стек мошенников. Исходя из этого, минимизация разрыва между появлением новой схемы мошенничества и эффективным реагированием зависит от внедрения в практику антифрод команд подходов моделирования поведения мошеннических групп с использованием ИИ.
Можно сказать, что с учетом неизбежного развития цифровых технологий и ИИ для компаний, которые не перестраивают подход к управлению антифродом с внедрением ИИ существует реальный риск потери бизнеса.
Антифрод: как перейти от реакции на инциденты к управлению риском
Мошенничество все чаще развивается быстрее, чем компании успевают перестраивать контрольные процедуры. Эффективная antifraud-функция сегодня — это не только расследования после инцидента, а зрелая система раннего выявления, встроенная в продукты, процессы, культуру и бизнес-метрики. На примере банковской практики видно, почему организациям важно смотреть не только на отдельные подозрительные операции, но и на связи между участниками, скорость движения средств и собственные управленческие пробелы.
Фрод приходит туда, где клиенту стало удобно
Когда банк проводит 1 млрд цифровых операций в год, фрод уже нельзя рассматривать как проблему безопасности, которую расследуют после инцидента. Потери от мошенничества стоят денег, но избыточная блокировка тоже стоит денег. Опыт Лаши Мазанашвили показывает, почему борьба с цифровым мошенничеством сегодня упирается не только в технологии, но и в скорость настройки сценариев, качество данных и способность видеть то, что происходит на стороне клиентского устройства.