




Фрод приходит туда, где клиенту стало удобно
Клиенту удобно открыть продукт в приложении, перевести деньги за несколько секунд, оформить карту без отделения, инвестировать с телефона. Для банка это скорость, охват, снижение трения в сервисе. Для мошенника — тот же самый вход, только с другой целью.
Лаша Мазанашвили, эксперт по управлению рисками, говорит о фроде не как о новой угрозе. Скорее как о старом явлении, которое каждый раз переодевается в одежду новой технологии. В статье разберем, как меняется цифровой фрод, почему мониторинг в реальном времени стал для банка рабочей необходимостью, и какие уроки дает опыт эксперта — от настройки сценариев до борьбы с рисками удаленного доступа.
Мошенник развивается вместе с банком
Во многих современных банках большая часть операций проходит через цифровые каналы. На таком масштабе антифрод либо работает в моменте, либо превращается в разбор ущерба задним числом.
История платежного фрода проходит несколько этапов: бумажные слипы, магнитные полосы, онлайн-платежи, утечки данных, социальная инженерия, затем AI. В каждом периоде мошенники используют то, что финансовый рынок сам сделал массовым.
Когда платежи были бумажными, работали подделки. Когда появились магнитные полосы, появились скимминг и кража данных карты. Когда покупки ушли в интернет, выросли фишинг и операции без физического предъявления карты. Когда банки усилили цифровые каналы, фокус сместился к человеку: убедить клиента самому открыть дверь.
Сейчас поверх этого появился AI. Методы уже знакомы, но их становится все сложнее обнаруживать: персонализированные фишинговые письма, поддельные документы и изображения, сгенерированные голоса, видео и звонки. Не факт, что мошенники уже используют весь потенциал AI. Но они уже начали, и это чувствуется.
Для банка это меняет цену времени. Раньше атака могла требовать недель подготовки и заметных усилий. Теперь часть работы можно ускорить и масштабировать. Клиент получает не грубое письмо «от службы безопасности», а сообщение, которое выглядит персональным. Не подозрительный звонок с ошибками, а голос, которому проще поверить. Не абстрактную легенду, а картинку, экран, имитацию результата.
Ущерб здесь не только в списанных деньгах. Есть еще ощущение безопасности клиента, доверие к приложению, статус банка как места, где безопасно держать деньги. Потерять это можно быстрее, чем восстановить.
Нельзя просто блокировать все подозрительное
После COVID-19 банки увидели резкий рост мошеннических попыток и подтвержденных случаев мошенничества. В ответ на это есть смысл внедрять систему мониторинга фрода в реальном времени.
Самая сложная часть использования такой системы — научить ее не мешать нормальному клиенту. Нельзя просто блокировать каждую транзакцию, которая кажется подозрительной. Если делать это постоянно, клиенты начнут уходить. Нужна «золотая линия» между двумя неприятностями: пропустить мошенничество или остановить добросовестную операцию. Первая стоит прямых денег. Вторая — времени клиента, нагрузки на поддержку, недовольства, отказа от продукта.
Антифрод смотрит не только на платеж
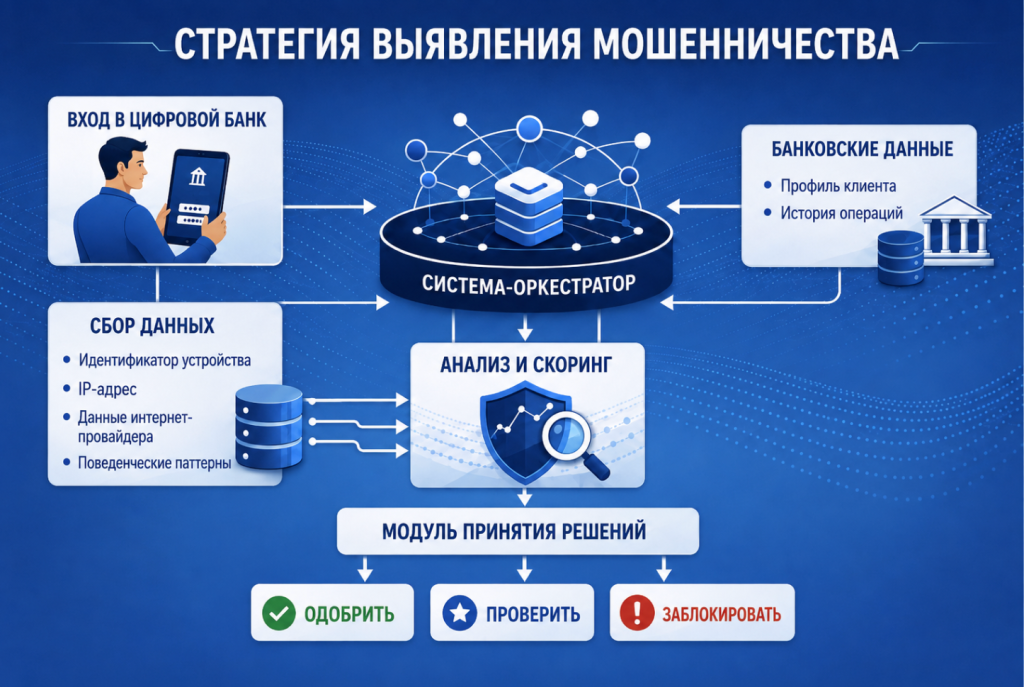
Современный антифрод-контур обычно опирается на две большие группы данных. Первая — данные устройства и сессии: сеть, IP-адрес, характеристики устройства и поведенческие сигналы в цифровом канале. Вторая — банковские и финансовые данные. Вместе они формируют профиль пользователя, через который проходит оценка операции. После анализа система может одобрить действие, отправить его на проверку или заблокировать.
Для новичка это можно объяснить просто. Банк смотрит не только на то, что клиент переводит деньги. Он смотрит, похоже ли это на обычное поведение именно этого клиента: с какого устройства он вошел, как проходит сессия, какие технические признаки сопровождают действие, насколько операция выбивается из привычного профиля.
Для профессионала здесь другой вопрос: хватает ли данных, чтобы за секунды принять обоснованное решение, и не создает ли сама модель слишком много ложных тревог. Потому что в потоке 50 транзакций в секунду даже небольшой процент ошибочных срабатываний быстро создает очередь и вызывает раздражение у большого числа клиентов.
Новый продукт быстро становится новым сценарием атаки
Один из самых предметных эпизодов связан с инвестиционной платформой в цифровом банке. После запуска продукта мошенники быстро начали включать его в свои сценарии. Они предлагали клиентам якобы инвестиционные возможности и использовали видимую активность на платформе, чтобы создать впечатление, что реальные деньги инвестируются и приносят доход.
Это неприятная часть для продуктовых команд. Новый сервис может быть удобным, востребованным и технологически корректным — и одновременно дать мошенникам новую легенду для разговора с клиентом.
Вторым фактором стали приложения удаленного доступа. На тот момент существующие системы банка не могли эффективно видеть такие приложения на клиентских устройствах. Клиент внешне может сам выполнять все действия в приложении, тогда как другой человек фактически контролирует устройство или видит происходящее на нем.
Здесь фрод выходит за границы банковского периметра. Проблема уже в том, что происходит на телефоне клиента в момент операции.
Решение тоже оказалось не только техническим. Чтобы получить доступ к нужным признакам устройства, нужно вести коммуникацию с Google. Банк должен объяснить, какие данные нужны, зачем они нужны и как будут использоваться; в том числе потребовалось подготовить короткое видео с обоснованием необходимости такого доступа. После согласований появляется возможность отслеживать необходимые признаки.
В примере выше в результате было реализовано решение: если клиент делится экраном или устройство доступно через удаленное подключение, при открытии банковского приложения демонстрация экрана прекращается. На разработку ушло меньше одного квартала. Решение продолжает использоваться.
В этом примере нет универсального рецепта. Но он позволяет сделать вывод: часть риска живет не в продукте, а вокруг него. В стороннем приложении. В привычке клиента доверять экрану. В правиле платформы, которое не дает банку сразу увидеть нужный сигнал. В задержке между запуском продукта и адаптацией антифрода.
AI потребует не только моделей, но и правил
Банки могут вскоре оказаться в ситуации, когда AI будет использоваться для борьбы с AI, а защитные модели — конкурировать с инструментами, разработанными мошенниками. Это связано не только с внедрением моделей, но и с AI governance: четкими правилами использования, мониторинга и контроля искусственного интеллекта, а также распределения ответственности за его решения.
Это звучит менее эффектно, чем разговоры о самообучающихся системах, зато ближе к реальности управления банком. Модель может помогать ловить риск. Но без правил и контроля AI сам становится частью операционного риска.
AI в антифроде — это не кнопка «обнаружить мошенника». Это еще одна система, которую нужно встроить в процессы, контроль, отчетность и принятие решений. Чем больше ответственности компания передает моделям, тем дороже обходится недостаточный контроль.
Что проверить у себя без самоуспокоения
В первую очередь спросите себя, сколько времени проходит между подозрительным действием и реакцией? Если ответ измеряется часами или днями, система больше подходит для расследований, чем для предотвращения потерь.
Следующий вопрос — что именно видит система. Только сумму, получателя и канал? Или еще устройство, сессию, технические признаки, отклонения от поведения клиента? В цифровом фроде бедность данных дает опасную слепоту.
Отдельно стоит посмотреть на ложные срабатывания. Не как на техническую метрику, а как на цену. Каждый лишний блок — это звонок в поддержку, сорванная операция, раздраженный клиент. Но каждый невыявленный случай мошенничества — прямой ущерб и удар по доверию. Баланс между ними нельзя настроить один раз и забыть.
Еще один пункт: клиентское устройство. Банку может быть комфортно считать, что его зона ответственности заканчивается приложением. Но мошенник так не считает. Он работает с телефоном, экраном, голосом, доверием, усталостью и спешкой человека.
И главный вопрос: когда вы запускаете новый цифровой сервис, кто в этот же момент думает не о конверсии, а о том, как мошенник обернет этот сервис против клиента? Если такого человека или процесса нет, первый сценарий атаки за вас соберет кто-то другой.
Мошенники становятся все больше похожи на клиентов
ИИ не создал принципиально новых видов мошенничества, но существенно изменил юнит-экономику атак, упростил и ускорил техническую реализацию схем мошенничества, а также поиска уязвимостей. То, что раньше требовало больших команд и значительных ресурсов, сегодня можно автоматизировать и масштабировать. В этих условиях бизнесу приходится пересматривать подходы к управлению рисками, технологий оперативного реагирования и купирования проблем.
Антифрод в реальном времени: операционная модель для BaaS и PaaS
В цифровом банкинге антифрод уже не может начинаться с самого платежа. Предупреждающие сигналы часто появляются раньше — во время онбординга, входа в аккаунт, смены устройства или попытки восстановления доступа. Кейс UniCredit NV/SA показывает, как объединение AML, данных об устройстве и мониторинга транзакций помогает банку распознать последовательность событий до того, как деньги покинут счёт.