




Как нейтрализовать фишинг: разведка угроз против инфраструктуры атакующих
Фишинг сложно полностью закрыть одними техническими фильтрами. Часть писем удается отсеять на периметре, но атаки часто идут напрямую к клиентам ー и тогда компания узнает о них только после обращения пользователя.
Поэтому защита должна смотреть шире, чем на само письмо. Важно понимать, где размещена поддельная страница, как устроена инфраструктура злоумышленников, куда уходят введенные данные и в какой точке можно разорвать цепочку атаки.
Романо Раманти, этический хакер Zürcher Kantonalbank, рассматривает фишинг именно как инфраструктурную задачу. В статье он показывает, как через анализ поддельных писем, фальшивых страниц, открытых директорий, баз данных, Telegram-ботов и панелей управления можно находить ошибки злоумышленников и нейтрализовать атаку до того, как она приведет к ущербу.
Фишинг не сводится к подозрительному письму
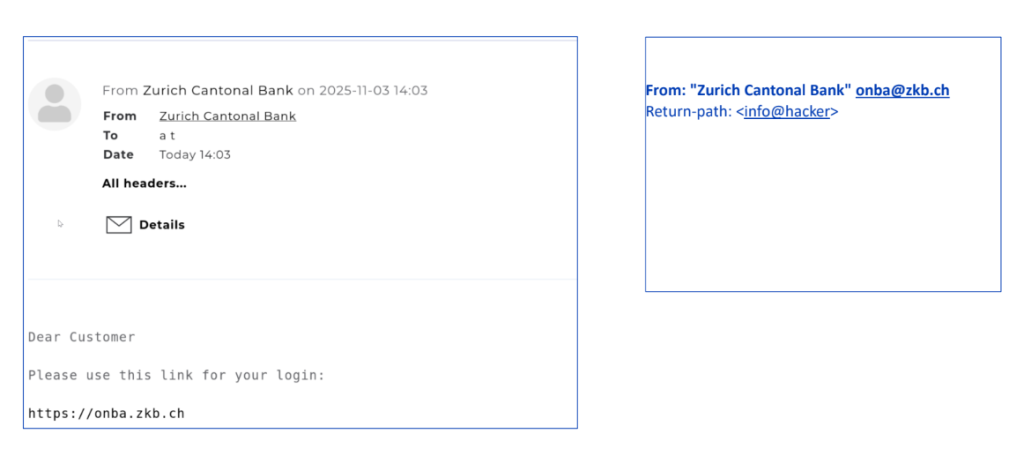
Классический фишинг часто начинается с письма, которое выглядит почти легитимно. Внешне отправителем может быть указан банк, а адрес ー напоминать официальный. Но при детальной проверке выясняется, что технические поля письма указывают на другой источник. Проблема в том, что обычный пользователь не всегда видит эти признаки и, как правило, не имеет инструментов для полноценной проверки.
Рисунок 1. Пример подозрительного письма
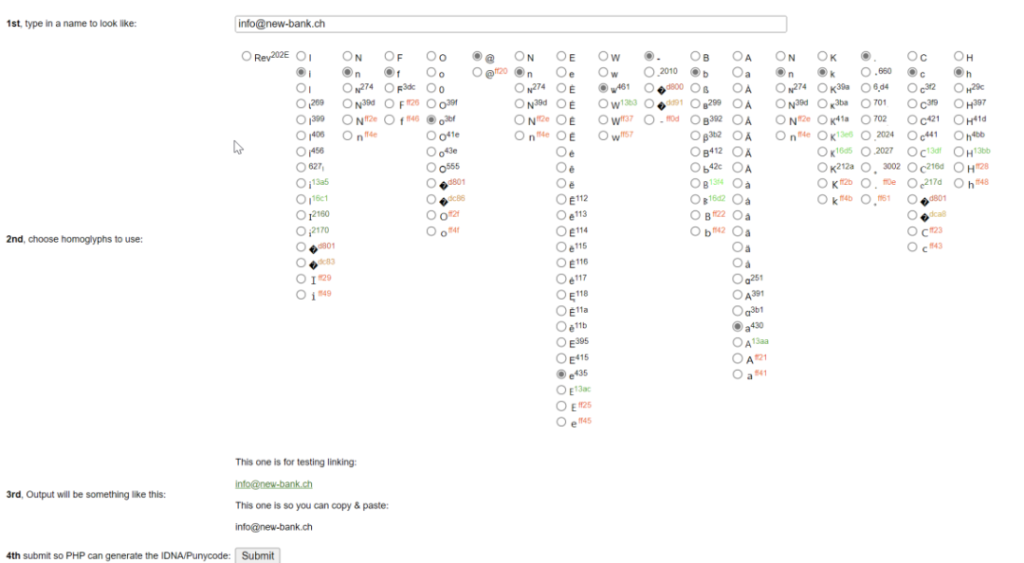
Отдельный риск создают хомоглифы ー похожие символы, которые визуально почти не отличаются от привычных букв. Злоумышленник может заменить один символ в домене на похожий, зарегистрировать новое DNS-имя и отправлять письма с адреса, который для невнимательного пользователя выглядит как настоящий. Ссылка при этом ведет уже не на сайт банка, а на страницу, контролируемую мошенниками.
Рисунок 2. Генератор хомоглифов: замена букв похожими символами
Эта подмена особенно опасна тем, что она работает не за счет сложной технологии, а за счет человеческого восприятия. Пользователь видит знакомый бренд, похожий адрес, привычный интерфейс ー и может не заметить, что находится в чужой среде. Если поддельная страница выглядит один в один как банковский вход, вопрос уже не в том, насколько грамотен пользователь. Вопрос в том, насколько быстро служба безопасности сможет понять, где находится инфраструктура атаки и как ее остановить.
Не каждое фишинговое письмо просит перейти по ссылке
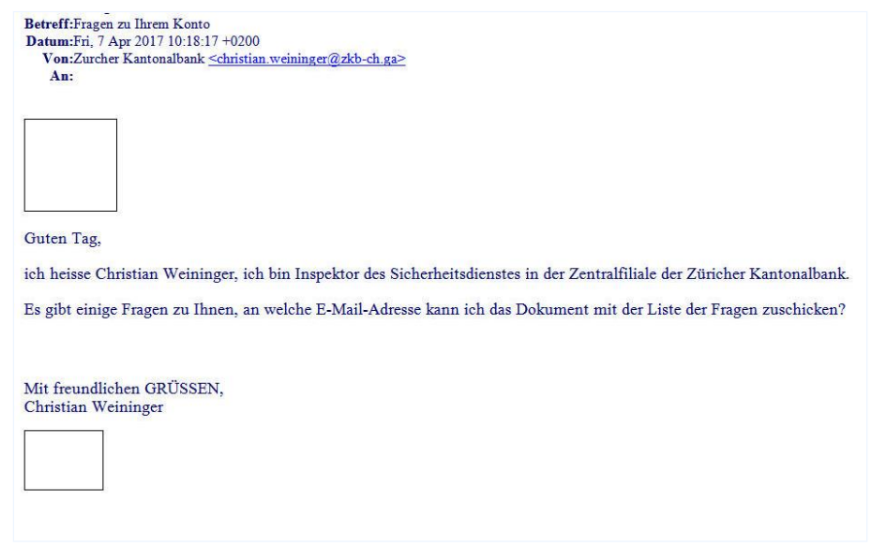
Один из показательных примеров ー письмо без вложений и видимой ссылки. На первый взгляд в нем может не быть ничего активного. Но внутри кода обнаруживаются невидимые изображения размером один на один пиксель.
Рисунок 3. Невидимые изображения в письме
Их задача ー не заразить устройство напрямую, а подтвердить, что письмо было открыто. Когда пользователь открывает такое сообщение, изображения загружаются с сервера злоумышленника. Так атакующий понимает, что за конкретным IP-адресом находится живой человек, который читает письма.
Это важный момент. Даже если письмо не содержит явного призыва к действию, оно может быть частью подготовки атаки. Злоумышленник собирает данные, проверяет активность адресов, определяет браузеры, системы и другие параметры пользователей.
В одном из таких случаев сервер преступников оказался фактически открытым: директория была доступна, а в одной из папок находилась SQL-база. В ней содержался список пользователей, которые открыли письма, а также данные о системах и браузерах. Это позволило понять, что среди получателей были клиенты банка, и предупредить их о возможном контакте мошенников от имени финансовой организации.
Практический вывод здесь не в том, что любую инфраструктуру атакующих можно легко открыть. Такой вывод был бы неверным. Важнее другое: злоумышленники тоже допускают операционные ошибки. Если команда безопасности умеет быстро читать технические следы и действовать раньше преступника, она может сократить окно риска для клиента.
Цепочка атаки важнее отдельного инцидента
Другой пример показывает более сложную схему. Клиентам рассылалось письмо, где говорилось об изменении процедуры входа. Пользователю предлагали перейти по ссылке, заново активировать аккаунт и получить специальный продукт. Адрес отправителя был чужим, но сама логика сообщения могла сработать на невнимательного получателя.
После перехода пользователь попадал на сайт, который визуально повторял страницу интернет-банка. Дальше его просили ввести данные для входа, а затем загрузить код из активационного письма банка. После этого злоумышленник получал возможность взять контроль над аккаунтом.
В такой ситуации задача защитника ー не просто зафиксировать, что есть фальшивый сайт. Нужно понять, куда уходят данные, как они передаются, какие промежуточные элементы участвуют в схеме и где можно разорвать цепочку.
В конкретном случае уязвимость обнаружилась в поле пароля. После анализа стало понятно, что введенные данные сразу пересылаются на сервер. Дальше удалось увидеть элементы коммуникации: ID Telegram-чата, токен и бота, через которого злоумышленник получал уведомления о новых введенных данных.
Рисунок 4. Ответ Telegram-бота
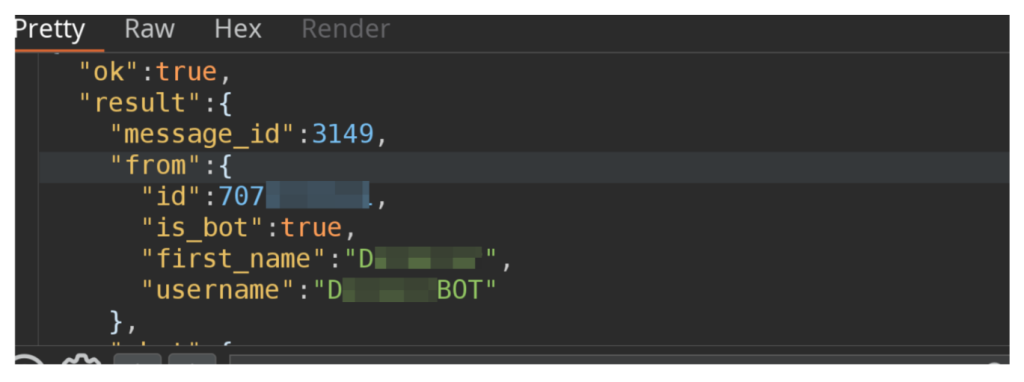
Это раскрывает рабочий процесс преступника. Пользователь вводит данные на поддельном сайте, система отправляет уведомление в Telegram-бот, злоумышленник получает сигнал и может действовать дальше. Если защитник получает доступ к элементам этой цепочки и блокирует канал уведомлений, преступник перестает получать данные даже в том случае, если кто-то продолжает вводить их на фальшивой странице.
Преступники используют инструменты и оставляют следы
Фишинговая инфраструктура часто устроена как набор готовых компонентов. Это может быть поддельная страница входа, панель администратора, база с данными, Telegram-бот для уведомлений, загрузчики, скрытые веб-оболочки и директории на сервере.
Еще один пример: злоумышленники использовали изображение как контейнер для веб-оболочки. Формально система разрешала загружать только файлы изображений ー JPG, JPEG, PNG и GIF. Но сама веб-оболочка была спрятана внутри изображения и затем активировалась преступниками, чтобы получить доступ.
Когда защитникам удается получить доступ к фишинговой инфраструктуре, команда старается понять, как работает сайт злоумышленника. Это дает индикаторы ー IP-адреса, домены, хэши, пути, технические признаки, по которым можно строить дальнейшее обнаружение. Именно здесь разведка угроз превращается из мониторинга в практический инструмент.
Раннее обнаружение строится на индикаторах
Один из подходов к обнаружению фишинговых сайтов ー анализ HTTP referrer. Если в нем встречаются определенные слова или шаблоны, связанные с популярными сервисами, торговыми площадками или платежными сценариями, это может быть сигналом подозрительной активности.
Рисунок 5. Признаки для генерации алерта по HTTP referrer
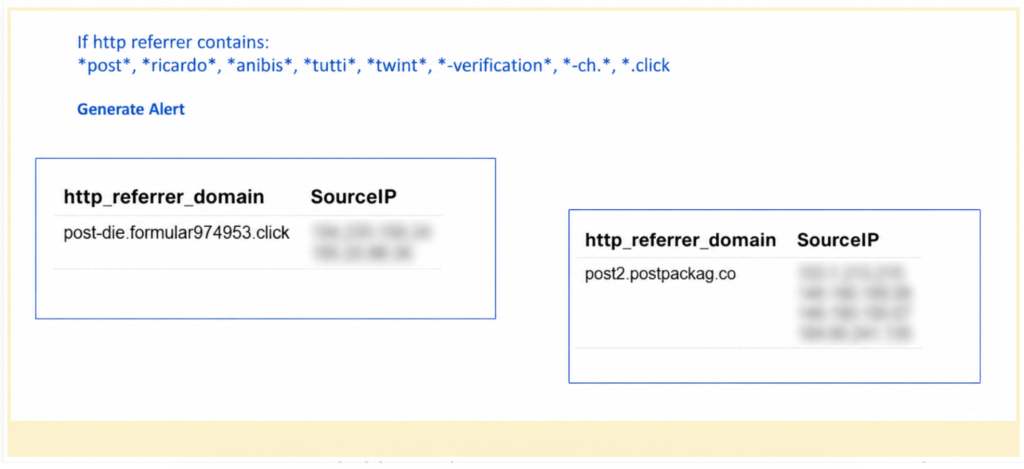
Каждое такое слово само по себе не доказывает мошенничество. Но комбинация технических признаков позволяет на раннем этапе сформировать тревожный сигнал и проверить, не разворачивается ли фишинговая схема.
Это особенно важно для организаций, которые работают с большим количеством клиентов. Часть фальшивых писем все равно проходит мимо зоны видимости банка, особенно если они направлены напрямую клиентам. В таких случаях организация может узнать об атаке только от самого клиента.
Значит, система защиты должна сочетать несколько уровней: внутреннюю фильтрацию, мониторинг внешней инфраструктуры, анализ обращений клиентов и активную разведку угроз. Один канал не закрывает всю картину.
Ошибки злоумышленников ー часть защитной поверхности
Киберпреступники совершают ошибки и часто не заботятся о безопасности собственной инфраструктуры. Они могут оставлять открытые директории, использовать слабую аутентификацию, хранить данные в доступных местах, тестировать ботов неосторожно и оставлять следы, которые помогают выйти на участников схемы.
Пример слабой аутентификации панели: имя пользователя admin и пароль 12345. Это хорошо показывает операционную реальность: атакующие не всегда дисциплинированы. Они строят инфраструктуру быстро, используют шаблоны, не всегда закрывают доступ и часто сосредоточены на добыче данных, а не на собственной защите.
В некоторых случаях анализ Telegram-ботов и чатов позволяет увидеть, кто создавал канал, кто в нем находится, кто администрирует систему. Злоумышленники иногда тестируют ботов с помощью фотографий, в том числе селфи. Это может раскрывать дополнительные сведения о людях, которые стоят за атакой.
Нельзя в защите слишком рассчитывать на ошибки противника. Но если компания умеет быстро использовать такие ошибки, она получает дополнительное преимущество во времени.
Где проходит граница ответственности
Здесь можно выделить две зоны ответственности. Внутри банка есть шлюзы и механизмы фильтрации, которыми занимается отдельный департамент внутренней безопасности. Они отсекают значительную часть угроз.
Работа этического хакера же находится ближе к стороне клиента. Он смотрит на ситуацию так, как ее видит внешний пользователь: получил письмо, перешел по ссылке, оказался на поддельной странице, ввел данные, столкнулся с попыткой перехвата.
Внутренний периметр и клиентский контур ー разные задачи. Можно хорошо фильтровать корпоративную почту, но при этом не видеть атаки, которые идут напрямую на клиентов, партнеров или поставщиков. А именно через такие внешние контуры часто формируется репутационный и финансовый ущерб.
Поэтому зрелая защита должна задавать себе несколько вопросов. Видим ли мы фишинг только тогда, когда письмо попало внутрь организации? Есть ли у нас процесс работы с клиентскими сигналами? Можем ли мы быстро исследовать поддельный сайт? Понимаем ли, куда уходят данные? Есть ли у нас индикаторы, которые позволяют распознать атаку раньше, чем она станет массовой?
Что компаниям стоит проверить у себя
Первое ー как устроена работа с письмами, которые не попадают во внутренний периметр. Если атака направлена на клиентов, партнеров или сотрудников через личные каналы, стандартный корпоративный шлюз может ее не увидеть. Значит, нужен понятный процесс приема, проверки и эскалации таких сигналов.
Второе ー насколько быстро организация умеет переходить от факта фишинга к анализу инфраструктуры. Поддельный сайт сам по себе ー только верхний слой. Важно понимать, где он размещен, какие данные собирает, какие каналы уведомления использует, какие технические индикаторы можно извлечь.
Третье ー есть ли связка между разведкой угроз и практической реакцией. Мониторинг даркнета, анализ доменов, IP-адресов, хэшей и открытых директорий имеет смысл только тогда, когда эти данные превращаются в действие: предупреждение клиента, блокировку, генерацию тревоги, передачу в профильную команду.
Четвертое ー не переоценена ли роль пользователя. Когда письмо, домен и страница хорошо имитируют настоящий сервис, ответственность нельзя перекладывать только на внимательность человека. Защита должна работать даже тогда, когда пользователь ошибся.
Пятое ー есть ли понимание, что у атакующих тоже есть операционные слабости. Открытые директории, слабые панели, небрежная настройка ботов и лишние следы не отменяют угрозу, но дают защитнику возможность действовать быстрее и точнее.
Фишинг ー это игра на доверии пользователя. Но для бизнеса это еще и соревнование процессов. У кого быстрее сбор данных, анализ инфраструктуры, проверка гипотез и реакция ー у злоумышленников или у защитников? И победа здесь редко определяется одним инструментом. Чаще ее определяет скорость, с которой компания замечает чужую ошибку и успевает превратить ее в свою защиту.
Как ИИ меняет борьбу с мошенничеством и почему данные по-прежнему важнее всего
Мошенничество становится все более технологичным, а традиционные правила и разрозненные системы все хуже справляются с его скоростью. ИИ может помочь банкам быстрее выявлять аномалии, снижать число ложных срабатываний и видеть связи между счетами, устройствами и участниками схем. Но эффективность таких решений зависит от трех основополагающих факторов: высокого качества данных, объяснимости моделей и эффективного обмена информацией и сотрудничества между организациями.
Антифрод, AML и кибербезопасность: цифровое мошенничество требует общей картины
Цифровое мошенничество всё чаще становится не отдельным fraud-инцидентом, а частью длинной цепочки вывода и легализации средств. Для банков и финтех-компаний это меняет подход к управлению рисками: антифрод, AML, кибербезопасность и клиентские операции нужно рассматривать как связанную систему.