




Антифрод, AML и кибербезопасность: цифровое мошенничество требует общей картины
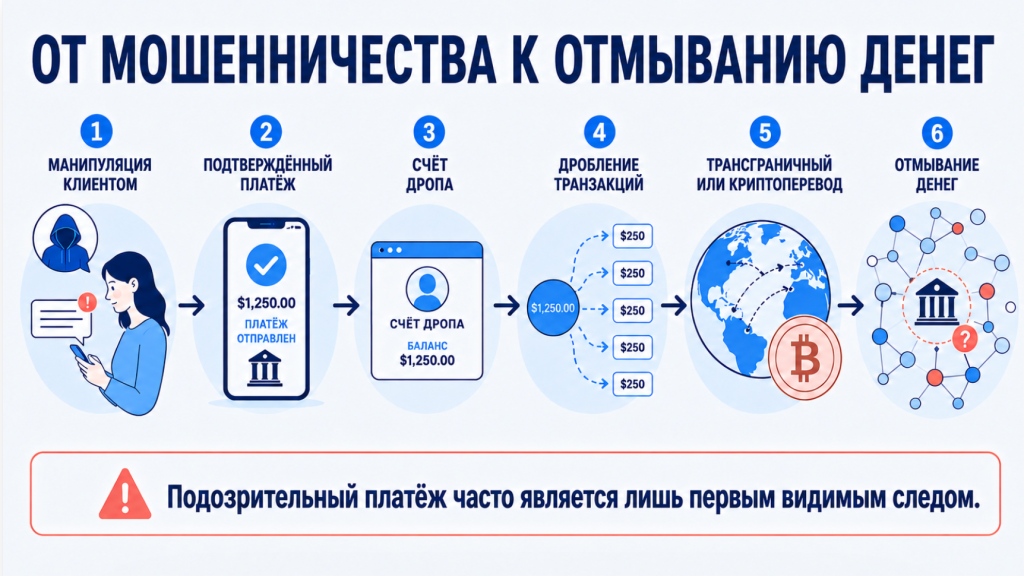
Подозрительный платёж — не всегда финальная точка мошенничества. Часто это первый видимый след более длинной цепочки: деньги уходят на промежуточный счёт, дробятся и проходят дальше через банки, платёжные сервисы, зарубежные площадки или цифровые активы. Банку или финтех-компании нужно понимать, куда пошли средства, кто стоит за цепочкой переводов и не используется ли финансовая организация для вывода или легализации денег.
Этот сдвиг описывает рабочий доклад МВФ о росте киберинцидентов и цифрового мошенничества в финансовом секторе. Его дополняют материалы FATF, Europol и Interpol: финансовое мошенничество всё чаще связано с трансграничными цифровыми каналами, сетями отмывания и виртуальными активами.
Разберём, почему антифрод, AML, кибербезопасность и клиентские операции приходится рассматривать как связанную систему, и какие вопросы банкам и финтеху стоит проверить у себя.
Почему фрод уже нельзя отделять от AML
Антифрод обычно работает с конкретным событием: платёж, вход в аккаунт, смена устройства, необычная сумма или новый получатель. Но в современных схемах это часто только первый видимый фрагмент.
Клиента могут убедить самому перевести деньги. Формально операция выглядит легитимной: платёж подтверждён владельцем счёта, устройство знакомое, сценарий не всегда выбивается из правил. Дальше средства уходят на промежуточный счёт, дробятся и проходят через другие банки, платёжные сервисы или цифровые площадки.
В этот момент фрод становится AML-проблемой. Важно понять не только, был ли платёж подозрительным, но и куда пошли деньги, кто стоит за цепочкой переводов и не используются ли счета для вывода или легализации средств.
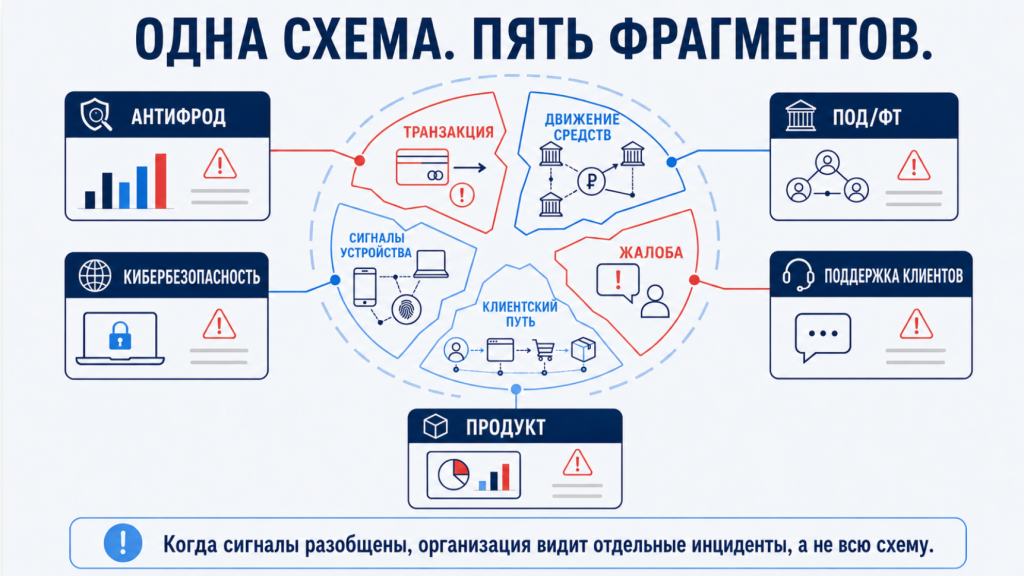
Именно здесь часто возникает разрыв. Антифрод видит операцию, AML-команда — подозрительное движение средств, клиентская поддержка — жалобу, кибербезопасность — технические сигналы. Если эти данные не связаны, компания реагирует на отдельные эпизоды, но не видит схему целиком.
На этот сдвиг указывает и рабочий доклад МВФ: кибербезопасность и цифровое мошенничество в финансовых сервисах становятся всё теснее связаны. По данным документа, за последнее десятилетие на финансовый сектор пришлось около 10% киберинцидентов по 20 отраслям в 162 странах, а cyber-enabled fraud почти утроился. При этом реальный масштаб проблемы может быть выше из-за неполной отчётности и различий в данных между странами.
Крипториски: не отдельный контур, а продолжение схемы
Виртуальные активы не заменяют классические каналы мошенничества, а дополняют их там, где преступникам нужно быстро переместить или скрыть средства. В рабочем докладе МВФ указано, что кредитные переводы и карты остаются основными инструментами scam-платежей, но в ряде юрисдикций одновременно растут payment fraud и crypto-related fraud / cyber events.
Поэтому для банков и финтеха важен не сам факт связи с криптоактивами, а конкретный сценарий: дробление суммы, цепочка посредников, повторяющиеся получатели, перевод на высокорисковый сервис или попытка быстро вывести средства за пределы привычного контура.
Этот контекст подтверждают и другие источники 2026 года. FATF рассматривает cyber-enabled fraud через призму рисков отмывания денег, финансирования терроризма и финансирования распространения оружия массового уничтожения, отдельно адресуя материал финансовым организациям и провайдерам услуг виртуальных активов. INTERPOL в оценке 2026 года описывает финансовое мошенничество как быстро развивающуюся транснациональную угрозу, связанную с организованной преступностью, киберпреступностью и специализированными группами по отмыванию средств. Europol в IOCTA 2026 также указывает на использование криптоинфраструктуры для сокрытия следов движения средств на блокчейне.
Компании необходимо четко понимать, видит ли она момент, когда обычная платёжная операция начинает вести к криптосвязанному риску. И, что не менее важно, попадает ли этот сигнал в антифрод- и AML-процессы.
Почему компании видят эпизоды, а не схему
Проблема часто не в технологиях, а в том, как устроен процесс внутри компании. Антифрод, AML, кибербезопасность, продуктовые команды и клиентская поддержка часто видят разные фрагменты одной схемы и работают по разным метрикам. В реальном инциденте их задачи часто конфликтуют.
Жёсткий контроль ухудшает клиентский опыт. Мягкий — пропускает схемы. Быстрые платежи сокращают время на проверку. Автоматизация ускоряет обработку, но при слабых данных быстрее масштабирует ошибки.
Данные тоже часто разрознены: часть находится в антифрод-системе, часть — в CRM и обращениях клиентов, часть — в платёжном мониторинге, AML-кейсах, логах кибербезопасности и внешних источниках. Важно определиться, какие сигналы действительно помогают принять решение.
Рабочий доклад МВФ отдельно указывает на недооценку цифрового мошенничества из-за неполной отчётности и различий в данных между странами. На уровне компании это проявляется так же: если данные не связаны, организация видит отдельные события, но не видит схему.
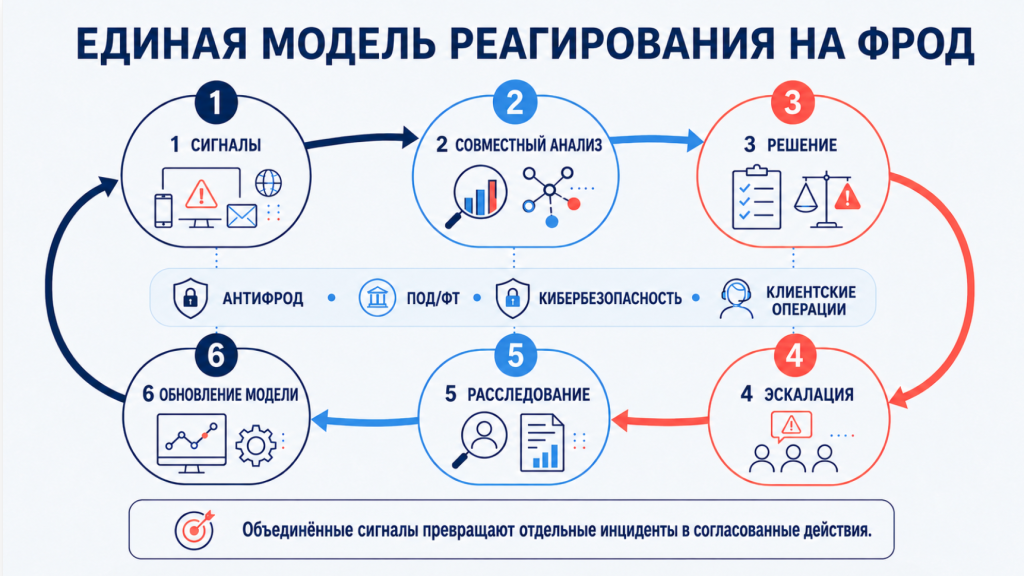
Поэтому борьба с цифровым мошенничеством — это вопрос архитектуры процесса: кто видит риск, кто принимает решение, как быстро сигнал передаётся между командами, где фиксируется ответственность и как результаты расследований возвращаются в правила, модели и клиентские сценарии.
Блокчейн-аналитика: полезный слой, но не замена процесса
Для компаний, которые работают с клиентами, связанными с виртуальными активами, или регулярно видят криптосвязанные сценарии мошенничества, on-chain-аналитика может быть важным источником дополнительных сигналов. Она помогает выявлять связи с высокорисковыми адресами, сервисами, цепочками перемещения средств и известными схемами.
Но здесь важно не переоценить инструмент.
Блокчейн-аналитика не заменяет KYC, транзакционный мониторинг, антифрод-модели, работу с дропами, клиентскую коммуникацию и внутреннюю эскалацию. Она даёт дополнительную видимость там, где обычные банковские данные заканчиваются.
Практический эффект появляется только тогда, когда внешние сигналы встроены в рабочие сценарии:
- какие события повышают риск;
- кто получает уведомление;
- как меняется статус клиента или операции;
- когда нужна ручная проверка;
- как результаты расследования возвращаются обратно в модель.
Иначе компания получает ещё один источник данных, но не повышает управляемость.
Что проверить в своих процессах
Для банков и финтех-компаний важно, выдерживает ли внутренняя система скорость и сложность современных схем. Проверку можно начать с нескольких практических вопросов.
Где проходит граница между антифродом и AML?
Если команды обмениваются данными только в исключительных случаях, схема может развиваться быстрее внутренних процедур. Антифрод остановит отдельную операцию, но не увидит сеть получателей. AML заметит подозрительное движение средств, но уже после нескольких переводов.
Какие криптосвязанные сценарии компания реально видит?
Риск — это не только прямой перевод на криптоплощадку. Он может проявляться через цепочку посредников, повторяющихся получателей, дробление суммы, связь с высокорисковыми сервисами или нетипичное поведение клиента. Внешняя аналитика может помочь, но только если её сигналы встроены в процесс принятия решений.
Как устроена эскалация?
Когда операция выглядит подозрительной, должно быть понятно, кто принимает решение: антифрод, AML, безопасность, риск-функция, продуктовый владелец или несколько команд вместе. Важно не только заблокировать или пропустить платеж, но и зафиксировать основание решения — для клиента, регулятора и внутреннего аудита.
Как считается ущерб?
Прямые потери — только часть картины. Есть ещё нагрузка на контакт-центр, время расследований, претензии клиентов, ручная обработка, репутационные и регуляторные последствия.
Что меняется после инцидента?
Расследование не должно заканчиваться закрытием кейса. Его результат должен возвращаться в правила, модели, лимиты, клиентские сценарии и процедуры эскалации.
Для бизнеса из этого следует общий сдвиг: цифровое мошенничество всё труднее удерживать в рамках одной функции. И управлять рисками можно только там, где антифрод, AML, кибербезопасность и клиентские операции работают как связанная система.
Как нейтрализовать фишинг: разведка угроз против инфраструктуры атакующих
Фишинговая атака редко ограничивается письмом и поддельной страницей входа. За ней стоит инфраструктура: серверы, базы данных, панели управления, боты и каналы оповещения. Романо Раманти показывает, почему защита бизнеса должна смотреть не только на входящие письма, но и на ошибки самих злоумышленников.
Почему автоматизация не делает завод умным
Завод может быть автоматизированным, цифровым, оснащенным роботами, MES и дашбордами — и все равно не быть умным. Гульшан Кумар, старший директор по развитию Smart Factory в Samsung Electronics India, показывает, почему многие предприятия застревают между цифровизацией и автоматизацией, какую роль играют AI и цифровые двойники и почему без дисциплины, интеграции и доверия к данным трансформация не дает ожидаемого эффекта.