


Социальная инженерия вместо взлома: как меняется мошенничество в банках
Банки совершенствуют защиту цифровых каналов, но мошенники всё чаще атакуют не системы, а самих клиентов. На основе выступления Гёкхана Думрула (Gökhan Dumrul), руководителя направления управления рисками мошенничества в QNB Türkiye, разбираем, как меняются схемы мошенничества, почему традиционного мониторинга транзакций уже недостаточно и какие инструменты помогают банкам сочетать безопасность с удобством обслуживания.
Цифровая трансформация банковского сектора изменила не только клиентский опыт, но и характер мошеннических угроз. Мобильный банкинг, дистанционная идентификация, мгновенные переводы и интеграция с партнёрскими сервисами сделали финансовые услуги доступнее и быстрее. Одновременно усложнилась среда, в которой банкам приходится выявлять и предотвращать мошенничество.
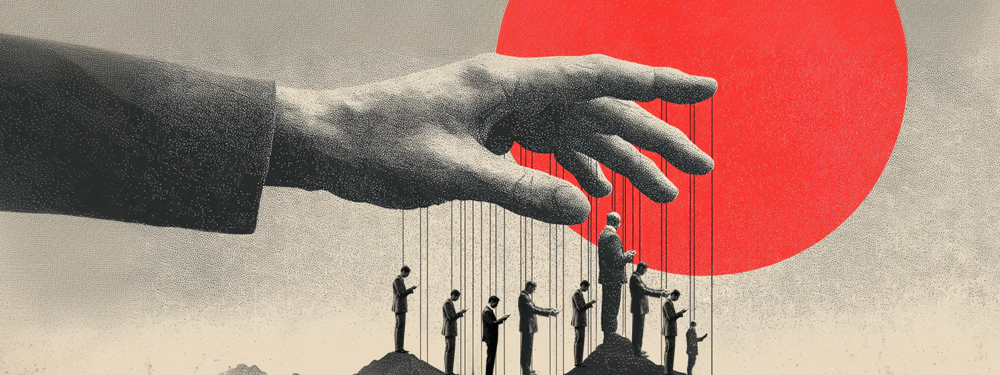
При этом злоумышленникам всё чаще не требуется взламывать банковские системы. Достаточно убедить клиента самостоятельно раскрыть конфиденциальную информацию, подтвердить операцию или предоставить доступ к своему счёту.
Как банкам противостоять мошенничеству, если основная уязвимость возникает за пределами их технологической инфраструктуры? И как усилить защиту, не превращая каждую операцию в длительную процедуру проверки?
Эти вопросы рассматривались в выступлении Гёкхана Думрула, руководителя направления управления рисками мошенничества QNB Türkiye, на Евразийском антифрод-саммите, организованном B2B Events. Эксперт поделился опытом турецкого банковского рынка, подходами к управлению мошенническими рисками и практическими решениями, применяемыми в QNB Türkiye.
Почему социальная инженерия становится ключевой угрозой
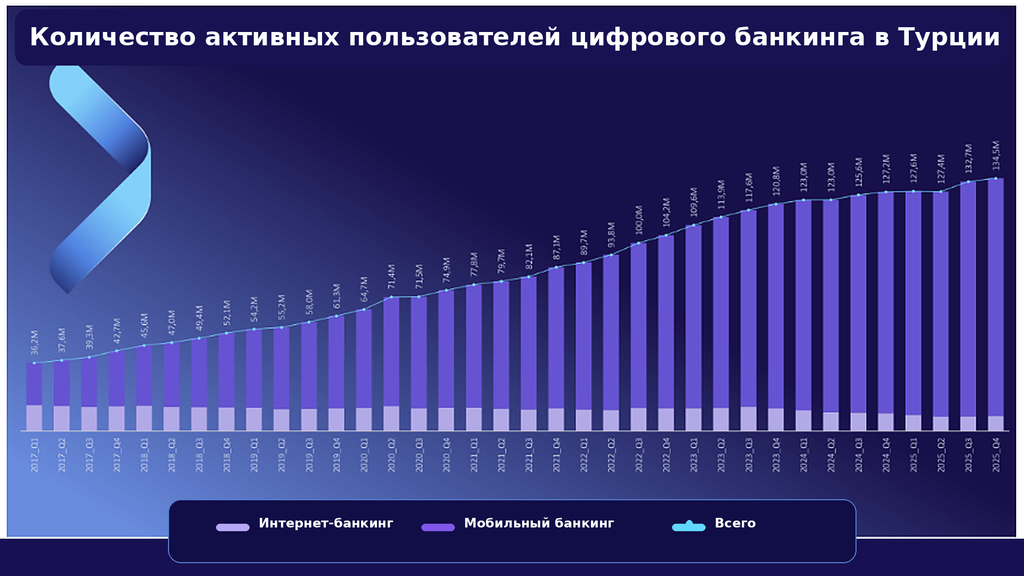
Масштаб цифрового банковского обслуживания в Турции продолжает расти. Согласно данным, представленным Гёкханом Думрулом, число активных пользователей цифрового банкинга увеличилось с 36,2 млн в первом квартале 2017 года до 134,5 млн в четвёртом квартале 2025 года.
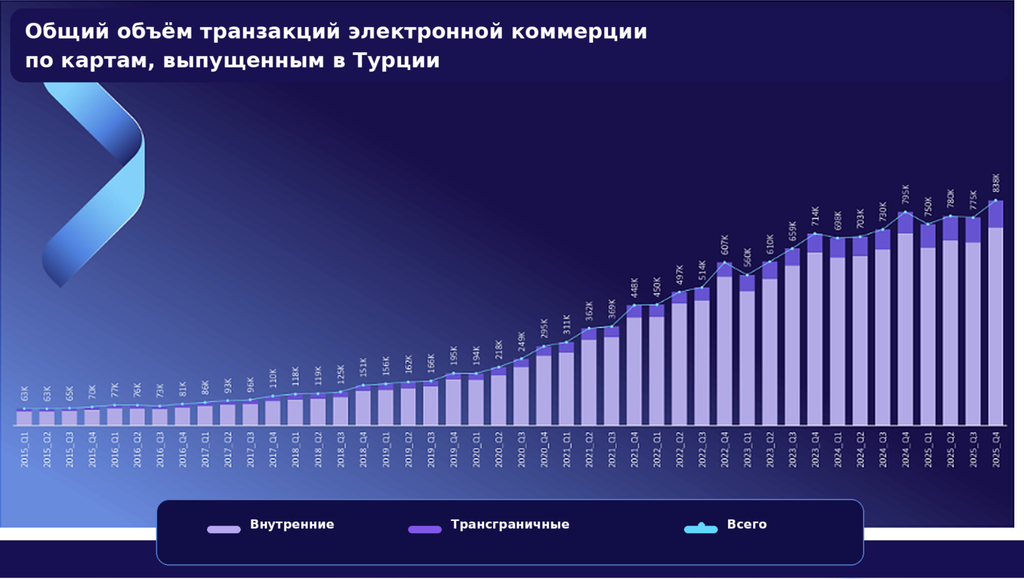
Параллельно увеличивались объёмы карточных операций и электронной торговли. Для банков это означает не только рост нагрузки на инфраструктуру, но и необходимость оценивать риски всё большего числа операций в режиме реального времени.
Однако развитие цифровых сервисов сопровождается изменением самих мошеннических схем.
По наблюдениям Гёкхана Думрула, банки последовательно усиливают техническую защиту, поэтому злоумышленники всё чаще используют методы социальной инженерии — воздействуют на поведение клиентов, их доверие и способность распознавать угрозы.
По оценке, приведённой экспертом, около 95% мошеннических атак в Турции связаны с социальной инженерией.
Эта цифра отражает оценку, представленную в ходе выступления, и показывает масштаб проблемы, с которой сталкиваются участники турецкого финансового рынка.
Для банков такой сдвиг принципиален: даже надёжная техническая инфраструктура не исключает мошенничества, если клиент под влиянием злоумышленников самостоятельно совершает опасные действия.
Почему недостаточно контролировать отдельные транзакции
Современный цифровой банк представляет собой взаимосвязанную систему продуктов и каналов обслуживания.
Мобильное приложение, платёжные карты, дистанционная идентификация, переводы, партнёрские платформы и телекоммуникационная инфраструктура формируют единую среду взаимодействия с клиентом.
Мошенническая схема может начинаться в одном канале, продолжаться в другом и завершаться финансовой операцией, которая при рассмотрении отдельно не всегда выглядит подозрительной.
Поэтому, как отметил Гёкхан Думрул, антифрод-системы должны учитывать не только параметры конкретной транзакции, но и более широкий контекст клиентского поведения.
При этом перед банками возникает непростая задача: система противодействия мошенничеству должна оставаться достаточно гибкой и управляемой, чтобы адаптироваться к новым угрозам, но одновременно учитывать множество взаимосвязанных сценариев.
Ключевой вызов — найти баланс между скоростью обслуживания, удобством клиента и глубиной контроля.
Чрезмерное количество проверок может ухудшать клиентский опыт и увеличивать операционные затраты. Недостаточный контроль, напротив, повышает вероятность финансовых потерь.
Как мошенники используют доверие клиента
Один из сценариев, представленных Гёкханом Думрулом, показывает, как социальная инженерия позволяет злоумышленникам последовательно получать доступ к банковским сервисам.
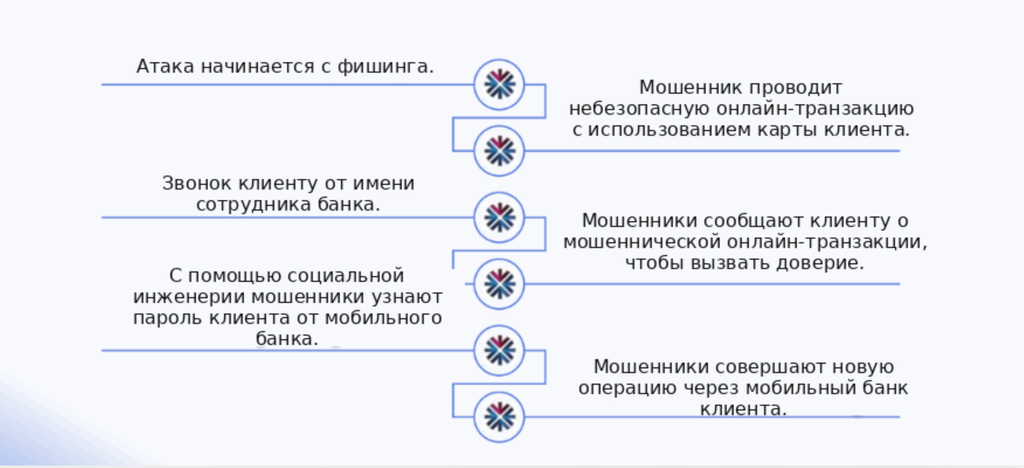
Сначала мошенники с помощью фишинга получают данные платёжной карты и номер телефона клиента. Затем проводят подозрительную операцию электронной торговли.
После этого клиенту поступает звонок якобы от сотрудника банка. Злоумышленник сообщает о мошеннической операции и предлагает помощь в защите средств.
Используя возникшее доверие, он убеждает клиента раскрыть пароль от мобильного банка. Получив доступ, мошенники могут проводить дальнейшие операции уже через банковское приложение.
Особенность такой схемы заключается в том, что клиент может быть уверен, что защищает свои деньги, хотя фактически помогает злоумышленникам получить доступ к счёту.
Для антифрод-команды это означает необходимость учитывать не только технические признаки мошенничества, но и поведенческие сценарии, в которых клиент действует под внешним воздействием.
Пять направлений, требующих постоянного контроля
В своём выступлении Гёкхан Думрул выделил пять направлений, которыми антифрод-подразделения должны управлять одновременно:
- Новые цифровые продукты и услуги. Запуск дополнительных функций создаёт новые сценарии взаимодействия с клиентами и потенциальные возможности для злоупотреблений.
- Партнёрства и интеграции. Расширение банковской экосистемы требует оценки рисков, возникающих при взаимодействии с внешними организациями.
- Рост количества операций и объёма данных. Увеличение транзакционной активности усложняет выявление аномалий и повышает требования к производительности систем мониторинга.
- Сложные мошеннические сценарии. Атаки всё чаще объединяют несколько каналов, инструментов и последовательных действий.
- Скорость обработки операций. Банкам необходимо выявлять угрозы и принимать решения без существенного замедления обслуживания.
Эти направления показывают, почему современный антифрод выходит за рамки поиска подозрительных транзакций.
Он должен быть интегрирован в процессы разработки продуктов, подключения партнёров, организации клиентского обслуживания и управления операционными рисками.
Три составляющие эффективной защиты
На основе подходов, представленных Гёкханом Думрулом, можно выделить три взаимодополняющих направления противодействия мошенничеству.
1. Обучение клиентов и сотрудников
Когда мошеннические схемы основаны на манипулировании поведением человека, повышение осведомлённости становится необходимой частью защиты.
Речь идёт не только о предупреждениях для клиентов, но и о регулярном обучении банковского персонала.
В QNB Türkiye, по словам эксперта, ежемесячно проводятся тренинги для сотрудников, посвящённые новым схемам мошенничества. Специалисты антифрод-подразделения также участвуют в обучении коллег из других подразделений.
Такой подход позволяет распространять знания о новых угрозах за пределы специализированной команды.
2. Инвестиции в технологии
Технологическая защита включает мониторинг подозрительных операций, выявление вредоносного программного обеспечения, обнаружение поддельных сайтов и рекламы, использование искусственного интеллекта и развитие методов проверки личности.
Важную роль играет постоянная настройка механизмов выявления мошенничества.
Даже ложные срабатывания могут служить источником информации для анализа и последующего совершенствования правил, хотя сами по себе они не гарантируют повышения точности системы.
3. Взаимодействие с другими участниками рынка
Банк располагает информацией о собственных клиентах и операциях, но мошенническая атака может начинаться значительно раньше — например, с телефонного звонка, сообщения или фишингового сайта.
Поэтому, как подчеркнул Гёкхан Думрул, противодействие мошенничеству требует взаимодействия банков с регуляторами, операторами связи, платёжными организациями, финтех-компаниями и другими участниками цифровой среды.
Обмен информацией позволяет расширить представление об угрозах, которые невозможно полностью выявить на основе данных одной организации.
Как автоматизировать проверку подозрительных операций
Отдельное внимание в выступлении было уделено инструментам, которые помогают ускорять проверку операций без отказа от дополнительных мер безопасности.
В QNB Türkiye применяются автоматизированные сценарии, запускаемые при выявлении повышенного риска.
Один из вариантов предусматривает подтверждение личности клиента через смартфон с использованием бесконтактного считывания турецкой идентификационной карты с электронным чипом.
Это позволяет провести дополнительную проверку внутри защищённой банковской среды.
Другой инструмент — интерактивная цифровая система Q, которая связывается с клиентом и задаёт вопросы о подозрительной операции.
По сути, система воспроизводит отдельные элементы проверки, которую обычно проводит специалист антифрод-подразделения.
Например, клиенту могут задать вопросы о том, не просили ли его совершить перевод люди, представившиеся сотрудниками полиции, прокуратуры или банка, либо не обещал ли кто-то инвестиционный доход через социальные сети.
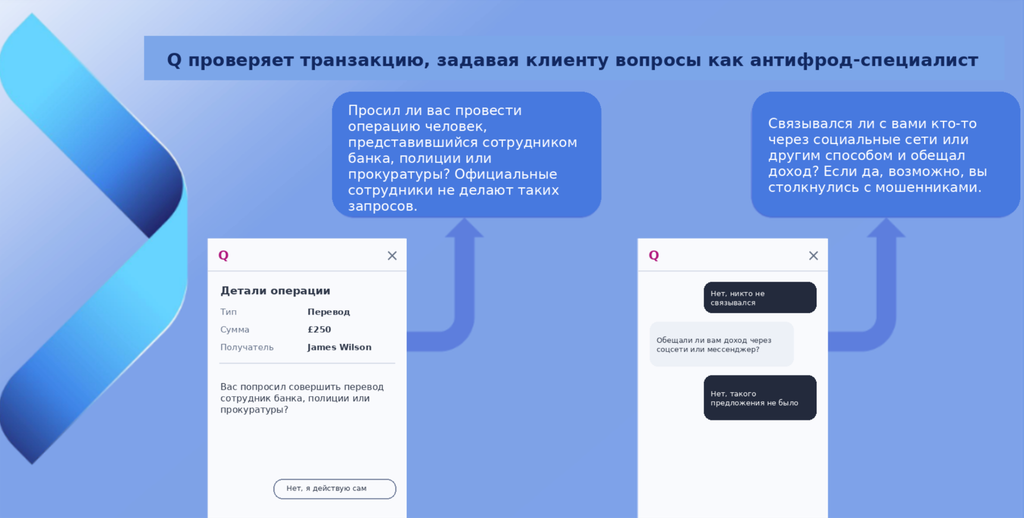
В зависимости от полученных ответов система определяет дальнейший сценарий обработки операции.
Если ответы подтверждают её легитимность, перевод может быть завершён автоматически. При выявлении подозрительных признаков операция регистрируется как потенциально мошенническая, после чего могут применяться дополнительные защитные меры, включая блокировку карты или уведомление клиента.
По данным, представленным Гёкханом Думрулом, автоматизированная проверка занимает около 102 секунд, тогда как ручной контакт с клиентом может задерживать операцию до 30 минут.
Разница особенно важна для банков с большим количеством цифровых операций.
Автоматизация позволяет быстрее реагировать на потенциальные угрозы и одновременно снижать потребность в пропорциональном увеличении численности антифрод-подразделения по мере роста транзакционной активности.
При этом эффективность такого подхода следует оценивать не только по скорости проверки, но и по качеству выявления мошенничества, количеству ложных срабатываний и влиянию на клиентский опыт.
Без обмена данными уже не обойтись
Одним из ключевых выводов выступления стала необходимость межбанковского взаимодействия. Мошеннические схемы редко ограничиваются одним финансовым учреждением. Средства могут перемещаться между счетами разных банков, а одни и те же злоумышленники — использовать несколько платёжных каналов.
В Турции для обмена информацией используется инфраструктура Межбанковского карточного центра — BKM. Согласно представленному опыту, банки и платёжные организации передают сведения о счетах и операциях, связанных с мошенничеством. При обработке нового перевода финансовое учреждение может сопоставить его с доступной информацией о ранее выявленных подозрительных операциях.
Также Гёкхан Думрул рассказал о сервисе SIPER, внедрённом Центральным банком Турецкой Республики для системы мгновенных и непрерывных переводов. Сервис предназначен для обмена данными и аналитической информацией об угрозах с целью выявления и предотвращения незаконных операций.
Такие механизмы расширяют возможности отдельных банков, позволяя учитывать информацию о рисках, которая выходит за пределы их собственных систем.
Что банкам стоит пересмотреть в своих антифрод-процессах
Практический опыт QNB Türkiye позволяет сформулировать несколько вопросов для оценки существующей системы противодействия мошенничеству.
Охватывает ли контроль весь клиентский путь? Если мониторинг ограничивается отдельными продуктами и транзакциями, банк может не видеть последовательность действий, составляющих единую мошенническую схему.
Насколько сотрудники и клиенты подготовлены к социальной инженерии? Технологические инструменты не заменяют обучение, особенно когда злоумышленники используют доверие и психологическое давление.
Соответствует ли глубина проверки уровню риска? Не все операции требуют одинаковых процедур. Более эффективный подход предполагает усиление контроля при выявлении подозрительных признаков.
Можно ли сократить время проверки без ущерба для безопасности? Автоматизированная верификация помогает уменьшить задержки, связанные с ручной обработкой подозрительных операций.
Использует ли банк внешние источники информации об угрозах? Межбанковский обмен данными и взаимодействие с другими участниками цифровой экосистемы помогают выявлять риски, которые невозможно обнаружить внутри одной организации.
Как оценивается эффективность антифрод-системы? Помимо числа предотвращённых атак, необходимо учитывать скорость обслуживания, качество выявления мошенничества, клиентский опыт и нагрузку на сотрудников.
Антифрод как часть архитектуры цифрового банка
Выступление Гёкхана Думрула показывает, что развитие цифрового банкинга требует пересмотра традиционных подходов к противодействию мошенничеству.
По мере усиления технической защиты злоумышленники всё активнее используют социальную инженерию, а мошеннические сценарии охватывают несколько каналов и участников финансовой экосистемы.
В этих условиях эффективность антифрод-системы зависит не только от способности обнаруживать подозрительные операции. Не менее важно, насколько своевременно банк выявляет угрозу, учитывает поведение клиента и применяет дополнительные меры контроля без неоправданного усложнения обслуживания.
Главная задача — встроить противодействие мошенничеству в архитектуру цифрового банка так, чтобы безопасность, скорость операций и удобство клиента дополняли друг друга, а не вступали в постоянный конфликт.
Редакционное примечание
Материал подготовлен редакцией B2B Events по мотивам выступления спикера на Евразийском антифрод-саммите 2026. Аналитические выводы и рекомендации являются редакционной интерпретацией представленного материала.
При анализе материалов дискуссии, структурировании информации и подготовке статьи использовались инструменты искусственного интеллекта. Итоговый текст прошёл редакционную проверку. Ответственность за содержание и публикацию материала несет редакция B2B Events.
KPI в банке: как связать стратегию, бизнес-цели и мотивацию сотрудников
KPI могут помогать выполнять стратегию, а могут заставлять сотрудников эффективно решать совсем не те задачи. Результат зависит от того, как показатели связаны с бюджетом, проектами, ответственностью подразделений и системой мотивации. Виктор Шпрингель разбирает, как выстроить эту связь и какие ошибки чаще всего возникают при внедрении KPI в банке.
ИИ в финансовой функции: быстрее — еще не значит дешевле
ИИ ускоряет расчеты и сокращает рутину, но не всегда снижает расходы. На примерах Kcell, Freedom Life и EA Group Holding разбираем, как оценить эффект внедрения, работать с данными и определить, какие решения оставить человеку.