




Антифрод в реальном времени: операционная модель для BaaS и PaaS
Цифровые каналы и партнерские платформы упростили для банков онбординг клиентов, обработку платежей и запуск новых сервисов. Одновременно контур риска стал менее прозрачным: банк может сохранять ответственность за транзакцию, даже если значительная часть клиентского пути проходит внутри платформы партнёра. В таких условиях антифрод не может оставаться отдельной контрольной функцией, которая анализирует операции уже после подозрительного события.
Конрад Крупински, руководитель направления по предотвращению финансовых преступлений UniCredit в Польше, представил подход банка, работающего с Banking-as-a-Service и Payment-as-a-Service. Этот опыт ставит несколько практических вопросов: кто отвечает за каждый контроль, какими данными должны обмениваться стороны, как должны взаимодействовать AML и антифрод и насколько рано банк может вмешаться.
От цифрового банка к партнёрской модели
Рассматриваемая банковская модель изначально развивалась как цифровая. У банка не было сети физических отделений, клиенты проходили удалённый онбординг через приложение, а технологическую платформу предоставляла Vodeno.
После пандемии акцент сместился с прямого привлечения клиентов на партнёрские модели. Банк начал предоставлять банковские и платёжные сервисы через внешние платформы и финансовые организации.
Для антифрода это означает более сложный контур контроля. Риск возникает не только в собственном приложении банка, но и в процессах партнёров: нефинансовых платформ, маркетплейсов, e-commerce-компаний, финансовых институтов и участников локальных платёжных систем.
Банку необходимо не только распределить ответственность между сторонами, но и сохранить достаточную видимость на всех этапах клиентского и платёжного пути.
Операционная модель включает три направления.
Первое направление: Banking as a Service. Банк сотрудничает с нефинансовыми компаниями, которые встраивают финансовые продукты в собственные платформы. Партнёр управляет клиентским интерфейсом, брендом и первой линией поддержки, а UniCredit предоставляет регулируемые банковские услуги.
Второе направление: Payment as a Service. Партнёрами выступают финансовые организации, которым нужен доступ к локальной платёжной инфраструктуре. У них уже есть собственные клиенты, но может не быть филиала или необходимой инфраструктуры в конкретной стране. Банк обрабатывает платежи, обеспечивает дополнительный уровень проверки транзакций и выполняет обязанности по противодействию отмыванию денег и мошенничеству в пределах своей роли.
Третье направление: покупка портфелей дебиторской задолженности, в том числе у e-commerce-платформ. Партнёр собирает и хранит данные, необходимые для кредитной оценки. Банк предоставляет регулируемые услуги, а Vodeno отвечает за технологическую реализацию.
Единая схема контроля не может одинаково работать во всех трёх моделях. В одном случае банк напрямую видит конечного клиента. В другом он получает поток платежей через партнёра. В третьем оценивает данные и риски уже сформированного портфеля.
При этом базовые требования остаются общими: понятные роли, доступ к необходимым данным, непрерывный мониторинг и возможность быстро принять решение.
Почему AML и антифрод должны работать вместе
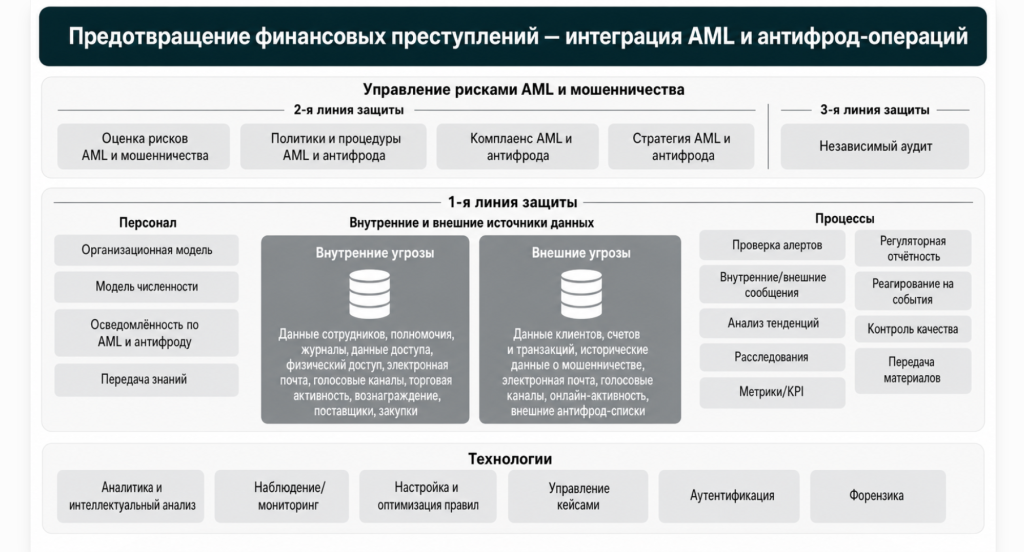
В UniCredit NV/SA функции AML и антифрода объединены в рамках Financial Crime Prevention. Для цифрового банка это не просто вопрос организационной структуры.
Мошенничество и отмывание денег могут быть разными частями одной последовательности событий. Отдельная транзакция редко позволяет понять, с каким именно риском столкнулся банк. Это зависит от того, кто инициировал операцию, что происходило до неё и куда средства направились дальше.
Клиент может успешно пройти онбординг и первоначально выглядеть вполне стандартно. Позже его транзакционное поведение может показать совершенно иной риск-профиль. Заявленная информация о клиенте может не совпасть с данными из внешних источников или с характером проводимых операций.
В такой ситуации банку нужны дополнительные проверки и более глубокое расследование. Для этого необходимо связать данные онбординга, транзакционный мониторинг, внутренние расследования, внешние источники, правила, аналитику и case management.
Если AML и антифрод работают с разными данными и в отдельных очередях обработки, каждая команда видит лишь фрагмент. Между тем клиентский путь не учитывает организационные границы: создание аккаунта, вход, изменение персональных данных, добавление получателя, перевод и попытка восстановления доступа могут быть частями одного мошеннического сценария.
Разрыв между функциями мешает банку увидеть эту последовательность целиком.
Антифрод начинается до подозрительного платежа
В основе модели лежит простой принцип: остановить мошенничество до того, как клиент или банк потеряет деньги.
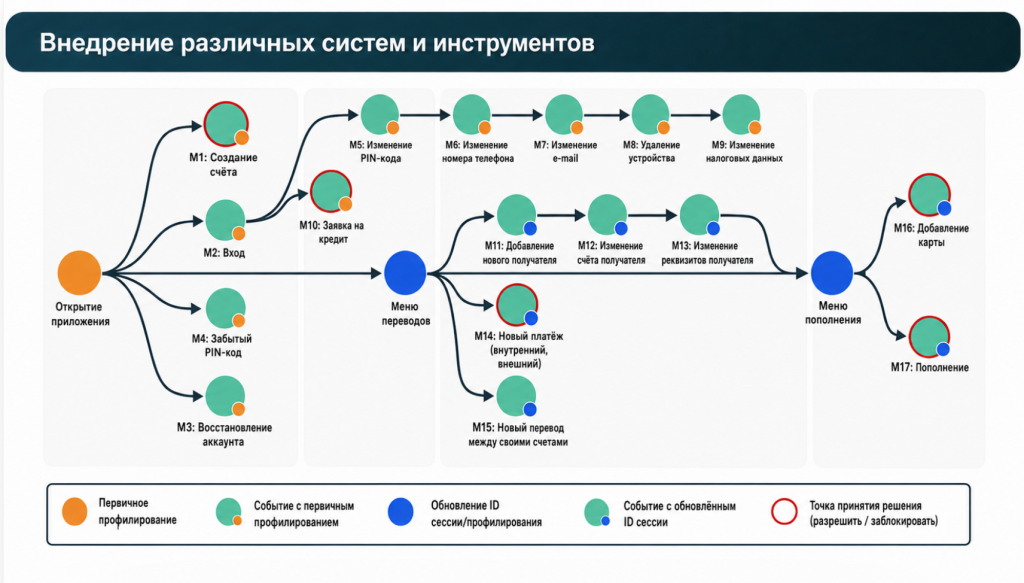
Для этого антифрод-проверки встроены в разные точки клиентского пути.
Один из ключевых инструментов: device fingerprinting, или формирование цифрового профиля устройства. В представленном кейсе использовалось решение ThreatMetrix, встроенное как в приложение банка, так и в приложения партнёров. По данным кейса, система позволяла выявлять до 98% мошеннических попыток до возникновения ущерба.
Профилирование устройства применяется не только во время онбординга. Оно используется при входе в приложение, изменении персональных данных, пополнении счёта, подаче кредитной заявки, восстановлении доступа и других действиях. Для каждой операции могут применяться собственные правила и сценарии оценки риска.
Это особенно важно в мобильном банкинге. Корректные данные для входа ещё не доказывают, что операцию выполняет законный владелец аккаунта.
Система оценивает контекст. Использовалось ли устройство раньше? Когда было установлено приложение? Изменилась ли временная зона? Соответствует ли география обычному поведению клиента? Менялся ли номер телефона? Было ли приложение удалено со старого устройства? Запускал ли пользователь восстановление доступа?
Антифрод в реальном времени оценивает не только сам платёж, но и события, которые ему предшествовали. Решение может быть принято уже при смене персональных данных или восстановлении аккаунта, когда деньги ещё не были выведены.
Онбординг как последовательность проверок
Онбординг в модели UniCredit проходит через несколько уровней контроля.
Сначала система формирует цифровой профиль устройства. Затем, в зависимости от страны, используются локальные схемы идентификации, инструменты проверки документов и биометрия.
Процесс включает извлечение данных из документа с помощью OCR, проверку документа через камеру и сопоставление лица клиента с фотографией. После этого информация проходит дополнительные проверки, в том числе по внешним базам данных.
В Польше и Бельгии банк подключен к государственным источникам. Это позволяет в реальном времени проверить, зарегистрирован ли документ, не числится ли он украденным и совпадает ли предоставленная информация с государственными реестрами. В Польше также используются реестр национальных идентификационных номеров и паспортная база.
Затем результаты вместе с другими данными проверки поступают в корпоративную платформу AML и Anti-Fraud для итогового решения и скоринга. В контур входят, в частности, проверки по санкционным спискам, PEP/RCA, негативным упоминаниям, государственным и коммерческим базам, а также проверка личности клиента и удостоверяющих документов.
От правил к ИИ, но с участием аналитика
На момент рассмотрения кейса основу антифрод-контролей банка по-прежнему составляли правила, наборы правил и специализированные политики.
Правила определяют, какие события требуют внимания, какой риск-балл получает операция и что должна сделать система: разрешить действие, направить его на дополнительную проверку или заблокировать.
Следующий этап связан с более широким использованием моделей искусственного интеллекта. При этом аналитики не исключаются из процесса принятия решений. Они проверяют результаты модели, разбирают спорные случаи и отвечают за решения, требующие профессиональной оценки.
ИИ не снимает с банка ответственность и не заменяет расследование. Его практическая роль состоит в другом: анализировать контекст, связывать несколько событий и помогать отделять значимые сигналы от операционного шума.
Итоговое решение должно оставаться объяснимым и доступным для пересмотра. Если операционная команда не может понять, почему заявка на онбординг или транзакция были отклонены, такой моделью трудно управлять независимо от её технической эффективности.
Как выглядит захват аккаунта
Один из представленных кейсов был связан со счётом дропа (money mule), который впоследствии был захвачен мошенником. Счет продолжал числиться за первоначальным клиентом, однако фактический контроль над ним получил другой человек. При этом фактический бенефициар (UBO) отличался от лица, данные которого имелись у банка.
Сценарий включал несколько последовательных действий: создание аккаунта, первый вход, изменение основного номера телефона, удаление приложения со старого устройства, прекращение доступа с этого устройства, запуск восстановления аккаунта, установка приложения на новом телефоне и смена временной зоны.
Фактически клиент за короткое время «переместился» из Европы в Азию.
Каждое действие по отдельности могло выглядеть технически допустимым. Вместе они сформировали очевидную картину риска. Система присвоила сценарию отрицательный рейтинг, после чего дальнейшие действия были автоматически заблокированы.
Даже корректные учётные данные не помогли продолжить операцию. Поведенческий и технический контекст указывал на захват аккаунта.
Этот пример показывает разницу между предотвращением в реальном времени и расследованием постфактум. В первом случае банк останавливает сценарий до потери денег. Во втором ему остаётся разбираться с уже возникшим ущербом.
Отчётность нужна для настройки антифрода
Отчётность в антифроде нужна не только для контроля. Она помогает понять, где именно операционная модель испытывает наибольшую нагрузку.
Банк анализирует сигналы по брендам, рынкам и отдельным событиям клиентского пути.
Например, значительная часть транзакций проходит в Польше. На этот рынок приходится 61% платёжных сигналов системы. Эти данные позволяют проверить, связан ли такой объём с реальным уровнем риска, активностью рынка, чрезмерной чувствительностью правил или сочетанием этих факторов. Они также помогают определять приоритеты и планировать ресурсы команды.
Количество сигналов само по себе мало о чём говорит. Если их слишком много, команда захлёбывается в ложных срабатываниях. Если слишком мало, может возникнуть ошибочное ощущение безопасности.
Поэтому отчётность должна показывать не только количество сигналов, но и их качество и результат. Банку важно понимать, какие правила генерируют предупреждения, сколько из них приводят к подтвержденным кейсам, сколько времени занимает проверка и как антифрод-контроли влияют на добросовестных клиентов.
Что проверить в своей операционной модели
Банкам и финтех-компаниям стоит начать с пяти вопросов.
Где появляются первые предупреждающие сигналы?
Если контроль включается только во время платежа, компания может пропустить подготовительные действия: смену номера телефона, добавление нового получателя, восстановление доступа или установку приложения на другом устройстве.
Видят ли AML и антифрод одну и ту же историю клиента?
Если данные онбординга, транзакционный мониторинг и расследования находятся в отдельных системах и командах, риск-профиль клиента может обновляться слишком поздно. В партнёрских моделях этот разрыв особенно опасен, поскольку часть клиентского пути контролирует внешняя сторона.
Кто отвечает за каждое решение?
В модели BaaS или PaaS партнёр может управлять интерфейсом, брендом и коммуникацией с клиентом. Банк при этом сохраняет ответственность за регулируемые банковские услуги, мониторинг и соблюдение требований. Это распределение должно существовать не только в договоре, но и в ежедневных операционных процессах.
Может ли банк действовать до того, как средства будут переведены?
Для этого недостаточно правил блокировки. Нужны данные в реальном времени, интегрированные системы, понятные процедуры эскалации и команда, способная оценивать решения модели.
Можно ли оспорить и объяснить решения ИИ?
Чем сложнее модели, тем выше требования к качеству данных, контролю и ответственности. Если никто не отвечает за результат или аналитики не могут понять, почему модель приняла то или иное решение, технология создаёт новую контрольную проблему вместо решения существующей.
Антифрод в реальном времени всё больше смещается к началу клиентского пути. Платеж может быть моментом, когда ущерб становится видимым, но само мошенничество редко начинается именно с него. Банки, способные связать события, предшествующие платежу, получают больше времени для вмешательства. Остальным приходится расследовать ситуацию уже после того, как деньги были переведены.
Фрод приходит туда, где клиенту стало удобно
Когда банк проводит 1 млрд цифровых операций в год, фрод уже нельзя рассматривать как проблему безопасности, которую расследуют после инцидента. Потери от мошенничества стоят денег, но избыточная блокировка тоже стоит денег. Опыт Лаши Мазанашвили показывает, почему борьба с цифровым мошенничеством сегодня упирается не только в технологии, но и в скорость настройки сценариев, качество данных и способность видеть то, что происходит на стороне клиентского устройства.
Как ИИ меняет борьбу с мошенничеством и почему данные по-прежнему важнее всего
Мошенничество становится все более технологичным, а традиционные правила и разрозненные системы все хуже справляются с его скоростью. ИИ может помочь банкам быстрее выявлять аномалии, снижать число ложных срабатываний и видеть связи между счетами, устройствами и участниками схем. Но эффективность таких решений зависит от трех основополагающих факторов: высокого качества данных, объяснимости моделей и эффективного обмена информацией и сотрудничества между организациями.