

Мошенничество в финтехе: цена удобства для бизнеса
Мошенничество в финтехе растет вместе с удобством цифровых сервисов. Чем проще открыть счет, пройти онбординг и провести операцию, тем выше риск, что той же скоростью и простотой воспользуется не только добросовестный клиент. Поэтому сегодня легко выиграть в бесшовности продукта, но незаметно проиграть в устойчивости модели, доверии клиентов и способности компании контролировать последствия.
Владимир Бродский, член совета директоров и директор по рискам Vivid Money, рассказал, почему разговор о мошенничестве давно вышел за рамки одной функции. Для бизнеса это уже вопрос роста, репутации, отношений с партнерами и качества управленческих решений. Такой взгляд помогает увидеть главное: борьба с мошенничеством строится не вокруг одной меры, а вокруг выбора баланса между удобством, скоростью, контролем и ценой ошибок.
Мошенничество — это не одна проблема, а несколько разных
Большая ошибка — рассматривать мошенничество как единый класс риска. На практике это разные сценарии с разной частотой, разным ущербом и разными последствиями для бизнеса.
Мы видим как минимум несколько крупных групп. Это мошенничество со стороны самих клиентов по картам и переводам, мошенничество против клиентов, мошенничество в эквайринге, кредитное мошенничество и внутреннее мошенничество. Одни сценарии происходят часто, но дают относительно ограниченный ущерб. Другие встречаются реже, зато могут привести к тяжелым потерям или серьезным последствиям для компании.
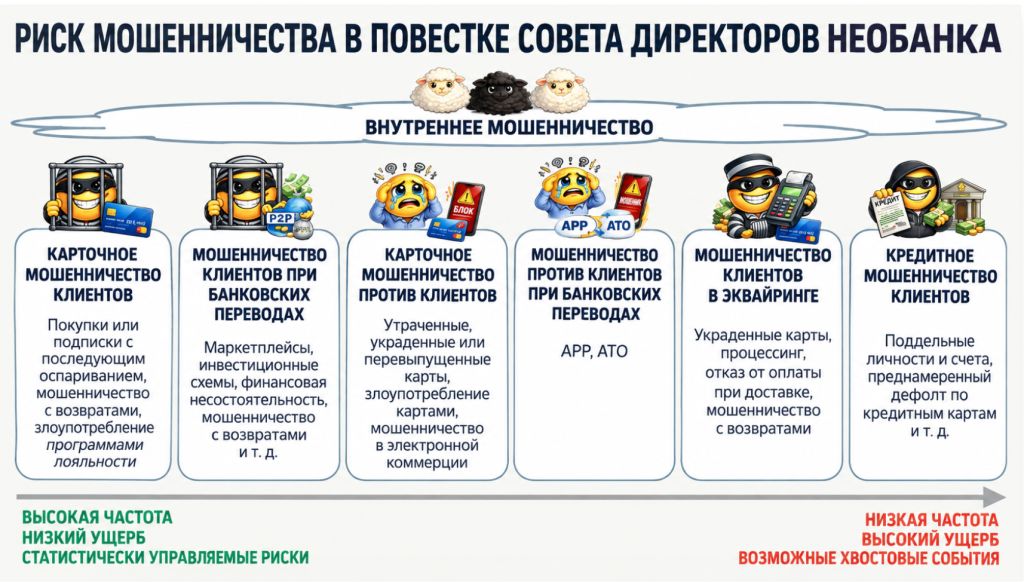
Для бизнеса это означает простую вещь: нельзя строить защиту по одному шаблону. В одном случае важнее ограничить прямые потери. В другом — сохранить доверие клиентов. В третьем — не допустить проблем с партнерами или надзором. Если смешивать все в одну категорию, управленческие решения становятся слишком грубыми и плохо работают.
Что именно теряет компания
Последствия мошенничества можно разделить на четыре большие группы: потеря клиентов, потеря капитала, потеря партнеров и потеря лицензии.
Потеря клиентов для финтеха особенно чувствительна. Если инцидентов становится много, снижается доверие. Люди реже открывают счет, чаще уходят, хуже пользуются продуктом. Для компаний, которые зависят от роста, это один из самых неприятных сценариев.
Потеря капитала — это не только компенсации пострадавшим. Сюда входят убытки по мошенническим кредитам, расходы на расследования, затраты на дополнительные меры контроля, а также давление на капитал и стоимость риска.
Потеря партнеров особенно болезненна для небольших компаний. Если у партнера складывается ощущение, что через вас идет слишком много мошенничества, он может усилить мониторинг, ограничить операции, поднять стоимость обслуживания или вовсе пересмотреть отношения.
Потеря лицензии — крайний сценарий, но и его нельзя игнорировать. Если уровень контроля признают недостаточным, возможны ограничения деятельности, дополнительные требования к капиталу, штрафы и, в тяжелых случаях, отзыв лицензии.
Главный вопрос — что именно оптимизировать
Тема мошенничества всегда упирается в компромисс. Мы хотим, чтобы клиенту было легко открыть счет, быстро начать пользоваться продуктом и не проходить через лишние барьеры. Но каждый дополнительный вопрос, каждая задержка операции и каждая новая проверка ухудшают путь клиента. Это снижает конверсию, раздражает пользователя и может замедлять рост.
Именно поэтому допустимый уровень риска — это не только вопрос службы безопасности. Это решение бизнеса. Если компания делает ставку на простоту и скорость, она неизбежно принимает более высокий встроенный риск мошенничества. А вместе с ним — больше жалоб, больше подозрительных случаев и больше внимания извне.
Мы не можем одновременно сделать продукт предельно легким, контроль предельно жестким, а потери нулевыми. На практике приходится выбирать баланс. И этот баланс меняется в зависимости от зрелости компании, ее модели роста и отношения к риску.
Почему компании платят даже тогда, когда виноват клиент
Один из самых важных выводов здесь такой: компания несет потери не только потому, что произошло мошенничество. Часто она платит потому, что не смогла доказать грубую небрежность клиента или не показала, что сама выполнила свою обязанность по защите клиента.
Банк может заметить признаки мошенничества, но не заблокировать счет вовремя. Может не среагировать на необычную цепочку операций. Может не показать, что предупреждал клиента, обучал его и фиксировал важные события. В таких случаях ответственность хотя бы частично остается на стороне банка или финтех-компании.
Недостаточно просто сказать: клиент сам передал данные, сам подтвердил перевод или сам не заметил предупреждение. Нужно еще доказать, что со стороны компании были разумные и своевременные меры защиты. Если этого нет, риск компенсации резко растет.
Репутационные потери иногда опаснее прямых убытков
Для финтеха мошенничество против клиентов особенно опасно не только из-за денег, но и из-за публичности. Когда такие случаи попадают в медиа, они начинают работать против роста. Клиенты могут пересматривать роль банка в своей повседневной жизни, снижать остатки на счетах, использовать сервис как вторичный, а не основной.
И здесь возникает еще один тяжелый выбор. Если компенсировать слишком щедро, компания теряет деньги. Если занимать слишком жесткую позицию, можно потерять репутацию, а вместе с ней — будущих клиентов. Поэтому политика компенсаций — это не чисто юридический вопрос, а часть общей бизнес-логики.
Мы исходим из того, что в ряде случаев сохранение доверия может стоить дороже одной конкретной выплаты, но при этом дешевле долгой волны негатива, судебных споров и публичного ущерба. Это не универсальное правило, а именно управленческое решение, которое требует трезвой оценки последствий.
Какие меры работают на практике
Если смотреть на защиту от мошенничества в целом, то опираться нужно не на одну меру, а на связку из нескольких уровней контроля.
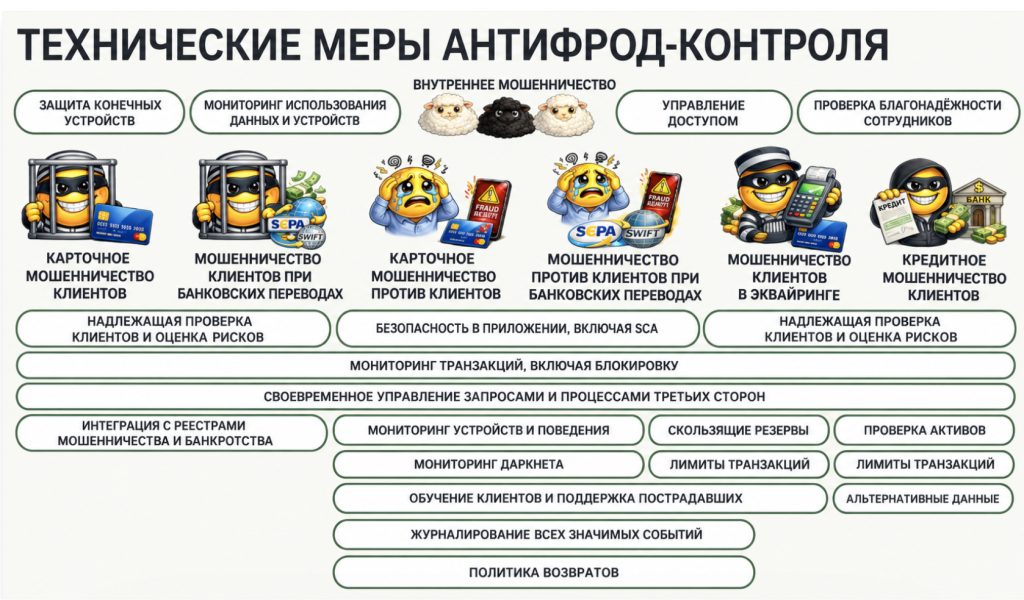
Первый уровень — проверка клиента и оценка риска на входе. Мы говорим о проверке документов и биометрии, телефона, адреса электронной почты, устройства, сетевого адреса, поведенческих признаков и сведений из реестров. Сюда же относится выявление средств удаленного доступа и других косвенных признаков риска.
Второй уровень — защита внутри самого продукта. Это подтверждение доступа по биометрии при входе с нового устройства или при крупной операции, ограничения по картам, лимиты и паузы на изменение лимитов, возможность быстро ограничить отдельные операции или получателей.
Третий уровень — мониторинг. Речь не только о разборе того, что уже случилось, но и о способности увидеть проблему заранее или хотя бы отреагировать вовремя. Сюда входят отслеживание транзакций, возможность блокировки, наблюдение за устройствами и поведением, контроль обращений от третьих сторон и подключение к реестрам мошенничества и банкротств.
Отдельно важно фиксировать все значимые события. Если компания потом не может показать, что именно происходило с клиентом, какие предупреждения он получал и какие действия предпринимались, она ослабляет собственную позицию.
Наконец, нельзя забывать о внутреннем мошенничестве. Здесь нужны контроль доступа, проверка сотрудников, мониторинг использования данных и устройств, а также защита конечных точек. Для быстрорастущих компаний эта тема особенно чувствительна, потому что скорость найма и ограниченные ресурсы легко создают слабые места.
Что должно видеть руководство
Управление мошенничеством нельзя оставлять только на операционном уровне. На уровне руководства должны быть понятны как минимум пять вещей:
- допустимый уровень риска,
- порядок согласования новых продуктов и изменений,
- показатели по процессам финансовых преступлений,
- механизм эскалации и отчетности,
- независимые проверки второй и третьей линии контроля.
Проще говоря, любой новый продукт и любое заметное изменение должны проходить не только через продуктовую или коммерческую логику, но и через оценку мошеннических рисков. Если этого не делать, компания слишком поздно узнает, что рост был построен на уязвимом процессе.
Полезно держать в управленческой отчетности конкретные показатели: уровень мошенничества и потери относительно допустимых порогов, скорость отключения подозрительных клиентов, качество правил с учетом ложных срабатываний и пропусков, объем накопленных необработанных случаев, крупные или массовые инциденты, жалобы, судебные процессы и результаты проверки контролей. Это уже материал для решений, а не просто для информирования.
Уровень риска зависит от зрелости компании
Подход к мошенничеству меняется по мере взросления бизнеса. Стартап чаще живет в режиме выживания. У него мало денег, мало людей с опытом и слабая формализация процессов. Он многое делает на ходу и часто просто не может позволить себе полный набор контролей.
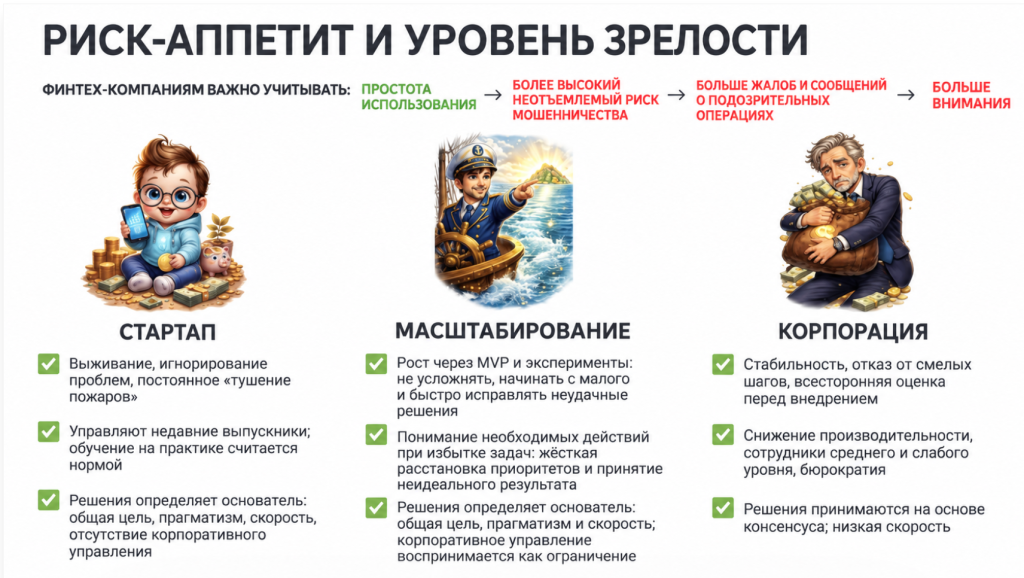
Компания на этапе роста действует иначе. Она уже понимает, что нужно делать, но объем задач слишком велик, чтобы закрыть все сразу. Поэтому приходится жестко расставлять приоритеты, быстро запускать решения, исправлять ошибки и принимать тот факт, что система пока несовершенна.
Зрелая компания, наоборот, обычно снижает готовность к риску. Она больше думает о стабильности, тщательнее оценивает изменения до запуска, чаще принимает более консервативные решения и сильнее опирается на согласование и процедуры. Это делает ее менее гибкой, но часто более устойчивой.
Как использовать искусственный интеллект без лишних ожиданий
Мы не рассматриваем искусственный интеллект как самостоятельное решение проблемы мошенничества. Его польза появляется там, где уже есть данные, процессы и понятная задача.
На практике его можно применять для мониторинга транзакций, проверки личности, анализа поведения, выявления поддельных документов, разбора предупреждений и внешних запросов, маршрутизации случаев специалистам, анализа жалоб и поиска причин повторяющихся схем. Отдельное направление — помощь в согласовании новых продуктов и изменений.
Но начинать нужно не с выбора модного инструмента. Сначала нужно привести в порядок данные, сделать их доступными для работы и зафиксировать знания сотрудников в понятной форме.
Вывод
Мошенничество в финтехе — это не узкая тема службы безопасности. Это вопрос бизнес-модели, качества управления и зрелости компании.
Мы исходим из того, что хороший подход здесь строится не вокруг обещания полностью убрать риск. Он строится вокруг другого: понять, какие именно потери для нас критичны, где проходит допустимая граница риска, какие меры действительно защищают бизнес, а какие только создают лишнюю сложность.
Когда компания смотрит на мошенничество именно так, антифрод перестает быть вспомогательной функцией. Он становится частью управляемости, устойчивости и долгосрочного роста.
Как распределять расходы в банке: пять вопросов методологии
Какие расходы действительно относятся ко всему банку? Должен ли простой отделения ложиться на стоимость продукта? И что меняется, если Казначейство или подразделение проблемных активов считать не Центром затрат, а Центром прибыли? Георгий Земитан разбирает методологические решения, которые возникают именно в банковской практике распределения расходов.
Управление рисками как часть принятия решений
Политики, реестры и риск-комитеты еще не означают, что компания управляет рисками. Система начинает приносить пользу, когда помогает принимать более эффективные решение до того, как ошибка становится необратимой. Разбираемся, как связать риски с целями бизнеса, подключать риск-функцию на ранней стадии и превратить индикаторы в конкретные действия.