




Как ИИ меняет борьбу с мошенничеством и почему данные по-прежнему важнее всего
Хеаман Рейна
SEB
Глобальный руководитель по управлению данными. Противодействие финансовым преступлениям
ИИ способен сделать выявление мошенничества более быстрым, масштабным и точным. Он может анализировать большие объемы информации, выявлять необычное поведение и обнаруживать связи между транзакциями, счетами, устройствами, поведенческими признаками и людьми, которые традиционные правила могут не заметить. Но сам по себе ИИ не решает проблему. Его эффективность зависит от качества используемых данных, способности банков объяснять решения, принимаемые с помощью моделей, и того, насколько успешно организации взаимодействуют друг с другом, в том числе на международном уровне.
Мошенничество развивается быстрее, чем многие традиционные системы контроля успевают адаптироваться. Финансовые организации по-прежнему зависят от правил, исторических данных, устаревших ИТ-систем, регуляторных ограничений, включая требования к обмену информацией и защите персональных данных, а также процессов, выстроенных в отдельных подразделениях. У мошенников таких ограничений нет. Они быстро осваивают цифровые каналы, новые технологии и всё чаще сами используют ИИ. Поэтому задача банков — не просто выявить подозрительную транзакцию, а выстроить работу с данными, систему управления и обмен информацией так, чтобы ИИ мог вовремя обнаружить мошенническую схему целиком.
Хеамант Рейна, глобальный руководитель по управлению данными в сфере противодействия финансовым преступлениям (X-SEB & MUFG), объясняет, где ИИ может принести практическую пользу в борьбе с мошенничеством, почему низкое качество данных остается одним из главных препятствий и что необходимо банкам, чтобы быстрее выявлять риски, сохраняя контроль и объяснимость решений.
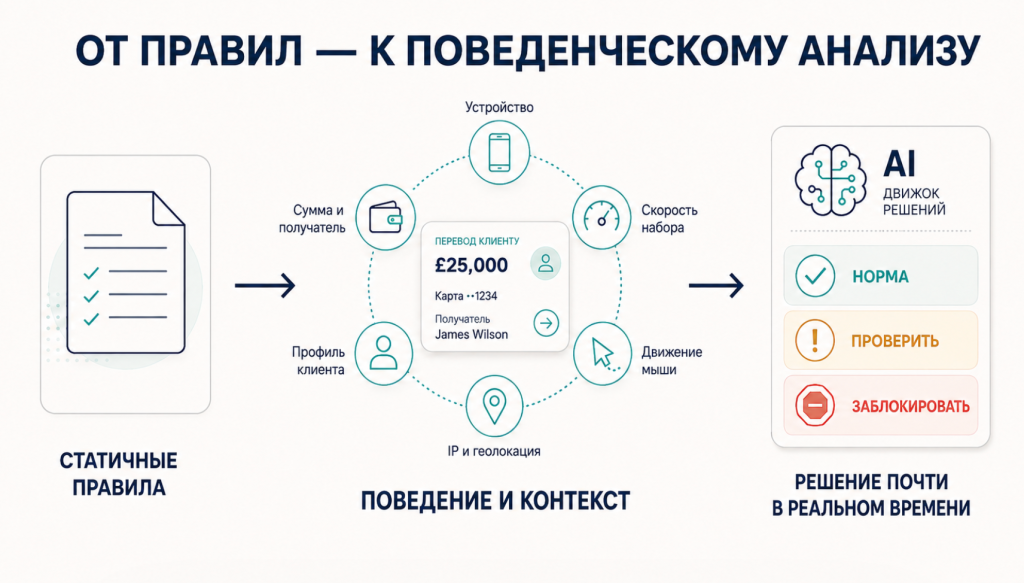
От правил ー к скорости и поведенческому анализу
Ключевой сдвиг в борьбе с мошенничеством ー переход от статичных правил к анализу поведения, связей и аномалий. Правила работают там, где сценарий заранее известен. Но современные схемы быстро меняются: злоумышленники используют цифровые каналы, социальную инженерию, подмену устройств, фальшивые идентичности и цепочки счетов.
ИИ может помочь там, где классическая система видит только отдельную операцию. Модели способны анализировать большие объемы данных, сравнивать поведение клиента с его обычным профилем и выявлять связи между участниками схем.
Отсюда возникает запрос на обнаружение рисков в режиме, близком к реальному времени. Если подозрительная операция выявляется уже после транзакции, пространство для предотвращения ущерба сужается. Поэтому банки стремятся приблизить выявление рисков к реальному времени, объединяя сигналы надлежащей проверки клиентов, мониторинга транзакций, санкционного скрининга и систем противодействия мошенничеству, а не рассматривая каждое направление изолированно. Выявление рисков и мониторинг процессов противодействия финансовым преступлениям в реальном или близком к реальному времени помогают ускорить операционную работу.
При этом многие традиционные организации исторически выстраивали мониторинг постфактум. Переход к более оперативной модели требует не только новых алгоритмов, но и перестройки данных, архитектуры и процессов принятия решений.
Что ИИ может дать финансовым организациям
Можно выделить несколько направлений, где ИИ может быть полезен.
Первое ー анализ больших массивов данных. Модели могут искать повторяющиеся признаки мошенничества в транзакциях, поведении клиентов, устройствах, коммуникациях и документах.
Второе ー выявление аномалий. Резкое отклонение от обычного поведения клиента может указывать на риск, даже если ни одно из его отдельных действий не выглядит явно мошенническим. Это может касаться скорости ввода, движения мыши, устройства, сценария входа, времени нахождения на странице, характера транзакций.
Третье ー снижение ложных срабатываний. Традиционные правила часто дают высокий уровень false positives: система видит риск там, где его нет. Это создает нагрузку на команды расследования и ухудшает клиентский опыт. Хорошо спроектированные модели могут помочь отделить действительно значимые сигналы от ложных срабатываний, сократить количество необоснованных проверок клиентов и избежать ненужных прерываний операций. Однако результат во многом зависит от качества исходных данных и правильной настройки модели.
Четвертое ー постоянное обучение на новых случаях. Мошеннические схемы меняются, и модель должна обновляться. Для этого необходимо постоянно контролировать работу модели, проверять ее на новых сценариях поведения и при необходимости переобучать. На практике сопровождение модели может оказаться не менее важным, чем ее первоначальная разработка.
Обмен информацией как часть защиты
Одна из центральных проблем ー разрозненность информации. Мошенники могут использовать разные банки, разные счета, разные устройства и разные страны. Отдельная организация видит только свою часть картины.
Поэтому все более важным становится обмен информацией между участниками рынка. Например, счета денежных мулов (mule accounts) могут использоваться для получения, перевода или вывода средств, полученных мошенническим путем. Один банк может выявить 10 тысяч таких счетов, но его представление о схеме будет ограничено собственной информацией. Если несколько банков смогут обмениваться подтвержденными данными, ранее разрозненные элементы мошеннической схемы начнут складываться в общую картину.
Но здесь возникают ограничения. Обмен данными зависит от законодательства конкретной страны, правил защиты персональной информации и позиции регуляторов. В Европе особенно сложно бывает согласовать требования GDPR (Общего регламента по защите данных) и законодательства в сфере AML (противодействия отмыванию денег). Необходимо одновременно соблюдать требования к защите персональных данных и обеспечивать эффективное противодействие финансовым преступлениям.
При этом мошеннические сети не связаны аналогичными требованиями комплаенса и могут использовать доступную информацию без подобных ограничений. Поэтому вопрос не только технологический. Нужны правовые рамки, доверие между участниками, механизмы подтверждения данных и понятные правила, что именно можно передавать.
Сетевой анализ помогает видеть схемы
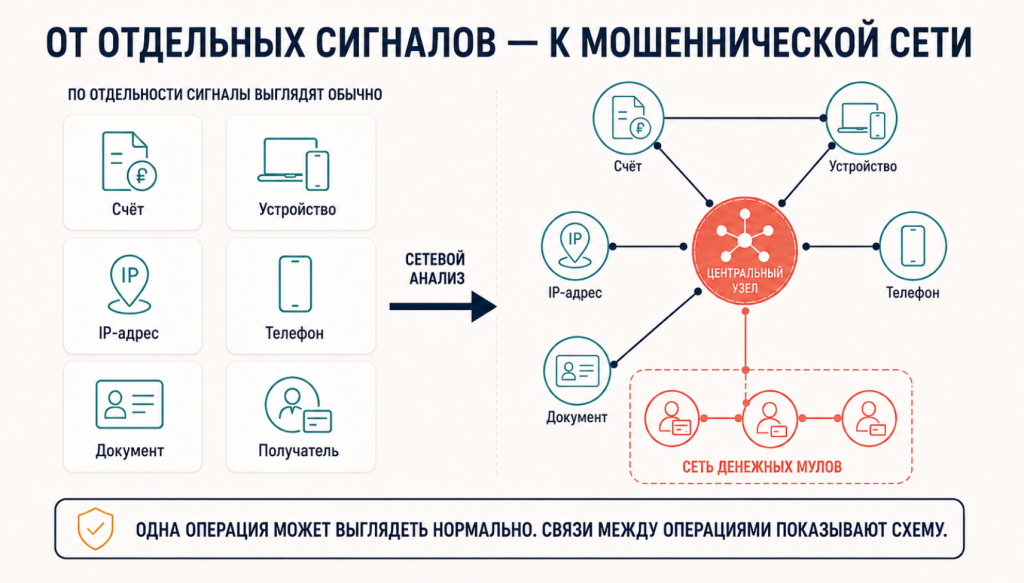
Мошеннические схемы часто становятся понятнее, если рассматривать их как сеть, а не набор отдельных транзакций. Счета связаны с устройствами, устройства — с IP-адресами. В разных случаях могут повторяться телефонные номера, документы и идентификационные данные, а за внешне не связанными эпизодами могут стоять одни и те же рекрутеры или посредники.
Отдельный платеж может мало что рассказать о мошеннической схеме, однако картина меняется, если рассматривать его в совокупности с другими признаками. Для выявления таких связей используются графовая аналитика и сетевой анализ.
Они позволяют визуализировать связи между объектами и выявлять потенциальные организованные мошеннические сети (fraud rings). Например, графовая аналитика может показать, что несколько счетов используют одно устройство, один IP-адрес встречается у клиентов, которые предположительно никак не связаны между собой, или несколько транзакций в конечном итоге сходятся на одном получателе средств.
Для бизнеса это важно по двум причинам. Во-первых, расследование становится более системным. Во-вторых, появляется возможность останавливать не только единичную операцию, но и целые цепочки, если для этого есть достаточные основания и правовая возможность.
Какие модели применяются
Универсальной модели ИИ для противодействия мошенничеству не существует. Для разных задач подходят разные методы.
Обучение с учителем применяется там, где есть исторические данные с разметкой: мошенническая операция или легитимная. Такие модели могут использоваться для скоринга транзакций, выявления мошенничества по картам и принятия решений по авторизации платежей.
Обучение без учителя помогает искать неизвестные или новые паттерны. Модель не получает заранее размеченные примеры, а ищет отклонения от нормального поведения. Это полезно там, где схема еще не описана правилами.
Глубокое обучение применяется для сложных последовательностей и больших наборов признаков: например, при анализе цепочек транзакций, поведенческой аналитике и мониторинге платежей.
Графовые модели помогают выявлять связи между счетами, устройствами, IP-адресами и другими объектами. Это особенно важно для обнаружения сетей денежных мулов и организованных мошеннических групп.
Банки также могут объединять несколько алгоритмов вместо использования одной модели. Такой ансамблевый подход способен повысить точность и применяется в действующих системах противодействия мошенничеству, когда одной модели недостаточно для полноценной оценки рисков.
Поведенческие модели анализируют действия пользователя: скорость набора текста, движение мыши, поведение при входе, устройство, сессию. Резкое изменение привычных поведенческих характеристик может указывать на то, что учетной записью пользуется уже не тот человек, который обычно с ней работает.
Качество данных определяет возможности ИИ
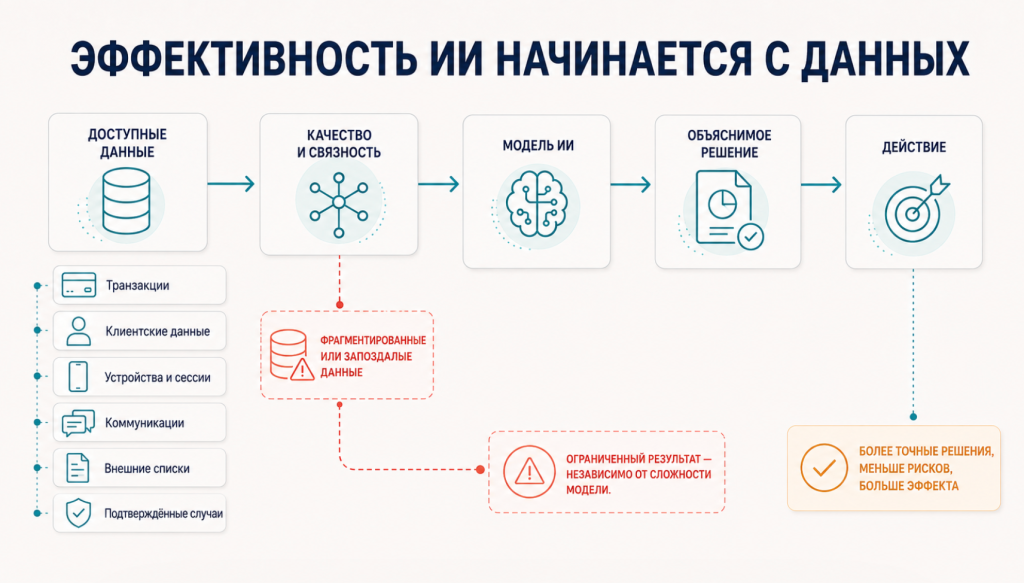
ИИ не решает проблему мошенничества сам по себе. Одно из главных ограничений — качество данных.
У многих банков исторические системы существуют десятилетиями. Существует ряд организаций с данными возрастом 35–40 лет, которые продолжают работать в мейнфреймах и устаревших средах. Если такие данные не приведены в состояние, пригодное для использования, современные модели не дадут ожидаемого результата.
Здесь важно не путать наличие данных с их качеством. Для ИИ нужны доступность, актуальность, связность, понятная структура, возможность обработки в нужное время и управляемые правила доступа. Если данные фрагментированы, плохо описаны или недоступны в нужный момент, само по себе применение ИИ не превратит их в полезный ресурс. Эффективное внедрение ИИ начинается с правильно выстроенной работы с данными.
Объяснимость и регулирование нельзя отложить
Финансовая организация должна не только принять решение, но и объяснить его. Это особенно важно при использовании ИИ и машинного обучения.
Для модели необходима прозрачная система управления. Организация должна понимать, кто ее разработал, какие данные использовались, где и каким образом она применяется, какие у нее есть ограничения и как проверяются результаты ее работы. Также необходимы механизмы защиты от предвзятых, неэтичных и ошибочных решений.
Отдельный вопрос ー соответствие требованиям регуляторов. Регулирование ИИ создает дополнительную нагрузку, но одновременно дает организациям рамку: она помогает убедиться, что технология применяется не произвольно и не нарушает базовые требования к этике, контролю и объяснимости. Эти вопросы необходимо решить ещё до того, как модель начнет влиять на решения в отношении реальных клиентов и транзакций.
Интеграция важнее демонстрационного эффекта
Для банков внедрение ИИ редко начинается с чистого листа. Уже есть системы мониторинга, правила, хранилища данных, процессы расследования, отчетность и регуляторные обязательства. Любая новая модель сначала должна работать совместно с существующими системами. В дальнейшем она может заменить отдельные компоненты или изменить архитектуру, обеспечив при этом интеграцию всех систем противодействия финансовым преступлениям.
На практике внедрение значительно сложнее, чем может показаться после успешной демонстрации или пилотного проекта. Существующую систему контроля нельзя просто отключить, пока новая модель проходит обучение, тестирование или согласование. Поэтому банкам необходимо учитывать совместимость, масштабируемость и доступность данных, а также заранее определить, кто будет сопровождать модель после завершения первоначального проекта.
Что компаниям стоит проверить у себя
Первый вопрос ー какие данные реально доступны в нужный момент. Если модель должна работать практически в реальном времени, ее эффективность будет ограничена, когда необходимые данные поступают только через несколько часов или не могут быть сопоставлены между разными системами.
Второй вопрос ー где заканчивается зона правил и начинается зона модели. Не каждую задачу нужно немедленно переводить на ИИ. Но если мошеннические схемы меняются быстрее, чем успевают обновляться правила, или ложные срабатывания начинают перегружать специалистов по расследованиям, существующий подход стоит пересмотреть.
Третий вопрос ー можно ли объяснить решение. Если организация не может объяснить, почему клиент, транзакция или группа связанных объектов получили высокую оценку риска, использование такой модели может само по себе создавать регуляторные и репутационные риски.
Четвертый вопрос ー есть ли механизм обновления. Модель, которая не переобучается и не проверяется на новых данных, со временем начнет отставать от реальных схем.
Пятый вопрос ー как устроено взаимодействие с внешними участниками: банками, регуляторами, правоохранительными органами, телеком-компаниями. В борьбе с сетевым мошенничеством одиночная организация видит слишком мало.
Данные становятся линией защиты
ИИ в борьбе с мошенничеством ー это не история о том, что алгоритм заменит специалистов и автоматически закроет все риски. Напротив, чем сложнее становятся модели, тем большее значение приобретают надежность данных, эффективная система управления, объяснимость решений и процессы, обеспечивающие взаимодействие между организациями.
Технология может ускорить выявление схем, снизить шум от ложных срабатываний и показать связи, которые трудно увидеть вручную. Но никакой алгоритм не способен компенсировать разрозненные данные, слабую интеграцию систем и нечеткое распределение ответственности.
Технологии имеют значение. Но основа, на которой они работают, важнее.
Антифрод в реальном времени: операционная модель для BaaS и PaaS
В цифровом банкинге антифрод уже не может начинаться с самого платежа. Предупреждающие сигналы часто появляются раньше — во время онбординга, входа в аккаунт, смены устройства или попытки восстановления доступа. Кейс UniCredit NV/SA показывает, как объединение AML, данных об устройстве и мониторинга транзакций помогает банку распознать последовательность событий до того, как деньги покинут счёт.
Как нейтрализовать фишинг: разведка угроз против инфраструктуры атакующих
Фишинговая атака редко ограничивается письмом и поддельной страницей входа. За ней стоит инфраструктура: серверы, базы данных, панели управления, боты и каналы оповещения. Романо Раманти показывает, почему защита бизнеса должна смотреть не только на входящие письма, но и на ошибки самих злоумышленников.