

Фрод меняется быстрее, чем успевают меняться процедуры борьбы с ним. Пока банки, регуляторы и правоохранительные органы действуют по своим контурам, мошенники уже работают как связанная и гибкая сеть. Поэтому сегодня важны не только технологии защиты, но и скорость совместной реакции.
Глобальные тенденции и трансформацию антифрода участники дискуссии на Евразийском саммите Антифрод 2026 рассмотрели с нескольких профессиональных позиций: банковской практики, технологической аналитики, регулирования и отраслевого взаимодействия. В статье собраны ключевые выводы на примере грузинского рынка — от развития мошеннических схем и инструментов защиты до организации совместной работы банков, регуляторов, технологических компаний и отраслевых объединений.
Взгляд банка: защита периметра уже не решает проблему целиком
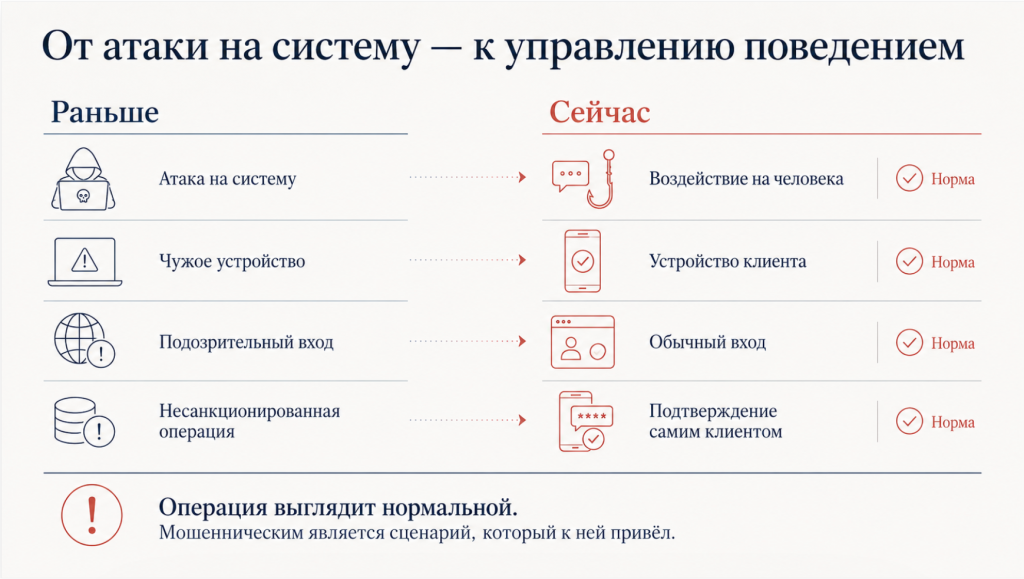
В банковской логике один из главных сдвигов связан с тем, что классические меры защиты лучше справляются со старым типом мошенничества, но хуже — со сценариями, где клиент сам совершает действие под давлением мошенника. Меры безопасности банков для защиты счетов и пользователей от традиционных схем не закрывают случаи, где в центре находится человеческое поведение.
Отсюда практический вывод: антифрод больше нельзя рассматривать только как задачу укрепления внутреннего контура. Даже сильная система контроля не дает полной защиты, если мошенник выстраивает доверие с жертвой, ведет ее к нужному действию и использует не уязвимость банковской системы, а уязвимость человека.
Еще одна часть банковской оптики — ограниченность правоохранительного ресурса. Не всегда возможно получить реальную помощь в расследовании: мелкие кейсы перегружают систему, а у полиции и прокуратуры часто просто не хватает ресурсов, чтобы разбирать весь поток инцидентов. На практике это подталкивает банки к тому, чтобы решать часть задач собственными процессами и системами. При этом полностью исключить взаимодействие с правоохранительными органами нельзя, особенно когда схема становится масштабной или трансграничной.
При этом банковский опыт показывает и другую сторону: специализированные подразделения внутри полиции или правоохранительной системы могут заметно повысить эффективность взаимодействия. Когда расследованием занимаются не универсальные службы, а команды, работающие именно с кибер- и финансовыми преступлениями, банкам не приходится каждый раз объяснять контекст с нуля. Но и здесь ограничение остается тем же: таких специалистов немного, а объем кейсов велик.
Взгляд технологического партнёра: быстрее всего растут схемы, построенные на доверии и данных
С технологической точки зрения быстрее всего сегодня развиваются схемы, в которых мошенник воздействует непосредственно на человека. Колл-центры, инвестиционное и телефонное мошенничество, подмена личности — во всех этих случаях злоумышленники играют на доверии, страхе и эмоциональной вовлечённости. Такие атаки всё чаще встречаются в Европе, на Кавказе, в Центральной Азии и других регионах.
Ускоряют этот процесс те же технологии, которые используются для защиты. Искусственный интеллект и языковые модели помогают мошенникам говорить с человеком на его языке, точнее подбирать эмоциональные триггеры и убедительнее имитировать привычную коммуникацию. Для небольших стран и редких языков это особенно чувствительно. Ещё недавно фишинговое сообщение часто можно было распознать по плохому переводу и неестественным формулировкам. Теперь этот барьер постепенно исчезает: с помощью ИИ можно создавать правдоподобные сообщения практически на любом языке.
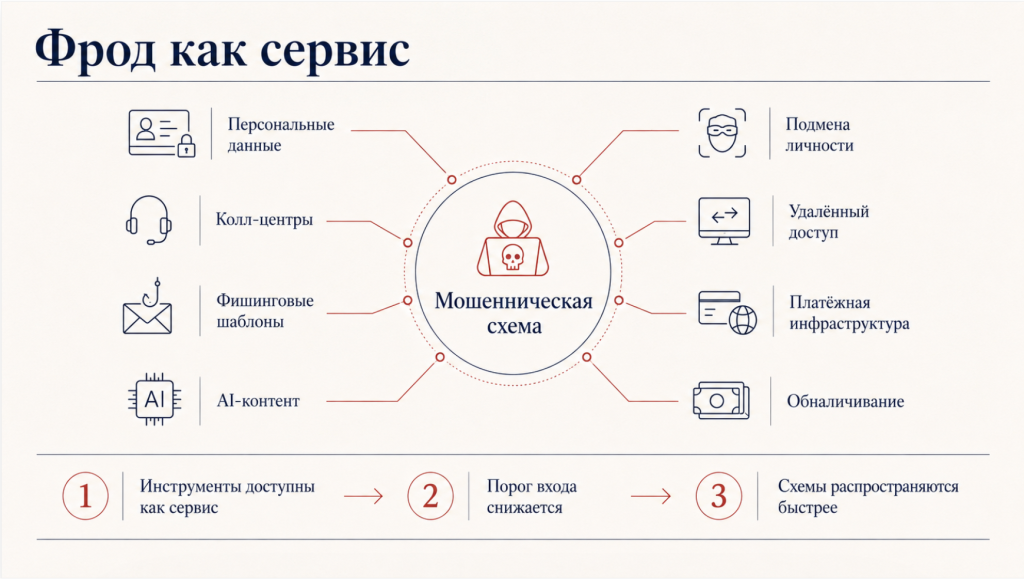
Одновременно фрод всё больше превращается в готовый сервис. Мошеннику уже не обязательно самостоятельно собирать инфраструктуру, искать данные, разрабатывать сценарии и настраивать инструменты. Значительную часть необходимого можно получить на теневом рынке. Это снижает порог входа и позволяет быстрее запускать и масштабировать новые схемы.
Но технологический ответ не сводится к внедрению ИИ. Чтобы увидеть подозрительный сценарий, недостаточно знать имя клиента или параметры операции. Важны характеристики устройства, признаки удалённого доступа, контекст звонка во время перевода, изменения в поведении пользователя и другие слабые сигналы. По отдельности они могут выглядеть безобидно, но вместе дают совершенно другую картину.
Именно поэтому единой модели машинного обучения, которая одинаково хорошо выявляла бы все виды фрода, не существует. Разные сценарии требуют разных моделей, а для их обучения нужны данные нескольких участников рынка. Чем шире контекст, тем выше вероятность заметить новую схему до того, как она станет массовой.
Взгляд регулятора: фрод нельзя отделить от AML и трансграничного контекста
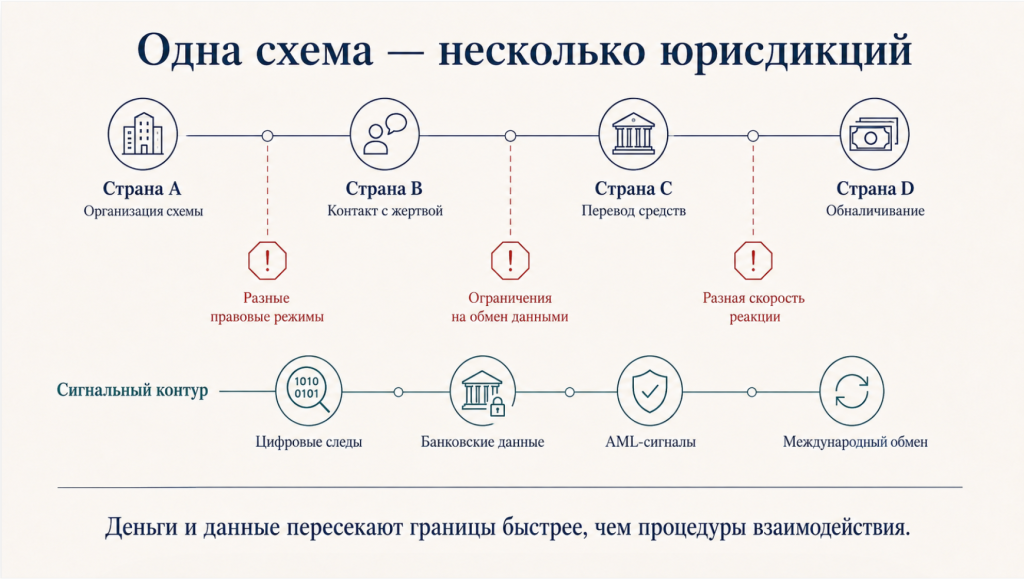
С точки зрения регулятора антифрод всё теснее связан с противодействием отмыванию денег. Мошенничество редко заканчивается в момент списания средств: деньги проходят через цепочку счетов, посредников и юрисдикций. Поэтому банкам и государственным органам приходится рассматривать саму атаку и последующее движение средств как части одного процесса.
Для Грузии этот вопрос особенно актуален, поскольку значительная часть мошеннических схем носит трансграничный характер. Колл-центры, инвестиционное мошенничество, фишинг и социальная инженерия могут быть организованы в одной стране, ориентированы на жертв в другой, а движение денег и цифровые следы при этом проходят ещё через несколько юрисдикций.
Поэтому второй важный элемент — международный обмен информацией. При выявлении подозрительной активности данные должны передаваться не только внутри национальной системы, но и тем зарубежным организациям, которые могут увидеть продолжение схемы или остановить движение средств.
Однако одной отчётности здесь недостаточно. Польза информации напрямую зависит от того, насколько быстро она доходит до тех, кто способен действовать. На практике обмен осложняют различия в законодательстве, требования к защите данных и неодинаковая готовность институтов оперативно взаимодействовать.
В результате главный вопрос заключается не только в том, передаются ли сведения о подозрительной активности, но и в том, успевает ли рынок использовать их до того, как деньги исчезнут, а та же схема будет применена против новых жертв.
Взгляд отраслевой ассоциации: без организационного контура рынок будет реагировать медленнее мошенников
Отраслевая ассоциация в этой системе нужна не только как площадка для встреч. Её задача — превращать обсуждение проблем в постоянную совместную работу банков, регулятора и других участников рынка.
На грузинском рынке такое взаимодействие строится через профильные комитеты и рабочие группы, которые занимаются юридическими вопросами, кибербезопасностью, Open Banking и другими направлениями. Важно, что в эту работу вовлечены не только крупнейшие игроки, но и небольшие банки, а регулятор участвует в обсуждении отраслевых вопросов.
Практическая ценность такой модели особенно заметна в кризисной ситуации. Если появляется новая мошенническая схема, ассоциация может быстро собрать участников, сопоставить их наблюдения и перевести проблему в рабочий формат. Одновременно она поддерживает контакты с объединениями банков в соседних странах, что особенно важно при трансграничном характере фрода.
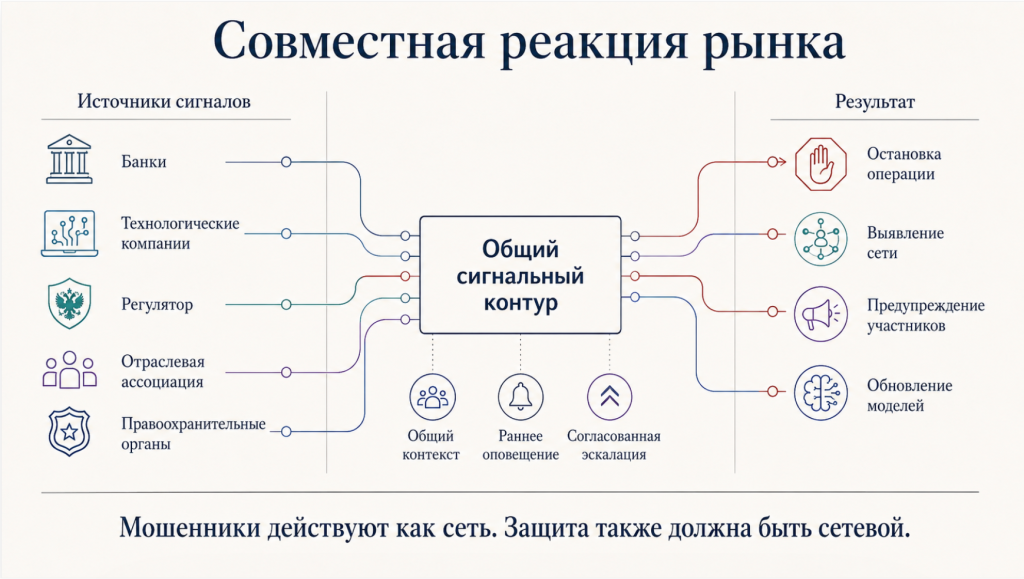
Мошенники давно действуют как организованные сети: делятся инструментами, данными и рабочими схемами. Банки по-прежнему часто видят только ту часть атаки, которая затронула их собственных клиентов. Поэтому рынку нужны форматы сотрудничества, в которых информация используется не в конкурентной борьбе, а для общей защиты сектора.
Консорциумы, общие сигнальные базы, системы раннего оповещения и обмен данными в режиме, близком к реальному времени, позволяют собрать разрозненные наблюдения в единую картину. Без такого организационного контура даже сильные банки будут реагировать медленнее, чем связанная сеть злоумышленников.
Приоритеты для антифрода, которые стоит взять в работу
Если свести позиции участников к практической плоскости, то для бизнеса здесь просматриваются четыре приоритета.
Первый — смещать фокус с защиты только канала на защиту клиента в момент принятия решения. Мошенники все чаще побеждают не систему, а человека. Значит, антифрод должен учитывать сценарии давления, убеждения и имитации доверия.
Второй — сокращать время между выявлением сигнала и его передачей тем, кто может на него отреагировать. Трансграничные схемы, колл-центры и распределенная инфраструктура делают медленные процедуры все менее полезными. Там, где возможно, рынку нужны более короткие маршруты обмена информацией.
Третий — работать над качеством сигнального слоя. Для противодействия современному фроду уже недостаточно базовых атрибутов операции. Более ценными становятся поведенческие, устройственные и контекстные признаки, которые позволяют точнее отличать обычную активность от навязанного клиенту действия.
Четвертый — рассматривать антифрод как межфункциональную модель, а не как изолированную функцию. На результат влияют не только антифрод-инструменты, но и юридическая рамка, комплаенс, клиентская коммуникация, рыночное сотрудничество и качество контакта с правоохранительными органами.
Современный фрод развивается быстрее там, где организация реагирует на него по частям: отдельно через технологии, отдельно через комплаенс, отдельно через клиентские коммуникации, отдельно через взаимодействие с рынком и государственными органами. Мошеннические схемы, напротив, работают как цельная система.
Поэтому для бизнеса главный вопрос в том, может ли компания быстро собрать вокруг инцидента все необходимые функции и внешние связи, не теряя времени на внутренние разрывы. Там, где такой связности нет, даже сильные инструменты будут давать ограниченный эффект.
Внешняя атака, внутренний разрыв: что бизнесу делать с новой экосистемой мошенничества
Современное мошенничество все чаще не выглядит как взлом. Оно маскируется под обычное действие клиента, проходит через маркетплейсы, мессенджеры, дистанционную идентификацию и внутренние организационные слабости. Что это меняет в антифроде, ответственности участников и требованиях к бизнесу.
Антифрод при ограниченных ресурсах: как искать точки схождения риска
Как банку выстраивать антифрод, когда ресурсов не хватает на тотальный контроль. Почему в такой ситуации важнее не количество проверок, а точная приоритизация, умение отделять шум от реального риска и видеть точки, в которых сходятся мошеннические действия. Какие меры помогают усилить защиту без тяжелой инфраструктуры: контроль неактивных счетов, ограничения для удаленной регистрации, анализ связей между операциями и участие сотрудников за пределами антифрод-функции.