

Внешняя атака, внутренний разрыв: что бизнесу делать с новой экосистемой мошенничества
Цифровое мошенничество — это нечто большее, чем внешняя атака на банк, платформу или приложение. Мошеннический сценарий может начаться в маркетплейсе или мессенджере, пройти через удаленную идентификацию, опереться на обычное поведение клиента, использовать внутренние организационные слабости. В итоге — спор о том, кто должен отвечать за ущерб вместо реальной защиты пользователя.
Именно поэтому на первый план в антифроде выходит способность компании видеть всю связку рисков. Такой ракурс обсудили на дискуссии спикеры на Евразийском саммите Антифрод 2026 с разных профессиональных позиций, но вокруг одной общей проблемы. В статье собраны итоги и основные рекомендации для бизнеса.
Мошенничество все чаще выглядит как нормальное действие клиента
Современная атака нередко сопровождается формально корректным поведением пользователя. Человек заходит со своего устройства, использует свой личный кабинет, подтверждает действие сам, передает данные сам. Для системы это выглядит как обычная операция.
Здесь антифрод сталкивается с новым типом сложности. Если раньше значительная часть защиты строилась вокруг попытки отделить “нормальную” активность от явно подозрительной, то теперь сама операция может не подавать привычных технических сигналов. Мошенник подводит клиента к нужному действию и использует уже не столько уязвимость системы, сколько уязвимость человеческого поведения. Социальная инженерия становится центральным механизмом мошенничества. Защищать теперь приходится не счет и не приложение, а клиента — в момент принятия решения, когда он еще действует добровольно, но уже внутри навязанного сценария.
Одна точка защиты больше не работает
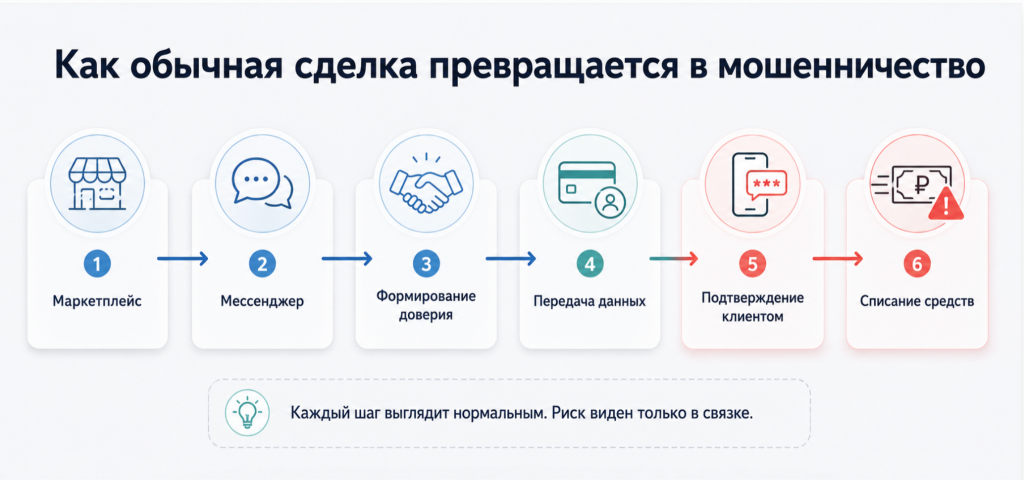
Цифровое мошенничество сейчас строится как цепочка переходов между разными средами. Характерный сценарий на примере грузинского рынка: мошенник выходит на продавца через маркетплейс, переводит общение в мессенджер, объясняет, что не может приехать лично, обещает прислать курьера или представителя, просит данные “для перечисления денег”, после чего человек сам передает информацию, которая используется для списания средств. Показательно, что пострадавшие не всегда сразу признают, что стали жертвами мошенничества. С их точки зрения, все происходило в рамках обычной сделки.
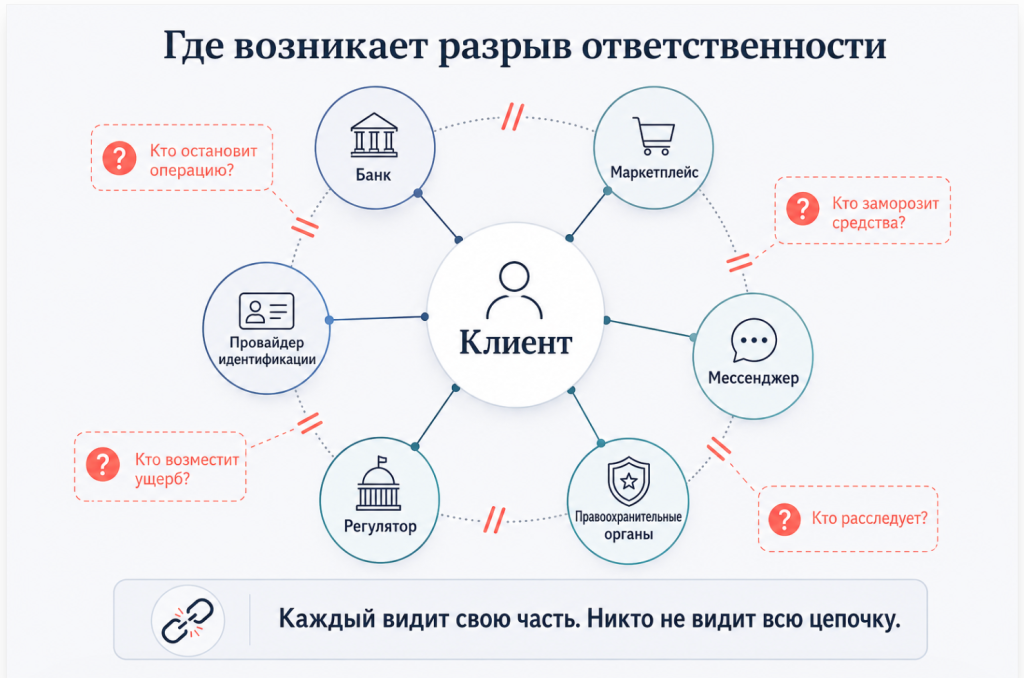
Отсюда вывод: уязвимость возникает не в одной точке, а в стыке нескольких точек, которыми управляют разные участники. Банк видит только часть маршрута. Платформа видит только свою часть. Провайдер идентификации — свою. Клиент вообще воспринимает все как единый бытовой процесс. Таким образом, антифрод дополняется необходимостью сборки контекста из разрозненных сигналов.
Юридическая проблема начинается там, где мошенничество выглядит законно
Если транзакция формально выглядит легальной, где в таком случае начинается ответственность финансового института и где она заканчивается? В обсуждении эта линия прозвучала как одна из самых болезненных.
С одной стороны, институт может видеть риск и пытаться остановить операцию. С другой — блокировка транзакции, заморозка средств или ограничение аккаунта сами по себе порождают правовые и операционные последствия.
Более того, если деньги уже остановлены на основании подозрения, юридические вопросы только начинаются. Как долго деньги могут оставаться замороженными? На каком основании? Что делать, если расследование не продвигается, а доказать мошенническую природу операции до конца не удается? Это своего рода юридический лимб: риск виден, но процессуальной определенности недостаточно.
Дополнительное напряжение создает и вопрос о распределении ответственности. В ряде юрисдикций логика постепенно смещается от поиска “крайних” к модели, где ответственность рассматривается через совокупность несработавших точек контроля. Но здесь есть и другая крайность: если финансовые институты будут полностью отстраняться от потерь клиента со ссылкой на формальную корректность процедуры, это ударит по доверию к системе. А значит, антифрод здесь напрямую связан не только с риском убытка, но и с устойчивостью отношений между клиентом, банком и регуляторной средой.
Внутренние уязвимости — не только инсайдер, но и сама организация
Еще одна проблемная зона — внутренний контур. Причем проблемы не сводятся к прямому злому умыслу сотрудника. Напротив, помощь атаке изнутри не всегда выглядит как осознанный сговор.
Достаточно знания о значимом IT-релизе, понимания, когда система особенно чувствительна к сбоям, привычки обсуждать рабочие детали в личных чатах, использования личных устройств в рабочем контуре или слабого контроля в нерабочее время. Пример: информация о грядущем изменении в личном кабинете клиента позволила мошенникам подготовиться, дождаться подходящего окна и использовать незакрытую уязвимость в выходные, когда контроль со стороны организации слабее.
В таком контексте инсайдерский риск надо понимать шире. Это и прямой слив данных, и неформальная циркуляция чувствительной информации, и несогласованность между релизами, безопасностью и операционным режимом, и размытая граница между корпоративным и личным цифровым пространством. При этом вопрос мониторинга сотрудников для бизнеса порождает дилемму между контролем и приватностью.
Дистанционная идентификация остается одной из самых уязвимых зон
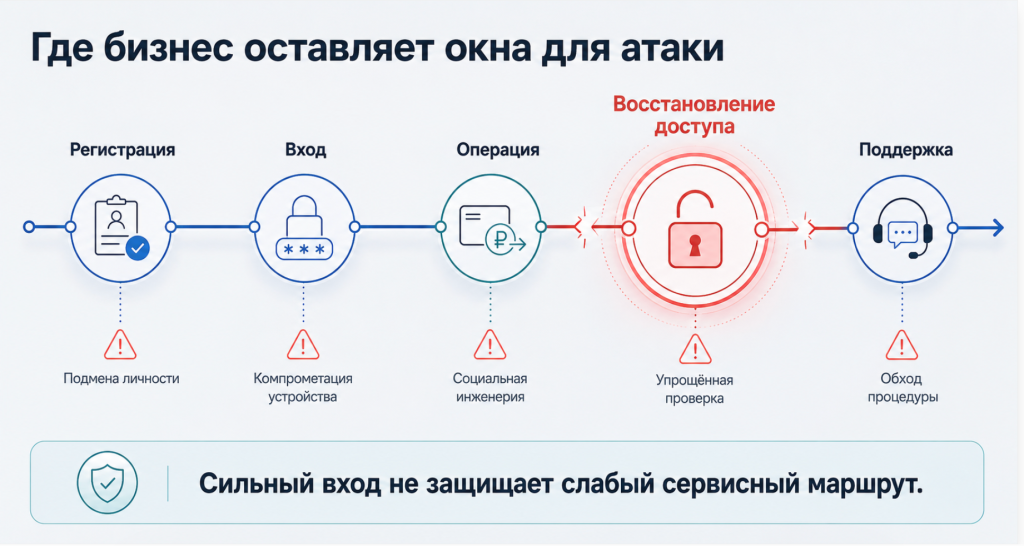
Отдельный слой проблемы связан с биометрией и удаленной верификацией. Даже при наличии сильных сервисов идентификации слабое место может оставаться в соседнем процессе — например, не в первичной регистрации, а в восстановлении доступа.
Это существенное уточнение. Бизнес нередко усиливает фронтовую точку входа, но оставляет менее защищенными сервисные маршруты, которые кажутся вторичными. Между тем, именно через них злоумышленник может воспользоваться уже частично собранными персональными данными и попытаться вернуть себе доступ к учетной записи или пройти упрощенную процедуру подтверждения личности.
К этой же теме относится и развитие инструментов подмены личности. ИИ уже помогает делать такие сценарии убедительнее: язык, голос, визуальный образ и сама форма коммуникации становятся все менее отличимыми от реальных. Для рынков, где раньше дополнительной защитой служил языковой барьер, это особенно чувствительно: то, что еще недавно выдавало фишинг по плохому переводу или неестественной конструкции, теперь постепенно исчезает.
Антифрод меняется от жестких моделей к поиску аномалий
Еще один важный момент: классические модели антифрода хуже справляются с новыми сценариями просто потому, что они обучены на уже известных кейсах. И чем быстрее меняется природа мошенничества, тем слабее работает логика, основанная только на прошлом опыте.
Отсюда интерес к ИИ для поиска аномального поведения как к инструменту, который помогает замечать отклонения и сопоставлять несколько слабых сигналов сразу. Примеры: резкий всплеск заявок из точки, где обычно активности почти нет; нетипичные характеристики устройств; необычное поведение сотрудника; действия в нерабочее время; сочетание признаков, каждый из которых по отдельности еще не доказывает мошенничество, но вместе они становятся поводом для внимания.
Здесь важна не столько сама технология, сколько изменение принципа работы. В центре оказывается не поиск универсальных правил, а способность видеть нетипичность в контексте. И это снова возвращает к главной теме статьи: мошенничество стало экосистемным, значит и выявлять его приходится по связям между действиями, а не только по одному событию.
Что это меняет для бизнеса
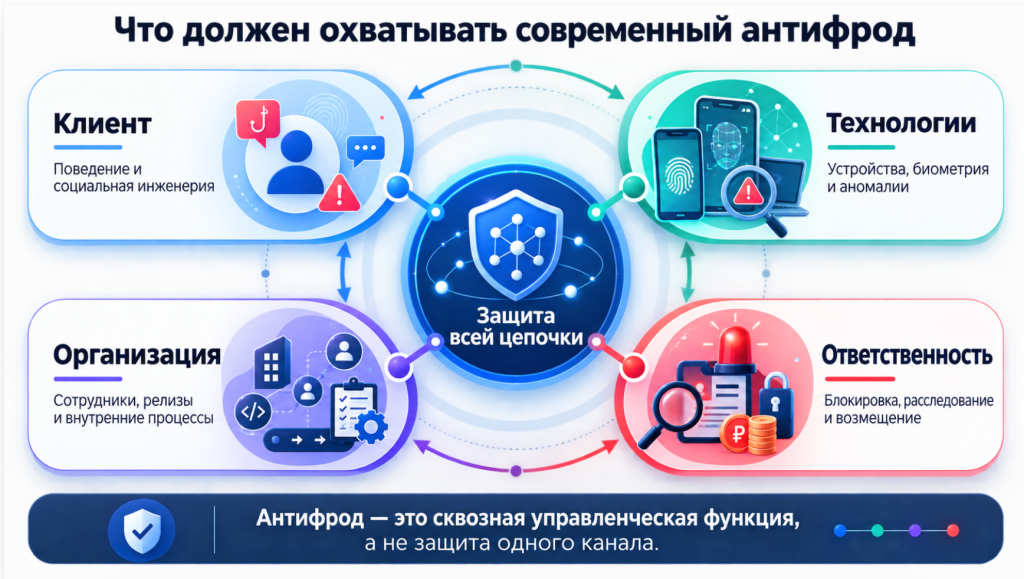
Если собрать разговор в прикладную плоскость, то из него следуют несколько управленческих выводов.
Первый: антифрод больше нельзя строить только вокруг защиты канала. Компаниям важно смотреть на поведение клиента по всей цепочке, от первого контакта на внешней площадке до операции, восстановления доступа и разбирательства после инцидента.
Второй: стоит пересмотреть сервисные маршруты, которые исторически считались вспомогательными. Там, где защита сильна на входе и слаба на восстановлении доступа или в дистанционном обслуживании, образуется окно для атаки.
Третий: внутренний контур нужно понимать шире, чем тему инсайдеров. Для бизнеса критичны режимы релизов, обмен рабочей информацией, поведение сотрудников вне стандартного режима, использование личных устройств и логика контроля в выходные и нерабочие часы.
Четвертый: конфликт между удобством и безопасностью становится жестче. Чем строже онбординг и проверки, тем выше риск раздражения клиента и потери конверсии. Чем проще путь пользователя, тем больше шансов оставить систему уязвимой. Этот баланс требует постоянной управленческой настройки, которую нельзя отдать только на откуп продукту или только безопасности.
Пятый: антифрод все заметнее влияет на доверие к сервису. Когда компания умеет не только ограничивать свои потери, но и защищать клиента от сценария, в котором тот сам становится инструментом атаки, это работает также как фактор конкурентоспособности.
Антифрод отходит от задачи поимки мошенника к задаче удержать связность системы. Для бизнеса это, вероятно, самое важное: ценность защиты теперь определяется тем, насколько компания умеет увидеть атаку как цепочку взаимосвязанных событий, пока она еще выглядит как обычная жизнь клиента.
Три опоры производственной эффективности: что нужно компаниям для устойчивого роста
Повышение производственной эффективности — о трёх опорах производственных систем, практических подходах, вовлечении сотрудников и инструментах, которые помогают получать эффект как в быстрых проектах, так и в долгосрочном развитии культуры.
Как меняется фрод и почему рынку приходится действовать вместе
Фрод меняется быстрее, чем успевают меняться процедуры борьбы с ним. Пока банки, регуляторы и правоохранительные органы действуют по своим контурам, мошенники уже работают как связанная и гибкая сеть. Поэтому сегодня важны не только технологии защиты, но и скорость совместной реакции. Глобальные тенденции и трансформацию антифрода участники дискуссии на Евразийском саммите Антифрод 2026 рассмотрели с нескольких […]